

Po dvoch rokoch vývoja bol zverejnený projekt Kata Containers 3.0, ktorý rozvíja technológiu na organizovanie vykonávania kontajnerov s využitím izolácie založenej na plnohodnotných mechanizmoch virtualizácie. Projekt bol vytvorený spoločnosťami Intel a Hyper kombinovaním technológií Clear Containers a runV. Kód projektu je napísaný v jazykoch Go a Rust a je distribuovaný pod licenciou Apache 2.0. Rozvoj projektu riadi pracovná skupina vytvorená pod egidou nezávislej organizácie OpenStack Foundation, v ktorej sa podieľajú také spoločnosti ako Canonical, China Mobile, Dell/EMC, EasyStack, Google, Huawei, NetApp, Red Hat, SUSE a ZTE.
Základom Kata je runtime, ktorý poskytuje možnosť vytvárať kompaktné virtuálne stroje, ktoré sa vykonávajú pomocou plnohodnotného hypervízora, namiesto tradičných kontajnerov, ktoré používajú spoločné jadro Linux a sú izolované pomocou menových priestorov a cgroups. Použitie virtuálních strojů umožňuje dosiahnuť vyšší úroveň bezpečnosti, chránenej pred útokmi spôsobenými zneužívaním zraniteľností v jadre Linux.
Kata Containers je zameraný na integráciu do existujúcich infraštruktúr kontajnerovej izolácie s možnosťou použitia takýchto virtuálnych strojov na posilnenie ochrany tradičných kontajnerov. Projekt poskytuje mechanizmy na zabezpečenie kompatibility ľahkých virtuálnych strojov s rôznymi infraštruktúrami kontajnerovej izolácie, platformami na orchestráciu kontajnerov a špecifikáciami, ako OCI (Open Container Initiative), CRI (Container Runtime Interface) a CNI (Container Networking Interface). K dispozícii sú prostriedky na integráciu s Dockerom, Kubernetes, QEMU a OpenStackom.
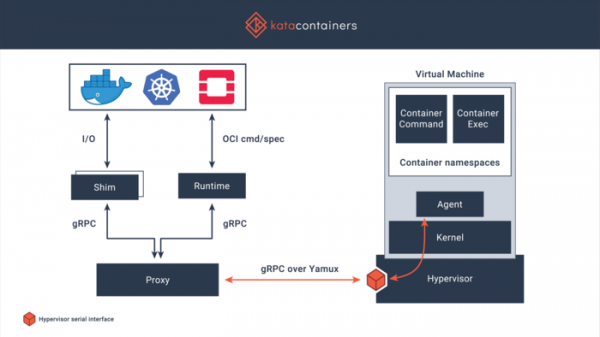
Integrácia so systémami správy kontajnerov sa dosahuje cez vrstvu, ktorá simuluje správu kontajnera, ktorá prostredníctvom gRPC rozhrania a špeciálneho proxy oslovuje správcu agenta vo virtuálnom stroji. V rámci virtuálneho prostredia, ktoré spúšťa hypervízor, sa používa špeciálne optimalizované jadro Linux, ktoré obsahuje iba minimálny súbor potrebných funkcií.
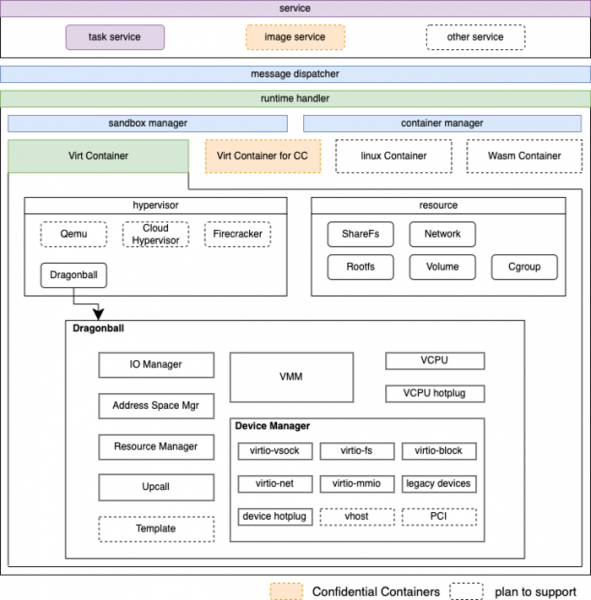
Ako hypervízor sa podporuje používanie Dragonball Sandbox (KVM edícia optimalizovaná pre kontajnery) s nástrojom QEMU, ako aj Firecracker a Cloud Hypervisor. Systémové prostredie zahŕňa demon inicializácie a agenta (Agent). Agent zabezpečuje spustenie vybraných obrazov kontajnerov vo formáte OCI pre Docker a CRI pre Kubernetes. Pri použití spoločne s Dockerom sa pre každý kontajner vytvára samostatná virtuálna mašina, t.j. spúšťané nad hypervízorom prostredie sa aplikuje na vnorené spustenie kontajnerov.
Na zníženie spotreby pamäte sa aplikuje mechanizmus DAX (priame prístup k FS mimo stránkového cache bez použitia úrovne blokových zariadení), a na deduplikáciu identických oblastí pamäte sa používa technológia KSM (Kernel Samepage Merging), čo umožňuje organizovať zdieľanie zdrojov hostiteľského systému a pripojiť k rôznym hosťujúcim systémom spoločný model systémového prostredia.
V novej verzii:
- Navrhnutý alternatívny runtime (runtime-rs) vytvára náplne kontajnerov, napísaný v jazyku Rust (predtým dodávaný runtime bol napísaný v jazyku Go). Runtime je kompatibilný s OCI, CRI-O a Containerd, čo umožňuje jeho použitie s Dockerom a Kubernetes.
- Navrhnutý nový hypervízor dragonball, založený na KVM a rust-vmm.
- Pridaná podpora prenosu prístupu k GPU pomocou VFIO.
- Pridaná podpora cgroup v2.
- Realizovaná podpora pre nahradenie nastavení bez zmeny hlavného konfiguračného súboru prostredníctvom výmeny blokov v samostatných súboroch umiestnených v adresári „config.d/“.
- V komponentoch napísaných v jazyku Rust bola nasadená nová knižnica pre bezpečnú prácu s cestami k súborom.
- Komponent virtiofsd (napísaný v C) bol nahradený virtiofsd-rs (napísaný v Rust).
- Pridaná podpora sandbox izolácie komponentov QEMU.
- V QEMU pre asynchrónne vstup/výstup je využitý API io_uring.
- Pre QEMU a Cloud-hypervisor sa realizovala podpora rozšírení Intel TDX (Trusted Domain Extensions).
- Aktualizované komponenty: QEMU 6.2.0, Cloud-hypervisor 26.0, Firecracker 1.1.0, jadro Linux 5.19.2.
Zdroj: opennet.ru
