

Spoločnosť Sysdig, ktorá vyvíja rovnomenný otvorený nástroj na analýzu chodov systému, zverejnila výsledky štúdie viac než 250 tisíc obrazov Linuxových kontajnerov umiestnených v katalógu Docker Hub bez známky overeného alebo oficiálneho obrazu. Nakoniec bolo 1652 obrazov klasifikovaných ako škodlivé.
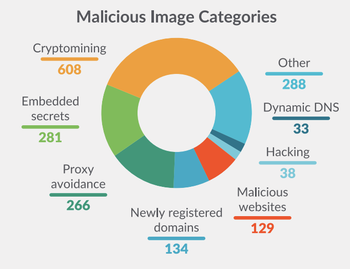
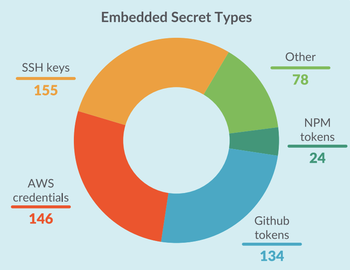
V 608 obrazov sa zistili komponenty na ťažbu kryptomien, v 288 boli ponechané prístupové tokeny (v 155 SSH kľúče, v 146 tokeny k AWS, v 134 tokeny k GitHubu, v 24 tokeny k API NPM), v 266 boli prostriedky na obchádzanie firewallov cez proxy, v 134 figurovali nedávno registrované domény, v 129 sa objavili prístupy na webové stránky, ktoré boli uznané za škodlivé.
Niektoré obrazy s ťažobnými nástrojmi na kryptomeny pre lákanie používateľov používali mená, ktoré obsahovali názvy známych otvorených projektov, ako ubuntu, golang, joomla, liferay a drupal, alebo používali metódu typovania (priradenie podobných mien, ktoré sa líšia iba jednotlivými znakmi). Medzi najpopulárnejšie škodlivé obrazy patrili vibersastra/ubuntu a vibersastra/golang, ktoré boli stiahnuté viac ako 10 tisíc a 6900-krát.
Zdroj: opennet.ru
