

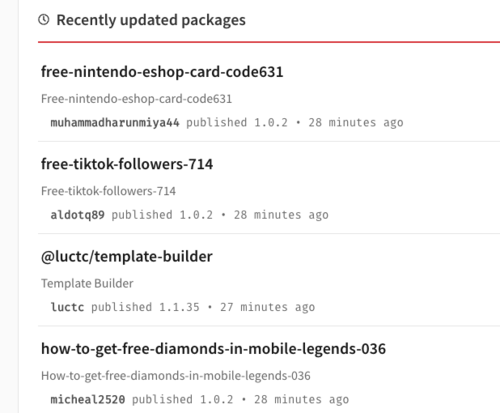
Bola zaznamenaná útok na používateľov katalógu NPM, v dôsledku ktorého bolo 20. februára v repozitári NPM uverejnených viac ako 15 tisíc balíkov, v README súboroch ktorých sa nachádzali odkazy na phishingové stránky alebo referral odkazy, za prechody po ktorých sú vyplácané provízie. Pri analýze balíkov bolo zistených 190 unikátnych phishingových alebo reklamných odkazov, pokrývajúcich 31 domén.
Názvy balíkov boli vyberané tak, aby zaujali verejnosť, napríklad „free-tiktok-followers“, „free-xbox-codes“, „instagram-followers-free“ a podobne. Počítalo sa s naplnením spamovými balíkmi zoznamu nedávnych aktualizácií na hlavnej stránke NPM. V popise balíkov sa nachádzali odkazy, ktoré sľubovali bezplatné rozdače, dary, herné cheaty, ako aj bezplatné služby na zvyšovanie sledovateľov a lajkov v sociálnych sieťach, ako sú TikTok a Instagram. Toto nie je prvý takýto útok, v decembri bola zaznamenaná publikácia 144 tisíc spamových balíkov v katalógoch NuGet, NPM a PyPi.
Obsah balíkov bol automaticky generovaný pomocou python skriptu, ktorý bol zrejme z nedbanlivosti ponechaný v balíkoch a obsahoval fungujúce prihlasovacie údaje, použité počas útoku. Balíky boli publikované pod množstvom rôznych účtov s použitím metód, ktoré sťažujú rozpletenie stop a rýchlu identifikáciu problémových balíkov.
Okrem podvodných aktivít v repozitároch NPM a PyPi boli tiež zaznamenané niekoľko pokusov o publikáciu škodlivých balíkov:
- V repozitári PyPI bolo objavených 451 škodlivých balíkov, ktoré sa maskovali ako niektoré populárne knižnice pomocou type-squattingu (priraďovanie podobných názvov, odlišujúcich sa jednotlivými znakmi, napríklad vper namiesto vyper, bitcoinnlib namiesto bitcoinlib, ccryptofeed namiesto cryptofeed, ccxtt namiesto ccxt, cryptocommpare namiesto cryptocompare, seleium namiesto selenium, pinstaller namiesto pyinstaller atď.). Balíky obsahovali obfuskovaný kód na krádež kryptomien, ktorý určoval prítomnosť identifikátorov kryptopeniaženiek v schránke a menil ich na peňaženku útočníka (predpokladá sa, že pri uskutočnení platby obete si nevšimnú, že prenesené cez schránku číslo peňaženky sa líši). Zmena bola vykonávaná vloženým doplnkom do prehliadača, ktorý sa spúšťal v kontexte každej navštívenej webovej stránky.
- V repozitári PyPI bola odhalená séria škodlivých HTTP knižníc. Škodlivá aktivita bola nájdená v 41 balíkoch, ktorých názvy boli vybrané pomocou metód type-squattingu a pripomínali populárne knižnice (aio5, requestst, ulrlib, urllb, libhttps, piphttps, httpxv2 atď.). Obsah bol stylizovaný ako fungujúce HTTP knižnice alebo kopíroval kód existujúcich knižníc a v popise boli uvádzané tvrdenia o výhodách a porovnaní s legitímnymi HTTP knižnicami. Škodlivá aktivita spočívala buď v načítaní škodlivého softvéru do systému, alebo v zbieraní a odosielaní dôverných údajov.
- V NPM bolo odhalených 16 JavaScript balíkov (speedte*, trova*, lagra), ktoré okrem deklarovanej funkčnosti (testovanie priepustnosti) obsahovali aj kód na ťažbu kryptomien bez vedomia používateľa.
- V NPM bolo odhalených 691 škodlivých balíkov. Väčšina problémových balíkov sa vydávala za projekty Yandex (yandex-logger-sentry, yandex-logger-qloud, yandex-sendsms atď.) a obsahovala kód na odosielanie dôverných informácií na externé. serveryPredpokladá sa, že umiestnené balíky sa snažili dosiahnuť substitúciu vlastnej závislosti pri zostavovaní projektov v Yandex (metóda substitúcie vnútorných závislostí). V repozitári PyPI boli rovnakými výskumníkmi nájdené 49 balíkov (reqsystem, httpxfaster, aio6, gorilla2, httpsos, pohttp atď.) s obfuskovaným škodlivým kódom, ktorý sťahuje a spúšťa spustiteľný súbor z externého. servera.
Zdroj: opennet.ru
