

Skupina výskumníkov z univerzít Tsinghua (Čína) a George Mason (USA) odhalila zraniteľnosť (CVE-2022-25667) v bezdrôtových prístupových bodoch, ktorá umožňuje organizovať zachytenie prenosu (MITM) v bezdrôtových sieťach, chránených pomocou protokolov WPA, WPA2 a WPA3. Manipulovaním s ICMP paketmi s vlajkou "redirect" môže útočník dosiahnuť presmerovanie prenosu obete v rámci bezdrôtovej siete cez svoj systém, čo môže byť použité na zachytenie a podvod s nezašifrovanými sedeními (napríklad požiadavkami na webové stránky bez HTTPS).
Zraniteľnosť je spôsobená nedostatočným filtrovaním falošných ICMP správ s podvrhnutou adresou odosielateľa (spoofing) v sieťových procesoroch (NPU, Network Processing Unit), ktoré poskytujú nízkoúrovňové spracovanie paketov v bezdrôtovej sieti. Medzi iným NPU presmerovávali bez kontroly na spoofing falošné ICMP pakety s vlajkou "redirect", ktoré je možné využiť na zmenu parametrov smerovacích tabuliek na strane používateľa-obete. Útok spočíva v odoslaní ICMP paketu v mene prístupového bodu s vlajkou "redirect" a uvedením falošných údajov v hlavičke paketu. Vzhľadom na zraniteľnosť správa je presmerovaná prístupovým bodom a spracovaná sieťovým zásobníkom obete, ktorá predpokladá, že správu poslal prístupový bod.
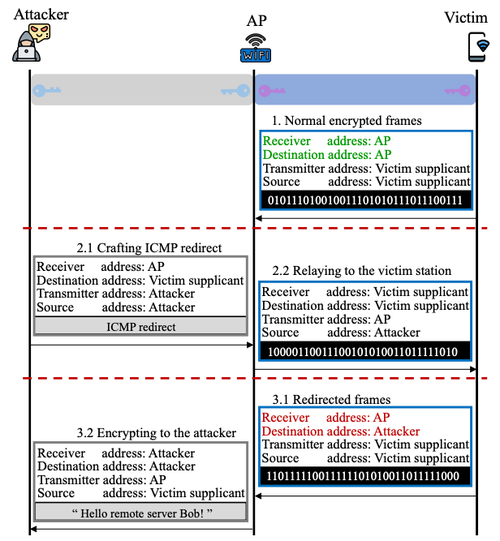
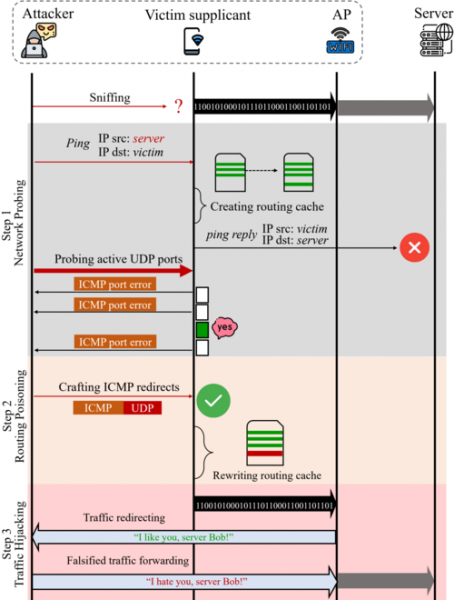
Okrem toho vedci navrhli metódu na obídenie overovania ICMP pakiet s vlajkou "redirect" na strane koncového používateľa a na zmenu jeho smerovacej tabuľky. Na obídenie filtrovania útočník najskôr určí aktívny UDP port na strane obete. Nachádzajúc sa v tej istej bezdrôtovej sieti, môže útočník zachytávať prenos, ale nemôže ho dešifrovať, pretože nepozná heslo relácie používané pri komunikácii obete s prístupovým bodom. Napriek tomu, posielaním overovacích paketov obeti môže útočník na základe analýzy prichádzajúcich ICMP odpovedí s vlajkou "Destination Unreachable" určiť aktívny UDP port. Následne útočník formuje ICMP správu s vlajkou "redirect" a falošnou UDP hlavičkou, v ktorej je uvedený zistený otvorený UDP port. Spracovanie tejto správy vedie k skresleniu smerovacej tabuľky v systéme obete a presmerovaniu prenosu s možnosťou jeho zachytenia v otvorenej forme na úrovni kanála.
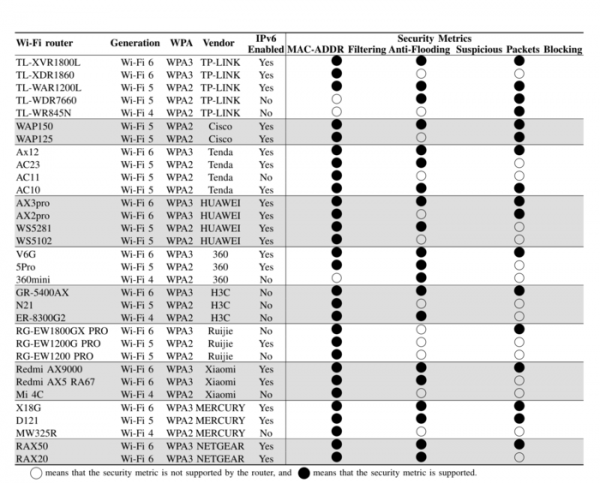
Prítomnosť problému bola potvrdená v prístupových bodoch, ktoré používajú čipy výroby HiSilicon a Qualcomm. Štúdium 55 rôznych modelov prístupových bodov od 10 známych výrobcov (Cisco, NetGear, Xiaomi, Mercury, 360, Huawei, TP-Link, H3C, Tenda, Ruijie) ukázalo, že všetky sú zraniteľné a nezablokujú falošné ICMP pakety. Okrem toho analýza 122 existujúcich bezdrôtových sietí odhalila možnosť vykonania útoku v 109 sieťach (89%).
Na zneužitie zraniteľností musí útočník mať možnosť legitímneho pripojenia k Wi-Fi sieti, t. j. musí poznať parametre prihlásenia do bezdrôtovej siete (zraniteľnosti umožňujú obísť mechanizmy rozdeľovania používateľského prenosu v protokoloch WPA*). Na rozdiel od tradičných MITM útokov na bezdrôtové siete, útočník pomocou techniky spoofingu ICMP paketov môže obísť nasadenie svojej fiktívnej prístupovej stanice na zachytávanie prenosu a využiť legitimné prístupové body siete na presmerovanie špeciálne upravených ICMP paketov obete.
Zdroj: opennet.ru
