

Bol vydaný webový prehliadač Firefox 112. Okrem toho bola vytvorená aktualizácia vetvy s dlhodobou podporou — 102.10.0. Do fázy beta testovania bude čoskoro preverená vetva Firefox 113, ktorej vydanie je naplánované na 9. mája.
Hlavné novinky vo Firefoxe 112:
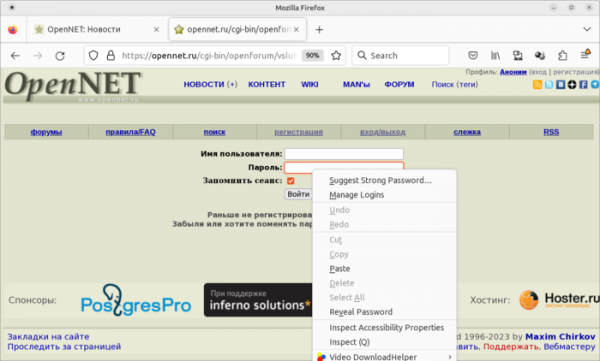
- Do kontextového menu, ktoré sa zobrazuje po kliknutí pravým tlačidlom myši na pole pre zadanie hesla, bola pridaná možnosť „Zobraziť heslo“, ktorá zobrazuje heslo namiesto hviezdičiek ako otvorený text.

- Pre používateľov Ubuntu je teraz možné importovať záložky a dáta prehliadača z Chromu, nainštalovaného vo forme snap balíka (momentálne funguje iba v prípade, že bol Firefox nainštalovaný nie zo snap balíka).
- Vo vyskakovacom menu so zoznamom kariet (vyvolá sa stlačením tlačidla „V“ na pravej strane panela s kartami) sa objavila možnosť zatvorenia karty prostredníctvom stredného tlačidla myši na položke zo zoznamu.
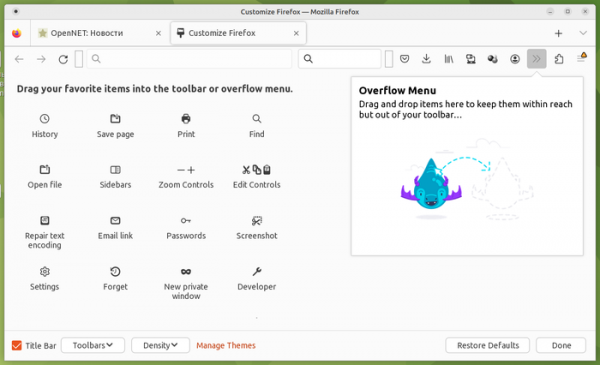
- Do konfigurátora obsahu panela bol pridaný prvok (symbol kľúča) pre rýchle vyvolanie správcu hesiel.

- Klávesová skratka Ctrl-Shift-T, ktorá sa používala na obnovenie zatvorenej karty, môže teraz tiež slúžiť na obnovenie predchádzajúcej relácie, ak neexistujú žiadne uzavreté karty z tej istej relácie na opätovné otvorenie.
- Optimalizované je presúvanie prvkov na paneli kariet, ktorý obsahuje veľké množstvo kariet.
- Pre používateľov prísneho režimu (strict) mechanizmu ochrany pred sledovaním pohybov (ETP, Enhanced Tracking Protection) bola rozšírená škála známych sledovacích parametrov prechodu medzi stránkami, ktoré sa majú odstrániť z URL (ako napríklad utm_source).
- Na stránku about:support boli pridané informácie o možnosti zapnutia API WebGPU.
- Pridaná podpora DNS-over-Oblivious-HTTP, ktorá chráni súkromie používateľa pri odosielaní požiadaviek na DNS resolver. Na skrytie IP adresy používateľa pred DNS serverom sa používa medziserver, ktorý presmerováva požiadavky klienta na DNS server a preposiela cez seba odpovede. Aktivuje sa cez network.trr.use_ohttp, network.trr.ohttp.relay_uri a network.trr.ohttp.config_uri v about:config.
- Na systémoch s Windows a GPU Intel sa zlepšila práca s operáciami zmenšovania stupňa a znížila sa záťaž na GPU pri použití softvérovej dekódovania videa.
- API U2F pre dvojfaktorovú autentifikáciu v rôznych webových službách je predvolene vypnuté. Tento API je považovaný za zastaraný a namiesto neho je potrebné používať API WebAuthn pre implementáciu protokolu U2F. Nastavenie pre obnovenie API U2F je v about:config pod security.webauth.u2f.
- Pridané CSS vlastnosť forced-color-adjust na vypnutie povinného obmedzovania farieb pre jednotlivé prvky, pričom im zostávajú plné možnosti ovládania farieb cez CSS.
- Do CSS boli pridané funkcie pow(), sqrt(), hypot(), log() a exp().
- Do CSS vlastnosti 'overflow' bola pridaná možnosť nastaviť hodnotu 'overlay', ktorá je ekvivalentná hodnote 'auto'.
- Do rozhrania výberu dátumu v webových formulároch bola pridaná tlačidlo Clear, ktorá umožňuje rýchlo vyprázdniť obsah polí s typmi date a datetime-local.
- Podpora JavaScriptových rozhraní IDBMutableFile, IDBFileRequest, IDBFileHandle a IDBDatabase.createMutableFile() bola zastavená, pretože nie sú definované v špecifikáciách a už nie sú podporované v iných prehliadačoch.
- Podporovaná je metóda navigator.getAutoplayPolicy(), ktorá umožňuje nastaviť správanie automatického prehrávania (parametra autoplay) v multimediálnych prvkoch. Predvolene je povolené nastavenie dom.media.autoplay-policy-detection.enabled.
- Pridané sú funkcie CanvasRenderingContext2D.roundRect(), Path2D.roundRect() a OffscreenCanvasRenderingContext2D.roundRect() na kreslenie obdĺžnikov so zaoblenými rohmi.
- Do nástrojov pre webových vývojárov bol pridaný výstup doplnkových podrobností o pripojení, ako je šifrovanie hlavičky Client Hello, používanie DNS-over-HTTPS, Delegated Credentials a OCSP.
- Vo verzii pre Android bola pridaná možnosť nastavenia správania pri otváraní odkazu v inej aplikácii (zobrazovať požiadavku raz alebo zakaždým). Pridané je gesto ťahania prstom nadol (pull-to-refresh) na obnovenie stránky. Riešené bolo prehrávanie videa s 10-bitovými farbami do kanálu. Vyriešil sa problém s prehrávaním videí na YouTube na celú obrazovku.
Okrem noviniek a opravy chýb vo Firefox 112 bolo odstránených 46 zraniteľností. 34 zraniteľností je označených ako nebezpečné, z ktorých 26 zraniteľností (zaznamenané pod CVE-2023-29550 a CVE-2023-29551) sa týka problémov so správou pamäte, ako sú pretečenia bufferov a prístup do už uvoľnených oblastí pamäte. Tieto problémy môžu potenciálne viesť k vykonaniu kódu útočníka pri otvorení špeciálne formátovaných stránok.
Zdroj: opennet.ru
