

Výskumníci z firmy Horizon3 sa zamerali na bezpečnostné problémy vo väčšine inštalácií platformy na analýzu a vizualizáciu dát Apache Superset. Na 2124 z 3176 preskúmaných verejných serverov s Apache Superset bolo zistené používanie predvoleného šifrovacieho kľúča uvedeného v príklade konfiguračného súboru. Tento kľúč sa používa v knižnici Python Flask na generovanie reláciových Cookie, čo umožňuje útočníkovi, ktorý pozná kľúč, vytvoriť falošné parametre relácie, pripojiť sa k webovému rozhraniu Apache Superset a načítať údaje z prepojených databáz alebo spustiť kód s právami Apache Superset.
Zaujímavé je, že výskumníci pôvodne informovali vývojárov o probléme už v roku 2021, po čom bolo v vydaní Apache Superset 1.4.1, vytvorenom v januári 2022, hodnotenie parametra SECRET_KEY zmenené na reťazec «CHANGE_ME_TO_A_COMPLEX_RANDOM_SECRET», do kódu bola pridaná kontrola, ktorá pri tomto hodnotení vypisuje do logu varovanie.
Vo februári tohto roku sa výskumníci rozhodli opakovať skenovanie zraniteľných systémov a stretli sa s tým, že varovanie si sotva niekto všimne a 67% serverov Apache Superset naďalej používa kľúče z príkladov konfigurácie, šablón rozmiestnenia alebo dokumentácie. Medzi organizáciami, ktoré používajú predvolené kľúče, sa nachádzajú niektoré veľké firmy, univerzity a štátne inštitúcie.
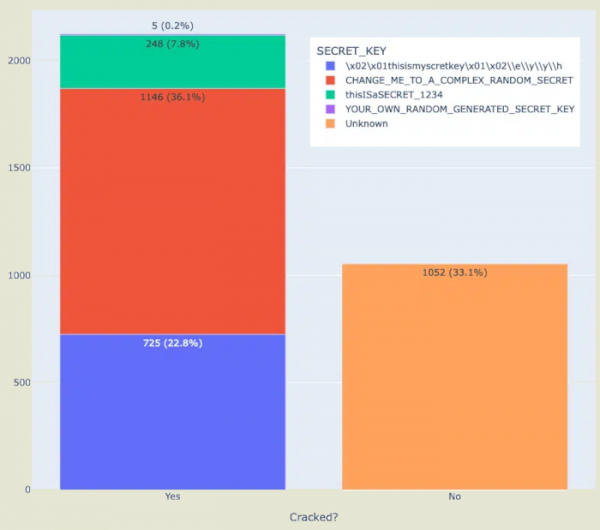
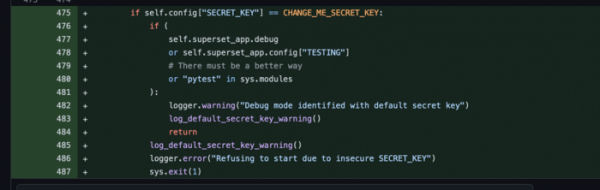
Uvedenie pracovného kľúča v príklade konfigurácie je teraz považované za zraniteľnosť (CVE-2023-27524), ktorá bola odstránená vo vydaní Apache Superset 2.1 prostredníctvom vyhadzovania chyby, ktorá blokuje spustenie platformy pri použití kľúča uvedeného v príklade (berú sa do úvahy len kľúče uvedené v príklade konfiguračného súboru aktuálnej verzie, staré predvolené kľúče a kľúče zo šablón a dokumentácie nie sú blokované). Pre overenie existencia zraniteľnosti v sieti bol navrhnutý špeciálny skript.
Zdroj: opennet.ru
