

Spoločnosť Google predstavila vydanie webového prehliadača Chrome 113. Zároveň je k dispozícii stabilná verzia slobodného projektu Chromium, ktorý je základom pre Chrome. Prehliadač Chrome sa od Chromium líši použitím logotypov Google, systémom zasielania upozornení v prípade zlyhania, modulmi na prehrávanie videa chráneného proti kopírovaniu (DRM), systémom automatických aktualizácií, nepretržitým zapnutím Sandbox izolácie, dodávaním kľúčov k Google API a prenášaním RLZ parametrov pri vyhľadávaní. Pre tých, ktorí potrebujú viac času na aktualizáciu, sa samostatne podporuje vetva Extended Stable, ktorá je sprievodná 8 týždňami. Nasledujúca verzia Chrome 114 je naplánovaná na 30. mája.
Hlavné zmeny v Chrome 113:
- Predvolená podpora grafického API WebGPU a jazyka shaderov WGSL (WebGPU Shading Language) bola zapnutá. WebGPU poskytuje programové rozhranie pre vykonávanie operácií na strane GPU, ako je rendering a výpočty, ktoré je podobné Vulkan, Metal a Direct3D 12, a tiež umožňuje používať jazyk shaderov na písanie programov, ktoré bežia na strane GPU. Podpora WebGPU je zatiaľ zapnutá iba v zostavách pre ChromeOS, macOS a Windows, zatiaľ čo pre Linux a Android bude aktivovaná neskôr.
- Pokračuje sa v optimalizácii výkonu. V porovnaní s vetvou 112 sa rýchlosť testu Speedometer 2.1 zvýšila o 5%.
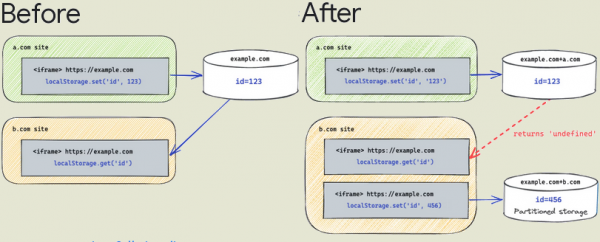
- Pre používateľov sa začalo postupné zapínanie režimu segmentácie úložiska, Service Worker-ov a komunikačných API, ktoré sa pri spracovaní stránky delia podľa domén, čím sa izolujú externí spracovatelia. Režim umožňuje blokovať metódy sledovania pohybov používateľa medzi webovými stránkami, ktoré sú založené na ukladaní identifikátorov v zdieľaných úložiskách a oblastiach, ktoré nie sú určené na trvalé ukladanie informácií ('Supercookies'), napríklad tých, ktoré fungujú cez hodnotenie prítomnosti určitých údajov v prehľadávačských kešiach. Pôvodne boli pri spracovaní stránky všetky zdroje uložené v spoločnom priestore názvov (same-origin), bez ohľadu na pôvodnú doménu, čo umožnilo jednej stránke sledovať načítanie zdrojov z inej stránky prostredníctvom manipulácie s lokálnym úložiskom, API IndexedDB alebo kontrolou prítomnosti údajov v kešoch.
Pri segmentovaní ako kľúč, ktorý sa používa na načítanie objektov z cache a prehliadačových úložísk, je pripojený samostatný atribút, ktorý určuje väzbu na primárny doméne, z ktorého sa otvorila hlavná stránka, čo obmedzuje rozsah pokrytia pre skripty sledovania pohybov, napríklad tých, ktoré sú načítané cez iframe z inej stránky. Na nútené aktivovanie segmentovania bez čakania na riadne zapnutie môžete použiť nastavenie „chrome://flags/#third-party-storage-partitioning“.

- Bol navrhnutý mechanizmus First-Party Sets (FPS), ktorý umožňuje určiť vzťah medzi rôznymi stránkami jednej organizácie alebo projektu pre spoločné spracovanie cookies medzi nimi. Možnosť je užitočná, keď je jedna stránka dostupná cez rôzne domény (napríklad opennet.ru a opennet.me). Cookies pre takéto domény sú úplne oddelené, ale pomocou FPS ich teraz môžete prepojiť do spoločného úložiska. Na zapnutie FPS môžete použiť vlajku „chrome://flags/enable-first-party-sets“.
- Bola vykonaná výrazná optimalizácia programovej realizácie kódovača videa vo formáte AV1 (libaom), ktorá umožnila zvýšiť výkon webových aplikácií využívajúcich WebRTC, ako sú systémy na organizovanie videokonferencií. Bol pridaný nový režim rýchlosti 10, vhodný pre zariadenia s obmedzenými zdrojmi CPU. Pri testovaní aplikácie Google Meet na kanáli s priepustnosťou 40 kbps umožnil režim AV1 Speed 10 v porovnaní s režimom VP9 speed 7 dosiahnuť zvýšenie kvality o 12 % a zisk výkonu o 25 %.
- Pri zapnutí rozšírenej ochrany prehliadača (Safe Browsing > Enhanced protection) s cieľom zistiť na strane Google škodlivú aktivitu v doplnkoch bol implementovaný zber telemetrie o činnosti prehliadačových doplnkov, ktoré neboli nainštalované z katalógu Chrome Store. Posielajú sa také údaje ako hash súborov doplnku a obsah manifest.json.
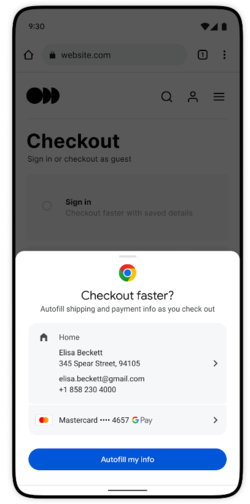
- U niektorých používateľov sú zapnuté ďalšie funkcie automatického vyplnenia formulárov, zamerané na rýchle vyplnenie adresy doručenia a platobných údajov pri nákupoch v niektorých internetových obchodoch.

- Bola vykonaná reštrukturalizácia menu, ktoré sa zobrazuje po kliknutí na ikonu „tri bodky“. Na prvú úroveň menu boli presunuté položky „Rozšírenia“ a „Chrome Web Store“.
- Pridaná možnosť prekladu len vybraného fragmentu stránky, nie len celej stránky (prechod iniciovaný z kontextového menu). Na správu zapínania čiastočného prekladu bola navrhnutá nastavenie „chrome://flags/#desktop-partial-translate“.
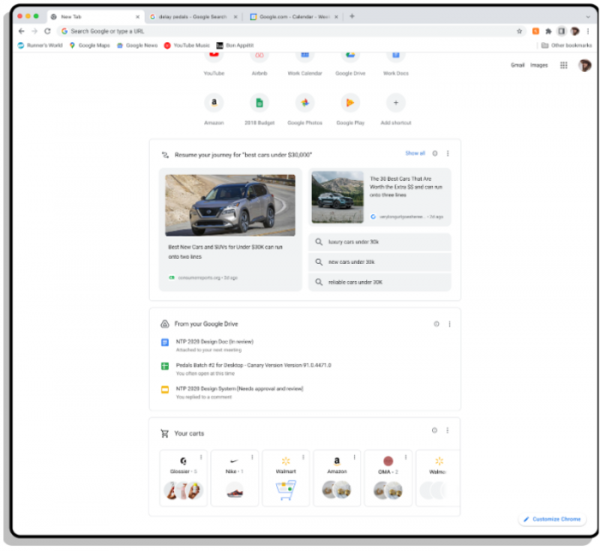
- Na stránke otvorenej pri vytvorení novej karty bola pridaná možnosť obnoviť prerušenú činnosť („Journey“), napríklad je možné pokračovať v hľadaní z prerušeného miesta.

- Vo verzii pre Android bola implementovaná nová servisná stránka „chrome://policy/logs“ pre ladenie politík centrálneho riadenia nastavených pre používateľov administrátorom.
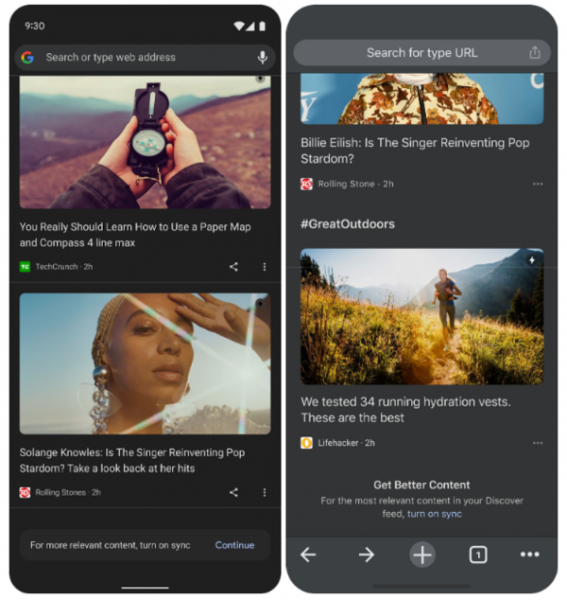
- Vo verzii pre platformu Android bola implementovaná možnosť zobrazenia viac personalizovaného obsahu v sekcii odporúčaného obsahu (Discover). Navyše, bola pridaná možnosť nastaviť preferované typy zobrazených odporúčaní (napríklad je možné skryť obsah z niektorých zdrojov) pre používateľov, ktorí nie sú prihlásení do účtu Google.

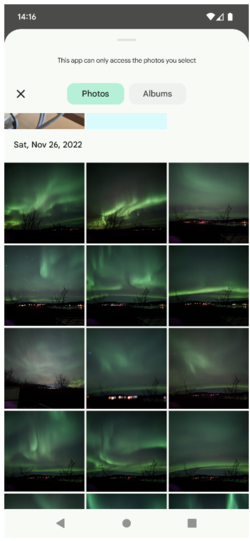
- Vo verzii pre platformu Android bol navrhnutý nový rozhranie na výber multimediálnych súborov pre nahrávanie fotografií a videí (namiesto vlastnej implementácie je využité štandardné rozhranie Android Media Picker).

- V CSS bol implementovaný štandardný syntax funkcie image-set(), ktorá umožňuje vybrať obrázok z množiny variantov s rôznym rozlíšením, ktorý najlepšie vyhovuje aktuálnym parametrom obrazovky a rýchlosti pripojenia. Predtým podporovaný volanie s prefixom -webkit-image-set(), ktoré ponúkalo špecifický syntax pre Chrome, bolo teraz nahradené štandardným image-set.
- V CSS bola pridaná podpora nových mediálnych dopytov (@media) overflow-inline a overflow-block, ktoré umožňujú určiť, ako sa bude spracovávať vychádzajúci obsah za pôvodné hranice bloku.
- V CSS bol pridaný mediálny dotaz update, ktorý umožňuje určiť styly pri tlači alebo pri zobrazovaní na pomalých (napríklad elektronické knihy) a rýchlych (bežné monitory) obrazovkách.
- V CSS bola pridaná funkcia linear() na aplikáciu lineárnej interpolácie medzi zadaným počtom bodov, čo môže byť použité na vytváranie zložitých animácií, ako sú efekty odrážania a ťahania.
- Metóda Headers.getSetCookie() umožňuje extrahovať hodnoty z viacerých hlavičiek Set-Cookie odoslaných v jednej požiadavke bez ich zlúčenia.
- Do API WebAuthn bolo pridané rozšírenie largeBlob na ukladanie veľkých binárnych dát súvisiacich s prihlasovacími údajmi.
- Zavedené API Private State Token na rozdeľovanie používateľov bez použitia medziwebových identifikátorov.
- Stránkam je zakázaná inštalácia vlastnosti document.domain na uplatnenie podmienok same-origin na zdroje načítané z rôznych subdomén. V prípade potreby nastavenia kanálu komunikácie medzi subdoménami by sa mala použiť funkcia postMessage() alebo API Channel Messaging.
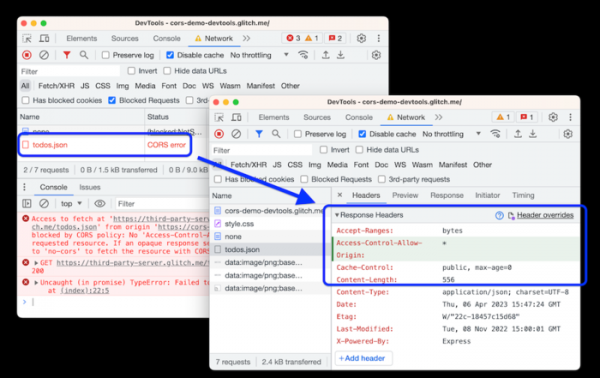
- Vylepšenia boli vykonané v nástrojoch pre webových vývojárov. V paneli na inšpekciu sieťovej aktivity sa objavila možnosť prepísať alebo vytvoriť nové HTTP hlavičky odpovedí vracané webovým serverom (Sieť > Hlavičky > Odpoveď Hlavičky). Naviac bola poskytnutá možnosť úprav všetkých prepisov na jednom mieste prostredníctvom úpravy súboru .headers v sekcii Zdroje > Nahrádzania a vytvárania náhrad podľa masky. Zlepšené ladenie aplikácií používajúcich webové rámce Nuxt, Vite a Rollup. Zlepšená diagnostika problémov s CSS v paneli Štýly (chybné názvy vlastností a priradené hodnoty sú oddelene označené). Do webovej konzoly bola pridaná možnosť výstupu odporúčaní automatického doplnenia po stlačení Enter (a nie len po stlačení tabulátora alebo pravého šípky).

Okrem noviniek a opráv chýb v novej verzii boli odstránené 15 zraniteľností. Mnohé z týchto zraniteľností boli odhalené automatizovaným testovaním pomocou nástrojov AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Kritické problémy, ktoré by umožnili obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia, neboli zistené. V rámci programu vyplácania peňažnej odmeny za odhalenie zraniteľností pre aktuálnu verziu spoločnosť Google vyplatila 10 odmien v celkovej hodnote 30,5 tisíc dolárov (jedna odmena vo výške $7500, $5000 a $4000, dve odmeny vo výške $3000, tri odmeny vo výške $2000 a dve odmeny vo výške $1000).
Zdroj: opennet.ru
