

Bol výrazný release špecializovaného prehliadača Tor Browser 13.0, ktorý prešiel na ESR-vetvu Firefox 115. Prehliadač sa zameriava na zabezpečenie anonymity, bezpečnosti a súkromia, celý prevádzkový tok je presmerovaný iba cez sieť Tor. Priame pripojenie cez bežné sieťové pripojenie systému nie je možné, čo znemožňuje sledovanie skutočnej IP adresy používateľa (v prípade hacku prehliadača môžu útočníci získať prístup k systémovým sieťovým parametrom, preto je pre úplné zablokovanie možných únikov potrebné používať také produkty ako Whonix). Verzie Tor Browser sú pripravené pre Linux, Android, Windows a macOS.
Na zabezpečenie dodatočnej ochrany je v Tor Browser zahrnutá nastavenie „HTTPS Only“, ktorá umožňuje používať šifrovanie prevádzky na všetkých stránkach, kde je to možné. Na zníženie hrozby útokov využívajúcich JavaScript a blokovania predvolene sú v balíku zahrnuté doplnky NoScript. Na boj proti blokovaniu a inspekcii prevádzky sa používajú fteproxy a obfs4proxy.
Na organizovanie šifrovaného komunikačného kanála v prostrediach blokujúcich akýkoľvek prenos okrem HTTP sú navrhnuté alternatívne transporty, ktoré môžu napríklad obísť pokusy o blokovanie Tor v Číne. Na ochranu pred sledovaním pohybu používateľa a vyhýbaním sa špecifickým vlastnostiam pre konkrétnych návštevníkov sú vypnuté alebo obmedzené API WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices a screen.orientation, ako aj sú vypnuté prostriedky na odosielanie telemetrie, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, „link rel=preconnect“, modifikovaný libmdns.
V novej verzii:
- Prešlo sa na kódovú základňu Firefox 115 ESR a stabilnú vetvu tor 0.4.8.7. Počas prechodu na novú verziu Firefox bol vykonaný audit zmien od vzniku ESR-vetvy Firefox 102 a vypnuté bezpečnostne pochybných patchov. Medzi iným bol nahradený kód konverzie string-to-double, vypnutá funkcia zdieľania nedávnych odkazov, vypnuté API na ukladanie PDF, odstránená služba a rozhranie automatického skrytia bannerov potvrdenia cookies, odstránené rozhranie rozpoznávania textu.
- Aktualizované ikony a vylepšené logo aplikácie, pričom sa zachovala celková rozpoznateľnosť.

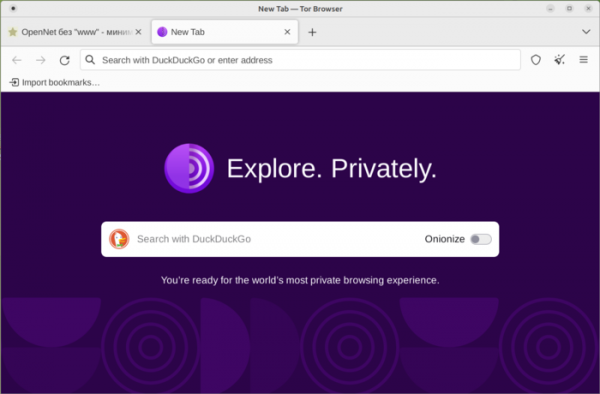
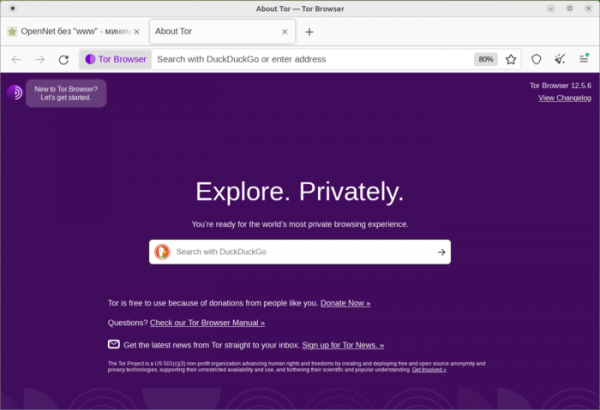
- Navrhnutá nová implementácia domovskej stránky („about:tor“), pozoruhodná pridaním loga, zjednodušením dizajnu a ponechaním iba vyhľadávacieho poľa a prepínača „onionize“ na prístup k DuckDuckGo cez onion službu. Pri vykresľovaní domovskej stránky bola vylepšená podpora pre čítačky obrazovky a pomocné technológie pre osoby so zdravotným postihnutím. Bolo zahrnuté zobrazenie panela záložiek. Vyriešený problém so zobrazením „červeného smrtiaceho obrazovky“, ktorý vznikol v dôsledku zlyhania pri kontrole pripojenia k sieti Tor.
Stalo sa:

Bolo:

- Veľkosť nových okien bola zväčšená tak, aby predvolený pomer strán bol pohodlnejší pre používateľov širokouhlých obrazoviek. Aby sa zabránilo úniku informácií o veľkosti obrazovky a okna, Tor Browser používa mechanizmus letterbox, ktorý pridáva okraje okolo obsahu webových stránok. V predchádzajúcich verziách sa pri zmene veľkosti okna menila aktívna oblasť po krokoch 200 × 100 pixelov, ale bola obmedzená maximálnym rozlíšením 1000 × 1000, čo spôsobovalo problémy s niektorými webmi, ktoré zobrazovali horizontálny posúvač alebo zobrazovali verziu pre tablety a mobilné zariadenia. Na vyriešenie tohto problému bolo maximálne rozlíšenie zvýšené na 1400 × 900 a bola zmenená logika krokovej zmeny veľkosti.

- Prešlo sa na novú schému pomenovania balíkov, ktorá zodpovedá vzoru „${ARTIFACT}-${OS}-${ARCH}-${VERSION}.${EXT}“. Napríklad, zostavenie pre macOS sa predtým dodávalo ako „TorBrowser-12.5-macos_ALL.dmg“, teraz má podobu „tor-browser-macos-13.0.dmg“.
- Pri výbere režimu „Najbezpečnejší“ pre vyhľadávanie cez DuckDuckGo sa teraz používa verzia webovej stránky bez JavaScriptu.
- Zosilnila sa ochrana proti únikom cez WebRTC.
- Zahrnuté čistenie URL parametrov, ktoré sa používajú na sledovanie pohybov (napríklad sa odstraňujú parametre mc_eid a fbclid, ktoré sa používajú pri prechode po odkazoch zo stránok Facebooku).
- Odstránená konfigurácia javascript.options.large_arraybuffers.
- Na platforme Linux bola vypnutá konfigurácia browser.tabs.searchclipboardfor.middleclick.
Zdroj: opennet.ru
