

Vývojári anonymnej siete Tor zverejnili výsledky auditu prehliadača Tor Browser a nástrojov vyvinutých projektom OONI Probe, rdsys, BridgeDB a Conjure, ktoré sa používajú na obchádzanie cenzúry. Audit uskutočnila spoločnosť Cure53 od novembra 2022 do apríla 2023.
Počas kontroly bolo zistených 9 zraniteľností, z ktorých dve sú zaradené do kategórie nebezpečných, jedna bola označená ako stredne nebezpečná a 6 bolo zaradených medzi problémy s nízkou úrovňou nebezpečenstva. V zdrojovom kóde bola nájdená aj 10 problémov, ktoré sa považujú za nedostatky nesúvisiace so bezpečnosťou. Celkovo bol kód projektu Tor označený ako zodpovedajúci praktikám bezpečného programovania.
Prvá nebezpečná zraniteľnosť sa nachádzala v backendovej štruktúre distribuovaného systému rdsys, ktorý zabezpečuje dodávanie zdrojov cenzurovaným používateľom, ako sú zoznamy proxy a odkazy na stiahnutie. Zraniteľnosť je spôsobená absenciou autentifikácie pri prístupe k správcovi registrácie zdrojov a umožnila útočníkovi registrovať vlastný škodlivý zdroj na dodávanie používateľom. Využitie sa obmedzuje na odoslanie HTTP požiadavky správcovi rdsys.
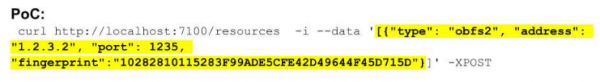
Druhá nebezpečná zraniteľnosť bola nájdená v Tor Browser a vznikla z dôvodu absencie overenia digitálneho podpisu pri získavaní zoznamu mostových uzlov cez rdsys a BridgeDB. Keďže sa zoznam načítava do prehliadača pred pripojením k anonymnej sieti Tor, absencia overenia kryptografického digitálneho podpisu umožnila útočníkovi zmeniť obsah zoznamu, napríklad prostredníctvom zachytenia spojenia alebo hacku, servera, prostredníctvom ktorého sa distribuuje zoznam. V prípade úspešného útoku by mohol útočník usporiadať pripojenie používateľov cez vlastný kompromitovaný mostový uzol.
Zraniteľnosť so stredným nebezpečenstvom sa nachádzala v subsystéme rdsys v skripte na nasadzovanie zostáv a umožnila útočníkovi zvýšiť svoje privilégium z používateľa nobody na používateľa rdsys, pokiaľ mal prístup k serveru a možnosť zápisu do adresára s dočasnými súbormi. Využitie zraniteľnosti sa obmedzuje na nahradenie vykonateľného súboru umiestneného v adresári /tmp. Získanie práv používateľa rdsys umožňuje útočníkovi vykonať zmeny vo vykonateľných súboroch spustených cez rdsys.
Zraniteľnosti s nízkym stupňom nebezpečenstva boli väčšinou spojené s používaním zastaraných závislostí, ktoré obsahovali známe zraniteľnosti, alebo s možnosťou vykonania útoku typu denial of service. Medzi nevýznamnými zraniteľnosťami v Tor Browser sa uvádza možnosť obídenia zákazu vykonávania JavaScriptu pri nastavení najvyššej úrovne ochrany, absencia obmedzení pri sťahovaní súborov a potenciálne úniky informácií cez používateľskú domovskú stránku, čo umožňuje sledovať používateľov medzi reštartami.
V súčasnosti sú všetky zraniteľnosti opravené, medzi inými bola implementovaná autentifikácia pre všetky spracovávané rdsys a bola pridaná kontrola nahrávaných zoznamov v Tor Browser podľa digitálneho podpisu.
Dodatočne je potrebné spomenúť vydanie Tor Browser 13.0.1. Vydanie je synchronizované s kódovou základňou Firefox 115.4.0 ESR, v ktorej bolo odstránených 19 zraniteľností (13 považovaných za nebezpečné). Do verzie Tor Browser 13.0.1 pre Android boli prenesené opravy zraniteľností z vetvy Firefox 119.
Zdroj: opennet.ru
