

K dispozícii je prvá oficiálna verzia experimentálnej implementácie servera a klienta pre protokol SSH3, vytvorenej ako nadstavba nad protokolom HTTP/3, ktorá využíva QUIC (na báze UDP) a TLS 1.3 na vytvorenie zabezpečeného komunikačného kanála a mechanizmov HTTP na autentifikáciu používateľov. Projekt vyvíja François Michel, doktorand Katolíckej univerzity v Leuven (Belgicko), v spolupráci s Olivierom Bonaventureom, profesorom tej istej univerzity, známy tým, že vyvinul pod systém Multipath TCP a kód segmentovej smerovacej IPv6 pre jadro Linux, ako aj spoluautorom 10 RFC a návrhov viac ako 60 sieťových špecifikácií. Kód referenčnej implementácie klienta a servera je napísaný v jazyku Go a je šírený pod licenciou Apache 2.0.
Vývoj SSH3 bol výsledkom úplného prehodnotenia protokolu SSH, vykonaného nezávislou skupinou výskumníkov, oddelenou od OpenSSH a iných projektov, ktoré vyvíjajú implementácie klasického protokolu SSH. V SSH3 je semantika klasického protokolu SSH implementovaná prostredníctvom mechanizmov HTTP, čo umožnilo realizovať niektoré ďalšie funkcie a zabezpečiť skrytie činnosti súvisiacej so SSH v rámci iného prenosu.
Pri použití SSH3 je server nerozlíšiteľný od HTTP servera a prijíma požiadavky na 443 sieťovom porte (HTTPS), pričom prenos SSH3 sa mieša s typickým HTTP prenosom, čo sťažuje vykonávanie útokov súvisiacich so skenovaním portov a identifikovaním SSH serverov na vylúčenie hesiel. Na komplikovanie vykonávania útokov na servery SSH3, okrem znalosti informácií o existencii servera na zadanom IP adrese, môže byť zadaná tajná cesta-identifikátor SSH3 servera. Bez správneho zaobchádzania s identifikátorom server spracuje odpovede ako bežný HTTPS server a nevydá informáciu o možnosti pripojenia cez SSH3. Napríklad pri zadaní identifikátora „e6ae772cbdaafd6918865cc2ce449dae“ je možné pripojiť sa k serveru iba cez URL „https://192.0.2.0:443/e6ae772cbdaafd6918865cc2ce449dae“, a ak je identifikátor zadaný nesprávne, server vypíše štandardnú chybu „404“.
Rozšírené funkcie SSH3 zahŕňajú možnosť používať na autentifikáciu certifikáty X.509 a metódy OAuth 2.0/OpenID Connect, okrem klasických metód SSH; podpora presmerovania UDP portov cez SSH tunel, okrem možnosti presmerovania TCP portov (napríklad na presmerovanie QUIC, DNS a RTP); využitie pokročilých funkcií protokolu QUIC, ako sú migrácia spojení bez prerušenia pripojenia a nastavenie multipath pripojení na paralelizáciu prevádzky cez niekoľko trás.
Samostatne sa zdôrazňuje významné skrátenie času na nadviazanie spojenia pri použití SSH3. Pri pripojení k serveru SSH3 stačí uskutočniť iba 3 sieťové iterácie (Round Trip), zatiaľ čo pri SSHv2 sa vykonáva 5-7 iterácií výmeny paketov. Čas odozvy na klávesnicový vstup pre už nadviazané relácie v SSH3 a SSHv2 je na rovnakej úrovni.
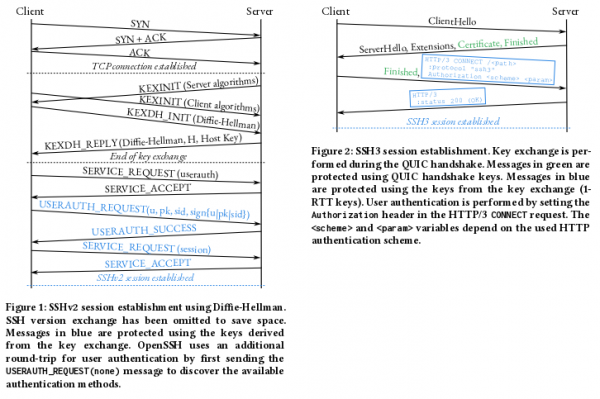
Na šifrovanie komunikačného kanála v SSH3 sa využíva protokol TLS 1.3, a na autentifikáciu môžu byť použité klasické metódy založené na heslách a verejných kľúčoch (RSA a EdDSA/ed25519). Okrem toho je v SSH3 možné používať metódy založené na protokole OAuth 2.0, ktoré umožňujú presunúť autentifikáciu na externých poskytovateľov, napríklad na zabezpečenie prihlásenia s potvrdením prostredníctvom účtov v službách Google, Microsoft a GitHub. Pri pripojení k serverom cez kľúče môžu byť okrem SSH kľúčov použité aj certifikáty X.509, ktoré sa využívajú pre HTTPS.
Zverejnená implementácia klienta a servera SSH3 podporuje mnohé základné funkcie OpenSSH, medzi ktorými sú:
- Podpora súboru ~/.ssh/authorized_keys s nastaveniami kľúčov na serveri.
- Možnosť použitia konfiguračného súboru ~/.ssh/config na strane klienta. V súčasnosti sú podporované parametre Hostname, User, Port a IdentityFile, ostatné sú ignorované.
- Podpora autentifikácie pripojenia k serveru na základe certifikátov.
- Podpora mechanizmu known_hosts (v situáciách, keď nie sú použité certifikáty X.509).
- Podpora práce klienta s OpenSSH Agent (ssh-agent) a automatické používanie agenta na autentifikáciu pomocou verejných kľúčov.
- Podpora funkcie presmerovania cez SSH agent na využitie miestnych kľúčov na externom serveri.
- Priame presmerovanie TCP portov.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish