

Bol edícia Kali Linux 2024.2, založená na balíkovom systéme Debian, určená na testovanie systémov na zraniteľnosti, vykonávanie auditov, analýzu zvyškových informácií a identifikáciu následkov útokov hackerov. Všetky originálne výtvory vytvorené v rámci distribúcie sú distribuované pod licenciou GPL a sú dostupné prostredníctvom verejného Git repozitára. Pre stiahnutie sú pripravené viaceré varianty iso obrazov s veľkosťou 495 MB a 4 GB. Verzie sú dostupné pre architektúry i386, x86_64, ARM (armhf a armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Predvoleným desktopom je Xfce, ale voliteľne sú podporované aj KDE, GNOME, MATE, LXDE a Enlightenment e17.
Kali obsahuje jednu z najkomplexnejších zberníc nástrojov pre odborníkov na počítačovú bezpečnosť: od nástrojov na testovanie webových aplikácií a prenikanie do bezdrôtových sietí po programy na čítanie údajov z identifikačných RFID čipov. Súčasťou je zbierka exploitov a asi 400 špecializovaných utilít na overovanie bezpečnosti, ako sú Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Okrem toho distribúcia obsahuje nástroje na urýchlenie lámání hesiel (Multihash CUDA Brute Forcer) a WPA kľúčov (Pyrit) s využitím technológií CUDA a AMD Stream, ktoré umožňujú používať GPU grafických kariet NVIDIA a AMD na vykonávanie výpočtových operácií.
V novom vydaní:
- Aby sa vyriešil problém roku 2038, balíky pre 32-bitové architektúry armhf a armel boli prevedené na používanie 64-bitového typu time_t.
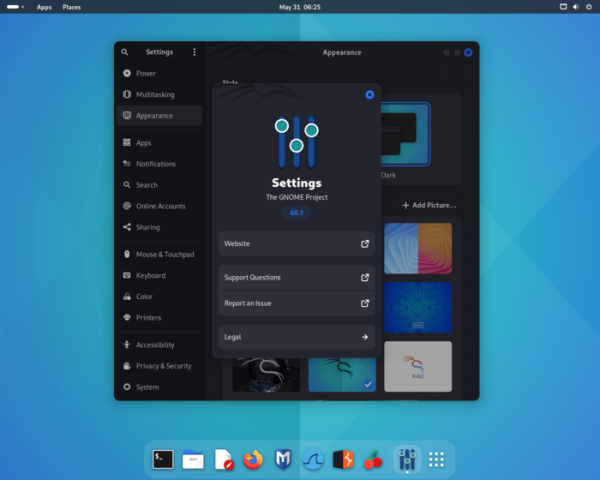
- Používateľské prostredie bolo aktualizované na GNOME 46.

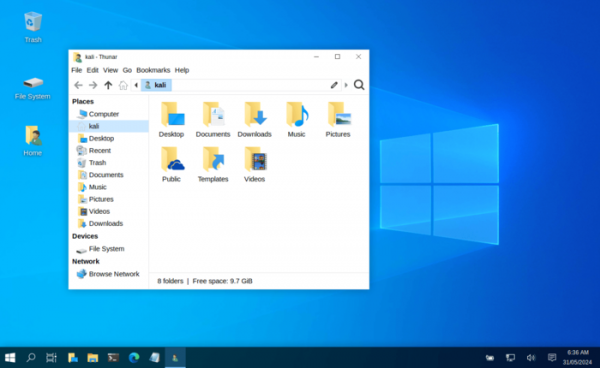
- Implementácia režimu «Kali Undercover» založeného na Xfce bola aktualizovaná, simuluje vzhľad Windows, aby nevzbudzovala podozrenie pri práci s Kali na verejných miestach. Zlepšená funkčnosť Xfce na obrazovkách s vysokou hustotou pixelov.

- Súčasťou je 18 nových utilít:
- autorecon — nástroj na zistenie dostupných sieťových služieb v multithreadovom režime.
- coercer — testovanie Windows servera pomocou 12 metód autentifikácie.
- dploot — ekvivalent SharpDPAPI napísaný v Pythone.
- getsploit — utilita na vyhľadávanie a sťahovanie exploitov.
- gowitness — vytváranie snímok stránok pomocou enginu Chrome.
- horst — analyzátor bezdrôtových sietí.
- ligolo-ng — utilita na tunelovanie prenosu.
- mitm6 — realizácia útoku na Windows pomocou DHCPv6.
- netexec — nástroj na automatizáciu útokov na veľké siete.
- pspy — sledovanie aktivity procesov v Linuxe bez potreby práv root.
- pyinstaller — konverzia Python programov na samostatné spustiteľné súbory.
- pyinstxtractor — PyInstaller Extractor.
- sharpshooter — rámec na generovanie payloadov.
- sickle — nástroj na vývoj payloadov.
- snort — systém na prevenciu útokov.
- sploitscan — vyhľadávanie informácií podľa CVE identifikátora.
- vopono — spúšťanie aplikácií v samostatnom mene priestorového zásobníka siete s presmerovaním prenosu cez tunel.
- waybackpy — knižnica a CLI na prístup k API služieb na archivovanie stránok SavePageNow a CDX.
- Pridaná možnosť spúšťania nástroja nmap v režime stealth skenovania pomocou TCP SYN ("nmap -sS") bez práv root.
- Aktualizované prostredie pre mobilné zariadenia na platforme Android — NetHunter, so súborom nástrojov na testovanie systémov na zraniteľnosti. Pomocou NetHunter je možné vykonávať útoky špecifické pre mobilné zariadenia, napríklad emuláciou USB zariadení (BadUSB a HID Keyboard – emulácia sieťového USB adaptéra, ktorý môže byť použitý pre MITM útoky, alebo USB klávesnica, ktorá vykonáva substitúciu znakov) a vytváraním podvodných prístupových bodov (MANA Evil Access Point). NetHunter sa inštaluje do štandardného prostredia platformy Android vo forme chroot obrazu, v ktorom beží špeciálne prispôsobená verzia Kali Linux. V novej verzii bola pridaná podpora platformy Android 14, implementovaný načítač modulov, zlepšené riadenie prístupových práv a podpora zariadení Huawei P9 s LineageOS 16, Nothing Phone 1 s Android 12/13/14 a Poco F3 s Android 14.
Zdroj: opennet.ru
