

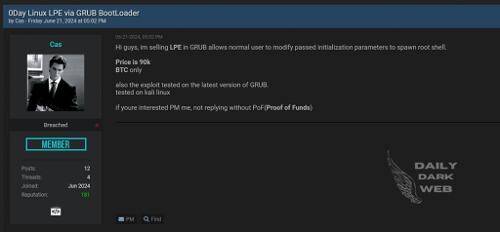
Exploitat pre 0day zraniteľnosť sa už predáva na príslušných fórach.
21. júna sa na jednom z fór objavili informácie o predaji exploitu pre zraniteľnosť nulového dňa v GRUB zavádzači Linuxu, čo umožňuje lokálne zvýšenie privilegií (LPE).
Podľa informácií Dark Web Intelligence, útočník tvrdí, že našiel zraniteľnosť v GRUB, ktorá umožňuje obísť autentifikačné mechanizmy a získať práva root na systéme.
Podľa správy účastníka temného fóra s prezývkou „Cas“, zraniteľnosť zasahuje GRUB — kritickú súčasť väčšiny Linux systémov, ktorá riadi bootovací proces, čo útočníkom umožňuje inštalovať skryté a odolné škodlivé programy, ktoré je veľmi ťažké objaviť a odstrániť. Exploit sa predáva za cenu 90-tisíc dolárov.
Treba poznamenať, že GRUB sa už v minulosti stal cieľom útokov. V roku 2015 bola objavená zraniteľnosť CVE-2015-8370, ktorá umožnila obísť autentifikáciu stlačením klávesy backspace 28-krát počas zadávania používateľského mena v GRUB. Táto zraniteľnosť zasiahla verzie GRUB od 1.98 do 2.02 a bola široko využívaná až do vydania patchu. V roku 2020 bola odhalená ďalšia zraniteľnosť — CVE-2020-10713, známa aj ako BootHole, ktorá umožnila inštalovať škodlivý softvér počas bootovania.
Hlavné distribúcie Linuxu, ako sú Debian, RedHat a Ubuntu, rýchlo vydali odporúčania a patchy pre predchádzajúce zraniteľnosti GRUB a pravdepodobne tak spravia aj teraz, avšak problém je umocnený tým, že zraniteľnosť objavili útočníci, nie etickí hackeri. To znamená, že jej objavenie a oprava bezpečnostnými výskumníkmi sa môže značne oneskoriť.
Zdroj: linux.org.ru
