

Spoločnosť Google vydala verziu webového prehliadača Chrome 127. Zároveň je k dispozícii stabilné vydanie voľného projektu Chromium, ktoré je základom pre Chrome. Prehliadač Chrome sa od Chromium líši používaním logotypov Google, systémom na zasielanie upozornení v prípade zlyhania, modulmi na prehrávanie chráneného obsahu (DRM), systémom automatickej inštalácie aktualizácií, trvalým zapnutím Sandbox izolácie, dodávaním kľúčov k Google API a prenášaním parametrov RLZ pri vyhľadávaní. Pre tých, ktorí potrebujú viac času na aktualizáciu, sa osobitne podporuje vetva Extended Stable, ktorá je sprevádzaná 8 týždňami. Ďalšie vydanie Chrome 128 je naplánované na 20. augusta.
Hlavné zmeny v Chrome 127:
- V režime „inkognito“ je predvolene zapnutá funkcia „HTTPS-First“, ktorá automaticky presmerováva HTTP požiadavky na HTTPS. Na zabezpečenie práce so stránkami, ktoré nepodporujú HTTPS, je implementovaný návrat na HTTP, ak sa po prepojení nepodarí vykonať požiadavku prostredníctvom HTTPS alebo sa vyskytnú problémy so certifikátmi. Pri pokuse o otvorenie stránky cez HTTP sa zobrazuje osobitné upozornenie.
- Vo vstavanom úložisku koreňových certifikátov (Chrome Root Store) sa rozhodlo ukončiť dôveru vo certifikačnú autoritu Entrust kvôli viacerým porušeniam požiadaviek na certifikačné autority, nedodržiavaniu lehôt na reakciu na problematické certifikáty, oneskorovaniu odvolaní certifikátov, nedostatočnej dokumentácii incidentov a nedodržiavaniu pravidiel pri vydávaní TLS-certifikátov úrovne EV (Extended Validation), ktoré vyžadujú overenie dokumentov o vlastníctve domény a potvrdenie vlastníka zdroja. V súvislosti s absenciou opatrení na odstránenie zistených nedostatkov budú TLS-certifikáty vydané spoločnosťou Entrust po 31. októbri 2024 považované v prehliadači Chrome za nedôveryhodné. Certifikáty vydané pred 31. októbrom budú naďalej považované za normálne.
- Začal proces postupného ukončovania podpory druhej verzie manifestu Chrome, ktorý určuje možnosti a zdroje dostupné pre rozšírenia napísané pomocou API WebExtensions. Deaktivácia rozšírení používajúcich druhú verziu manifestu zatiaľ ovplyvňuje len časť používateľov testovacích verzií Chrome (nie release). Úplné dokončenie migrácie na tretiu verziu manifestu je plánované do júna 2025.
- Pri zapnutí rozšírene j ochrany prehliadača (Safe Browsing > Enhanced protection) je implementované odosielanie na servery Google dodatočnej telemetrie s informáciami o navštívených stránkach, ak na týchto stránkach sú použité API na iniciovanie vibrácií (Vibration) alebo na plnú kontrolu nad myšou (PointerLock) a klávesnicou (Keyboard). Ak je otváraná stránka prítomná v čiernej listine, používateľ dostane príslušné varovanie a funkcie uvedených API sa deaktivujú.
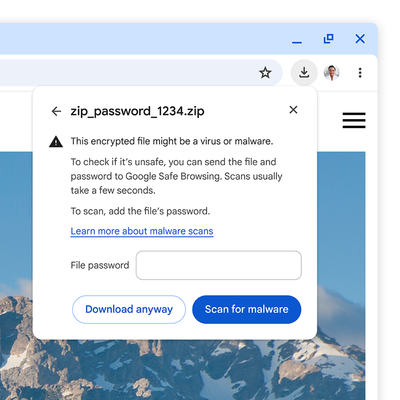
- Boli zhrnuté výsledky práce na modernizácii kontroly sťahovaných súborov v režime rozšírenej ochrany prehliadača (Safe Browsing > Enhanced protection), pri ktorej je zapnuté odosielanie vykonateľných súborov a podozrivých archívov na servery Google na kontrolu na prítomnosť vírusov a škodlivého softvéru. Pre kontrolu bezpečnosti sťahovaných šifrovaných archívov (.zip, .7z a .rar) si prehliadač vyžiada od používateľa heslo na dešifrovanie archívu. Používateľ môže odmietnuť kontrolu alebo zadať heslo, po čom prehliadač odošle súbor s heslom na kontrolu na servery Google. V štandardnom (nepomenovanom) režime Safe Browsing sa tiež zobrazí výzva na heslo, ale namiesto odosielania obsahu archívu na servery Google na kontrolu sa odošlú len metadáta a hash obsahu v archíve. Boli implementované výraznejšie varovania o sťahovaní nebezpečných súborov, ktoré sa zobrazujú nie v dolnej lište, ale pod hornou lištou.

- Navrhnutá počiatočná implementácia špecifikácie Private Network Access, ktorá obmedzuje možnosť načítania zdrojov z verejne prístupných stránok odkazujúcich na hostiteľov v internej sieti (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8 a pod.). Načítanie takýchto zdrojov je teraz povolené iba pri otvorení stránky v bezpečnom kontexte (cez HTTPS). Do budúcna sa plánuje úplne obmedziť možnosť nekontrolovaného prístupu k interným intranetovým podsietiam zo stránok otvorených z verejných stránok, pretože takéto požiadavky využívajú útočníci na vykonávanie CSRF útokov na smerovače, prístupové body, tlačiarne, firemné webové rozhrania a iné zariadenia a služby, ktoré prijímajú požiadavky iba z lokálnej siete. Experimenty s blokovaním sa začali už v roku 2022 v Chrome 98, ale kvôli odhaleniu problémov bolo blokovanie odložené.
- V režime „Origin trials“ je implementovaná experimentálna blokáda prístupu k IP 0.0.0.0, pretože táto IP môže byť použitá na obídenie blokovania prístupu k IP 127.0.0.1 (localhost) na platformách Linux a macOS.
- Vo verzii pre platformu Android bol zjednodušený rozhranie na prepojenie s účtom Google a synchronizáciu údajov, ako sú uložené heslá a záložky. Synchronizácia je teraz integrovaná s prihlásením do účtu a nie je prezentovaná ako samostatná možnosť v nastaveniach.
- Vo verzii pre platformu Android bolo aktualizované rozhranie správy hesiel. Používateľom pripojeným k ich účtu Google, ale ktorí neaktivovali synchronizáciu, bola poskytnutá možnosť ukladať a používať heslá s prepojením na účet Google.
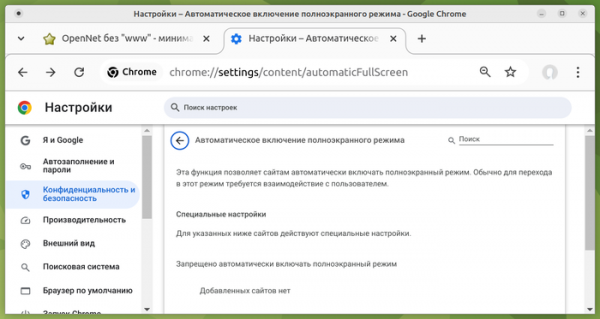
- Pridaná je funkcia „Automatické zapnutie režimu celej obrazovky“ (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), ktorá umožňuje webovým stránkam automaticky aktivovať režim celej obrazovky pomocou metódy Element.requestFullscreen() bez potvrdenia používateľom, a taktiež umožňuje zobrazenie dialógov prehliadača bez opustenia režimu celej obrazovky. Predvolene je táto funkcia vypnutá a môže byť aktivovaná pre jednotlivé webové stránky a webové aplikácie. V kombinácii s API správy okien a nastaveniami na zobrazovanie vyskakovacích upozornení (chrome://settings/content/popups) nová funkcia uľahčuje využívanie možností ako otváranie vyskakovacieho okna na celej obrazovke na inom monitore, zobrazovanie obsahu na celej obrazovke na všetkých obrazovkách alebo na dodatočnej obrazovke, prepinanie obsahu celej obrazovky z jedného displeja na druhý.

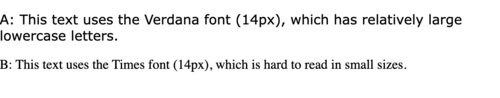
- Pridaná je CSS vlastnosť font-size-adjust, ktorá umožňuje zmeniť veľkosť malých písmen v súvislosti s veľkostou veľkých písmen určenou cez vlastnosť „font-size“, čo môže byť užitočné napríklad pre zachovanie predchádzajúcej úrovne čitateľnosti textu v prípade aktivácie záložnú rodinu písem, ak je hlavná rodina nedostupná. Pri písmach, ktoré majú rôzne pomery výšky malých písmen k veľkosti písma, sa veľkosť znakov výrazne líši, čo napríklad môže zhoršiť čitateľnosť textu pri zmene písma z Verdana na Times.

- Do API pre statické smerovanie ServiceWorker-ov (Service Worker Static Routing), ktoré umožňuje určiť, ako by sa mali načítavať určité zdroje a vypnúť volanie ServiceWorker-a pre zdroje, ktoré je možné načítať z cache alebo priamo, bola pridaná možnosť aplikovať logickú operáciu „not“ na inverziu podmienok porovnávania požiadaviek.
- Zabezpečený je prenos udalostí aktivácie vytvorených pri práci používateľa s obsahom v okne otvorenom v režime „obrázok v obrázku“ (picture-in-picture) do rodičovského okna pre tento režim. Zmena umožňuje na hlavnej stránke, z ktorej bolo otvorené okno „obrázok v obrázku“, využiť API aktivácie používateľa (navigator.userActivation) na určenie interakcie používateľa s týmto oknom (napríklad môže sa zistiť, či používateľ klikol myšou na okno „obrázok v obrázku“ alebo že stránka bola len načítaná a ostáva nedotknutá).
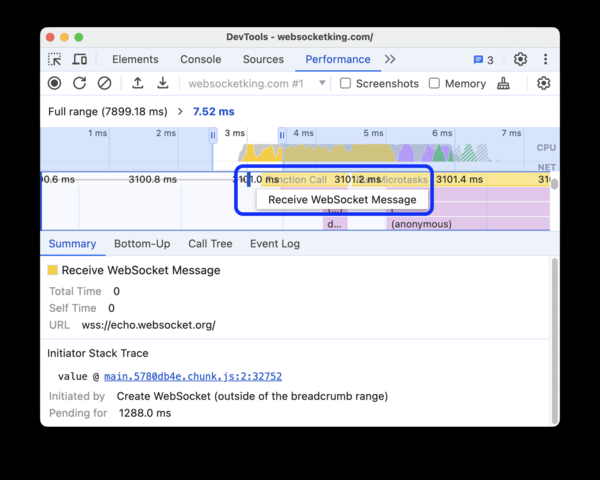
- Boli vykonané vylepšenia nástrojov pre webových vývojárov. Pri prezeraní CSS štýlov boli pridané odkazy na zodpovedajúce položky v dokumente, na ktoré odkazujú CSS vlastnosti riadenia zobrazenia prvkov, pripojených na umiestnenie iných prvkov (CSS Anchor Positioning). Pri prezeraní HTML kódu boli pridané odkazy, na ktoré odkazuje atribút „popovertarget“. V paneli prehliadania sieťovej aktivity bola pridaná nová predvoľba simulácie rýchlosti prístupu „Fast 4G“ (predvoľba „Fast 3G“ bola premenovaná na „Slow 4G“, a „Slow 3G“ na „3G“). V paneli analýzy výkonu pri sledovaní trasovania sú zabezpečené informácie o udalostiach odosielania a prijímania správ cez WebSocket.

Okrem noviniek a opráv chýb v novej verzii bolo odstránených 24 zraniteľností. Mnohé z zraniteľností boli odhalené v dôsledku automatizovaného testovania nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. 5 problémom bolo priradené vysoké nebezpečenstvo. Kritické problémy, ktoré by umožnili obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia, neboli zistené. V rámci programu odmien za odhaľovanie zraniteľností pre aktuálnu verziu spoločnosť Google vyplatila 16 odmien v celkovej výške 47,5 tisíc dolárov (jedna odmena vo výške 11 000 dolárov, 5 000 dolárov, 3 000 dolárov a 500 dolárov, dve odmeny 8 000 dolárov, tri odmeny 2 000 dolárov). Veľkosť 6 odmien zatiaľ nebola určená.

Zdroj: opennet.ru
