

Bol spustený webový prehliadač Firefox 129 a boli vytvorené aktualizácie predchádzajúcich vetiev s dlhodobou podporou — 115.14.0 a 128.1.0. Na beta testovanie bola prenesená vetva Firefox 130, ktorej vydanie je naplánované na 3. septembra.
Hlavné novinky vo Firefoxe 129:
- Predvolene je aktivovaný režim HTTPS-First, pri ktorom sa pri pokuse o otvorenie stránky cez HTTP bez šifrovania prehliadač najprv pokúsi objaviť webstránku cez HTTPS ("http://" sa nahradí na "https://") a ak je pokus neúspešný, automaticky sa obracia na web bez šifrovania. Pre deaktiváciu režimu v about:config je potrebné použiť možnosť „dom.security.https_first“. Na rozdiel od v nastaveniach zapnutého voliteľného režimu „HTTPS Only“ sa režim HTTPS-First neuplatňuje na načítanie subzrojov, ako sú obrázky, skripty a štýlové tabuľky, a platí iba pri pokuse o otvorenie webovej stránky po kliknutí na odkaz alebo zadaní URL do adresného riadka.
- Na platformách Linux, Windows 11 a Android 10+ je k dispozícii možnosť používať systémového resolvera na určovanie DNS záznamov, cez ktoré sa prenáša informácia o verejnom kľúči pre mechanizmus ECH (Encrypted Client Hello), ktorý pokračuje vo vývoji technológie ESNI (Encrypted Server Name Indication) a zabezpečuje šifrovanie informácií o parametroch TLS relácií, ako je požadované doménové meno. Kľúčový rozdiel medzi ECH a ESNI spočíva v tom, že v ECH je celé TLS správa ClientHello šifrovaná namiesto šifrovania na úrovni jednotlivých polí, čo zabraňuje únikom prostredníctvom polí, ktoré nepokrýva ESNI, napríklad pole PSK (Pre-Shared Key). Zmena tiež umožňuje používanie protokolu HTTP/3 bez využitia hlavičky Alt-Svc. Predtým bolo potrebné na získanie kľúča ECH zapnúť „DNS over HTTPS“. Skrývanie domény v HTTPS prevádzke, medzi ostatnými, v niektorých prípadoch vedie k riešeniu problémov s poklesom rýchlosti pri sledovaní YouTube, ktoré užívatelia ruských poskytovateľov zaznamenávajú v poslednej dobe.
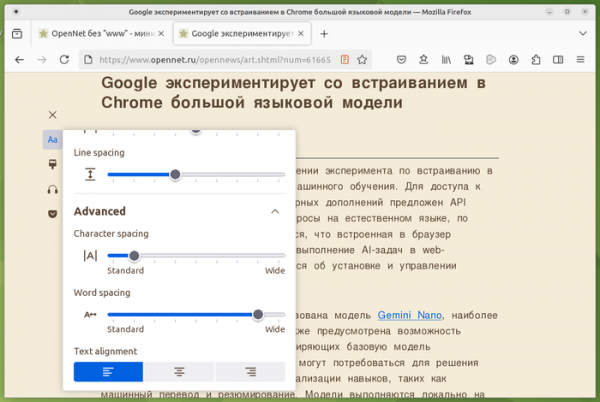
- V režime čítačky (Reader View) sa rozšírili možnosti menu na nastavenie zobrazenia textu a usporiadania stránky — bola pridaná možnosť regulovať odsadenia medzi znakmi a slovami, ako aj výber metódy zarovnania textu.

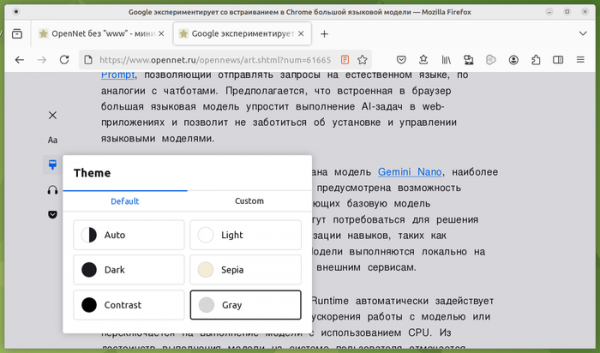
- Do režimu čitateľa bolo pridané nové menu „Téma“ na nastavenie farieb pozadia, textu a odkazov počas prezerania, ako aj na výber základných režimov zobrazenia (tmavý, odtiene šedej, svetlý, kontrastný, sépia).

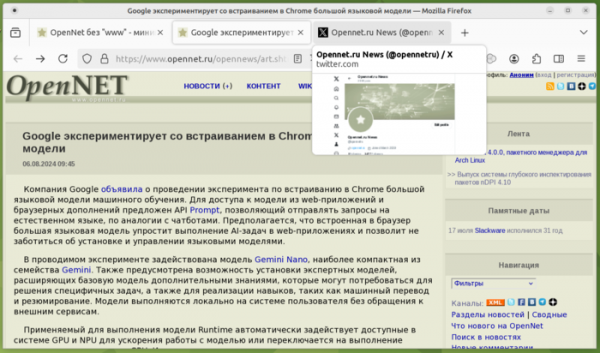
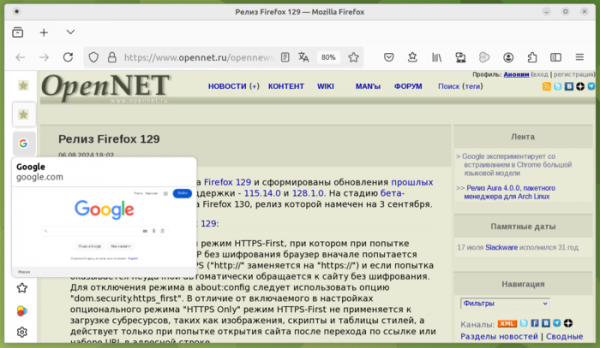
- Zobrazenie náhľadov obsahu kariet pri prechode myšou na tlačidlá kariet bolo zapnuté. Okrem náhľadu bola do informačného bloku o karte pridaná aj zmienka o zobrazenom odkaze na karte. Predpokladá sa, že táto zmena uľahčí identifikáciu požadovanej karty bez potreby prepínania medzi kartami. Tí, ktorých rozčuľujú zbytočné automaticky vyskakujúce okná, môžu novú možnosť vypnúť pomocou nastavenia „browser.tabs.hoverPreview.enabled“ na stránke about:config.
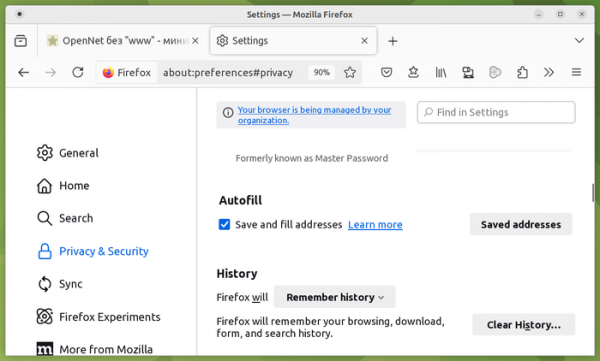
- Pre používateľov z Francúzska a Nemecka je predvolene zapnuté automatické vypĺňanie polí s adresami vo webových formulároch. Predtým bola táto možnosť zapnutá len pre používateľov zo Spojených štátov a Kanady. Pre zapnutie režimu v iných krajinách môžete použiť nastavenie „extensions.formautofill.addresses.supportedCountries“ na stránke about:config. Na úpravu adresy, ktorá sa bude pridávať do formulárov, môžete v sekcii Autofill v nastaveniach „Ochrana osobných údajov a zabezpečenie“ použiť tlačidlo na úpravu uložených adries.

- Bola pridaná experimentálna implementácia postrannej lišty a možnosť vertikálneho umiestnenia kariet, čo umožňuje využiť ďalší priestor na obrazovke na prezeranie obsahu stránok na širokouhlých obrazovkách. Pre aktiváciu vertikálnych kariet je potrebné povoliť parametre sidebar.revamp a sidebar.verticalTabs na stránke about:config. Postranná lišta môže byť zobrazená ako v rozbalenom, tak aj v zbalenom stave. V rozbalenom stave sa zobrazia časti názvov stránok na kartách a názvy operácií premiestnených do postrannej lišty, zatiaľ čo v zbalenom stave sú viditeľné iba ikony stránok a operácií.

- Do CSS bolo pridané @-pravidlo „@starting-style“ na aplikovanie štýlu na prvok pri jeho prvom prekreslení, čo sa môže použiť na vytvorenie prechodovej animácie v štádiu pred otvorením prvku na stránke (v stave „display: none“) alebo pri pridávaní prvku do DOM.
- Bola pridaná CSS vlastnosť „transition-behavior“ na aplikovanie prechodových animácií na diskrétne vlastnosti, ako je „display“.
- Bola implementovaná udalosť textInput, ktorá nie je definovaná v štandarde, ale používa sa namiesto udalosti „beforeinput“ v niektorých webových aplikáciách založených na starých frameworkoch.
- V JavaScripte bola pridaná podpora typovaných polí Float16Array, ako aj metód DataView na čítanie a nastavenie hodnôt s typom Float16, a metódy Math.f16round() na zaokrúhľovanie čísel na 16-bitovú presnosť. Typ Float16 môže byť užitočný pri práci s GPU na zníženie spotreby pamäte v porovnaní s typmi Float32 a Float64.
- V API mediaCapabilities.decodingInfo() bola implementovaná možnosť dekódovania konfigurácie prehrávaného šifrovaného obsahu a získania informácií o použitom systéme kľúčov na šifrovanie.
- V API Web Crypto bola pridaná podpora digitálnych podpisov založených na algoritme Ed25519, ktorý môže byť použitý v metódach SubtleCrypto: sign(), verify(), generateKey(), importKey() a exportKey().
- V nástrojoch na webový vývoj boli implementované nové upozornenia na problémy s CSS, ktoré sa zobrazujú pri nesprávnom použití vlastností resize a float, pri použití vlastnosti box-sizing s elementmi ignorujúcimi zmenu výšky a šírky, ako aj pri aplikovaní špecifických pre tabuľku CSS vlastností na elementy, ktoré nie sú viazané na tabuľky.
V paneli analýzy sieťovej aktivity sa funkcia blokovania (Network Blocking) teraz uplatňuje nielen na HTTP odpovede, ale aj na HTTP požiadavky. V režime inšpekcie sa v bočnej lište pravidiel pridalo zobrazenie pravidiel „@starting-style“ a implementovali sa kontextové nápovedy pre funkciu var(), ktoré zobrazujú hodnoty vlastných CSS vlastností „@starting-style“.
- V verzii pre platformu Android bola poskytnutá možnosť sťahovania jazykových balíkov na preklad textu v offline režime.
Okrem noviniek a opráv chýb vo Firefox 129 bolo opravených 14 zraniteľností. 11 zraniteľností je označených ako nebezpečných, z ktorých 6 je spôsobených problémami s pamäťou, ako sú pretečenia bufferov a prístup k už uvoľneným oblastiam pamäte. Tieto problémy môžu potenciálne viesť k vykonávaniu kódu útočníka pri otvorení špeciálne formátovaných stránok.
Zdroj: opennet.ru
