

Odborníci na bezpečnosť zo spoločnosti NinjaLab vyvinuli techniku útoku prostredníctvom bočných kanálov, ktorá umožňuje klonovanie ECDSA kľúčov uchovávaných v kryptografických tokenoch YubiKey 5 a iných zariadeniach, ktoré používajú kryptografickú knižnicu od spoločnosti Infineon. Útok získal kódové meno EUCLEAK a okrem tokenov s čipmi Infineon SLE78, ako sú YubiKey 5, môže byť aplikovaný na mnohé ďalšie systémy s mikroprocesormi spoločnosti Infineon, vrátane čipov Infineon Optiga Trust M a Infineon Optiga TPM.
Možnosť uskutočnenia útoku bola prakticky potvrdená pre kľúče YubiKey 5Ci a TPM na čipoch SLB96xx, a pre iné zariadenia má teoretický charakter. V kľúčoch YubiKey 5 bola zraniteľnosť odstránená vo verzii firmvéru 5.7 výmenou kryptografickej knižnice (oprava je aplikovateľná iba na nové zariadenia, keďže u už vydaných zariadení YubiKey nie je možnosť aktualizácie firmvéru predpokladaná). Pre knižnicu Infineon boli vyvinuté blokovacie opravy zraniteľnosti, avšak zatiaľ neboli zavedené, keďže neprešli certifikáciou.
Okrem kľúčov YubiKey 5 problém potenciálne zasahuje TPM čipy (Trusted Platform Module) notebookov Lenovo, Dell a HP, izolované enkklávy smartfónov Samsung a OnePlus, hardvérové kryptopeňaženky, smart karty, SIM karty a EMV čipy bankových kariet, ako aj čipy elektronických pasov používaných v Číne, Indii, Brazílii, USA a niektorých ďalších ázijských a európskych krajinách.
Nebezpečenstvo klonovania kľúčov sa kompenzuje podmienkami a zložitosti uskutočnenia útoku - útočník musí získať fyzický prístup k kľúču a rozobrať kľúč, zbaviac sa plastového obalu a tienenia. Po takejto manipulácii je možné obnoviť obal pomocou 3D tlačiarne, ale urobiť manipulácie s kľúčom nenápadnými je dosť ťažké. Skenovanie kľúča trvá niekoľko minút, ale ešte okolo hodiny je potrebné na opatrné rozobratie a vytvorenie nového obalu. Po skenovaní zariadenie možno vrátiť majiteľovi, ale na znovuvytvorenie súkromného ECDSA kľúča na základe získaných údajov je potrebných ešte okolo 24 hodín výpočtov (poznamenáva sa, že proces možno skrátiť na hodinu, automatizovaním ručných operácií a vykonaním optimalizácií).
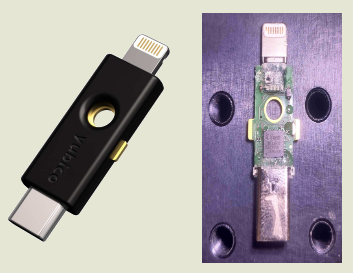
Okrem fyzického prístupu k klúču na úspešné vykonanie útoku na služby s viac-faktorovou autentifikáciou útočníkovi ďalej treba nejakým spôsobom zistiť prístupové meno a heslo k službe, pre ktorú sa používa získaný hardvérový kľúč na dodatočnú autentifikáciu, a v prípade použitia bezheslovej autentifikácie v režimoch FIDO2 Passwordless alebo Passkey je potrebné reprodukovať unikátny biometrický faktor (napríklad odtlačok prsta).
Metóda útoku spočíva vo reprodukcii kľúčov ECDSA uložených v tokene na základe údajov získaných analýzou elektromagnetického signálu vyžarovaného tokenom počas vytvárania digitálnych podpisov, ktorý koreluje s informáciami o efemérnom kľúči ECDSA, čo stačí na obnovenie tajného kľúča pomocou metód strojového učenia. V prípade YubiKey na iniciáciu operácií s digitálnym podpisom je potrebné poznať prístupové meno a heslo v jednom z platforiem, v ktorých sa token používa ako dodatočné autentifikačné spojenie.
Problém je spôsobený použitím v knižnici Infineon nezabezpečeného algoritmu na výpočet inverzného prvku podľa modulu, ktorého výpočet trvá odlišne v závislosti od hodnôt vstupných údajov (pre rôzne vektory sa pozoruje rozdielny čas výpočtu inverzného prvku podľa modulu). Takáto špecifickosť umožňuje na základe analýzy zmeny signálu vyčleniť informácie o jednotlivých bitoch počas vykonávania operácií s inicializačným vektorom. V prípade ECDSA stačí určiť aj niekoľko bitov informácií o vektore inicializácie (nonce), aby sa vykonal útok na postupné obnovenie celého súkromného kľúča. Na úspešné reprodukovanie kľúča je potrebné zachytiť aktivitu pri generovaní približne 40 digitálnych podpisov.
Na analýzu elektromagnetického žiarenia počas generovania digitálnych podpisov je potrebné profesionálne vybavenie v hodnote nad 10 000 dolárov. Napríklad, počas útoku využívali výskumníci merací komplex Langer ICR HH 500-6 (2300 $), ktorý sa používa na testovanie čipov na elektromagnetickú kompatibilitu, zosilňovač Langer BT 706, mikromanipulátor Thorlabs PT3/M (1000 $) s rozlíšením 10 µm, digitálny mikroskop Dino-Lite AM4113TL (450 $) a štvorkanálový osciloskop PicoScope 6424E (7500 $) s 8-bitovým rozlíšením ADC.
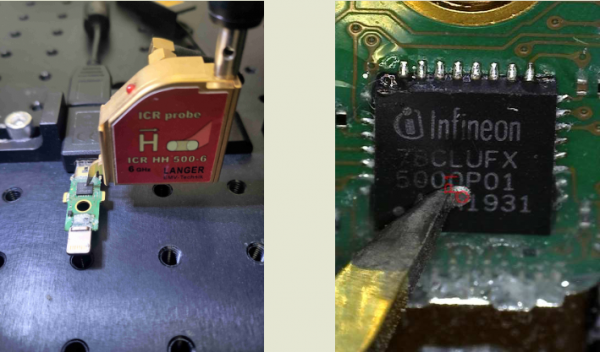
Scenár útoku na tokeny YubiKey 5 pozostáva z nasledujúcich krokov:
- Určenie prihlasovacieho mena a hesla k účtu chránenému tokenom, napríklad prostredníctvom phishingového útoku.
- Získanie fyzického prístupu k tokenu bez povšimnutia.
- Analýza elektromagnetického žiarenia z tokenu počas autentifikačných operácií za použitia predtým získaného prihlasovacieho mena a hesla.
- Vrátenie tokenu obeti.
- Rekonštrukcia privátneho kľúča ECDSA priradeného k skúmanému účtu prostredníctvom analýzy zachytených informácií o elektromagnetickom žiarení.
- Vytvorenie kópie tokenu, ktorá umožňuje prístup k účtu bez vedomia obete bez potreby pôvodného tokenu.
Zdroj: opennet.ru
