

Bol spustený webový prehliadač Firefox 133 a boli vytvorené aktualizácie predchádzajúcich verzií s dlhodobou podporou — 115.18.0 a 128.5.0. Na beta testovanie bola prevedená verzia Firefox 134, ktorej vydanie je naplánované na 7. januára.
Hlavné novinky vo Firefox 133:
- V režime prísnej ochrany pred sledovaním (ETP, Enhanced Tracking Protection) sa aktivovala ochrana pred sledovaním pomocou presmerovaní (Bounce Tracking Protection). Mechanizmus Bounce Tracking Protection umožňuje sledovať aktivitu špecifickú pre sledovanie cez presmerovania a pravidelne vymazávať súbory cookie a lokálne uložené údaje používané na sledovanie. Na rozdiel od predtým dostupného režimu „Cookie Purging“ sa vymazávanie nevykonáva na základe zoznamu známych sledovačov, ale na základe heuristiky, ktorá umožňuje odhaľovať nové sledovateľské stránky analýzou správania po presmerovaní.
Podstata metódy sledovania založenej na presmerovaniach spočíva v tom, že kód sledovača najprv presmerováva používateľa na svoju stránku a až potom ho presmerováva na cieľovú stránku, čo umožňuje sledovaču uchovať Cookie a údaje v lokálnom úložisku viazané na svoju stránku. Uchovanie údajov po prechode na inú stránku umožňuje obísť predtým implementované metódy v prehliadači na blokovanie medziwebových operácií – pretože medziľahlá stránka sa otvára mimo kontextu inej stránky, na takejto stránke môžete bez prekážok nastavovať sledovacie Cookie.
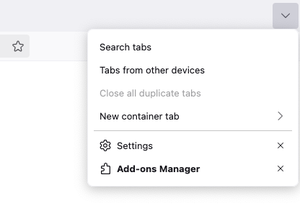
- Do ponuky zoznamu otvorených záložiek, prístupnej cez tlačidlo v pravom hornom rohu, bol pridaný prvok na zobrazenie v bočnom paneli zoznamu záložiek z prehliadačov otvorených na iných zariadeniach a pripojených k aktuálnemu účtu v Mozille.

- Rozšíril sa počet webových stránok, s ktorými funguje funkcia automatického pokračovania v prehrávaní videa v plávajúcom okne (režim „obrázok v obrázku“) po prechode zo záložky, na ktorej sa video zobrazuje, na inú záložku.
- Pri existencii informácie o čase na serveri, bola realizovaná korekcia hodnoty atribútu „expire“ s ohľadom na rozdiel medzi lokálnym časom a časom na serveri. Ak je čas v lokálnom systéme nastavený do budúcnosti, súbory cookie sa naďalej považujú za platné podľa času servera.
- V zostavách pre platformu Windows bolo zahrnuté využívanie GPU na urýchlenie API Canvas2D.
- V API Fetch bola pridaná podpora parametra „keepalive“, pri ktorom sa súvisiace s HTTP požiadavkami spojenia nepretrhnú po uzavretí stránky alebo prechode na inú stránku, čo umožňuje používať volanie fetch() na zaslanie analytických údajov na konci relácie, aj keď bola stránka už uzavretá.
- Bolo povolené používanie API Permissions v kontexte Web Worker-ov. Pridaná podpora pre vlastnosť WorkerNavigator.permissions.
- V prvkoch
- Podobne ako pri vyskakovacích oknách (popover), udalosti „beforetoggle“ pre prvky
- Do podtriedy Uint8Array boli pridane metódy Uint8Array.fromBase64(), Uint8Array.prototype.toBase64(), Uint8Array.prototype.setFromBase64(), Uint8Array.fromHex(), Uint8Array.prototype.toHex() a Uint8Array.prototype.setFromHex() na kódovanie do hexadecimálneho formátu a do Base64 a tiež na opačne.
- Do API WebCodecs boli pridané rozhrania ImageDecoder, ImageTrackList a ImageTrack na dekódovanie obrázkov.
- Pridaná experimentálna podpora pre nastavenie atribútu „contenteditable“ na hodnotu „plaintext-only“, pri ktorej sa v editačných formulároch povoľuje iba používanie holého textu (pri vkladaní formátovaného textu sa vykoná jeho automatické čistenie). Na povolenie podpory v about:config je potrebné nastaviť možnosť „dom.element.contenteditable.plaintext-only.enabled“.
- Pridaná experimentálna podpora pre pseudo-klasu CSS „:has-slotted“, ktorá sa používa na určenie štýlu prvkov vo vnútri , ktorého obsah sa pri vykreslení web-komponentu pridá do prvku . Na povolenie podpory v about:config je potrebné nastaviť možnosť „layout.css.has-slotted-selector.enabled“.
- Vo verzii Firefox pre platformu Android je pre zariadenia s veľkými obrazovkami predvolene zapnutý desktopový režim (správanie možno zmeniť v sekcii nastavení „Site settings“). Pri kopírovaní textu do schránky zo stránky v súkromnom režime prehliadania sa kopírovaný obsah teraz považuje za obsahujúci dôverné údaje (užívateľ dostane varovanie).
Okrem noviniek a opravy chýb vo Firefox 133 boli odstránené 18 zraniteľností. 3 zraniteľnosti sú označené ako nebezpečné. 4 zraniteľnosti sú spôsobené problémami s pamäťou, ako sú pretečenia búferov a prístup k už uvoľneným oblastiam pamäte. Potenciálne tieto problémy môžu viesť k vykonaniu kódu útočníka pri otvorení špeciálne formátovaných stránok.
V preloženom na fázu beta testovania vydaní Firefox 134 v zostavách pre platformu Linux bola pridaná podpora pre ďalšie gestá na touchpade (napríklad dotyk dvoma prstami na pozastavenie inertného rolovania). Na platforme Windows bola pridaná podpora pre hardvérové dekódovanie videa vo formáte HEVC (H.265).
Zdroj: opennet.ru
