

Bola vydaná verzia webového prehliadača Firefox 135 a boli vytvorené aktualizácie predchádzajúcich vetiev s dlhodobou podporou — 115.20.0 a 128.7.0. Vetva Firefox 136 prešla do fázy beta testovania, jej vydanie je naplánované na 4. marca.
Hlavné novinky vo Firefoxe 135:
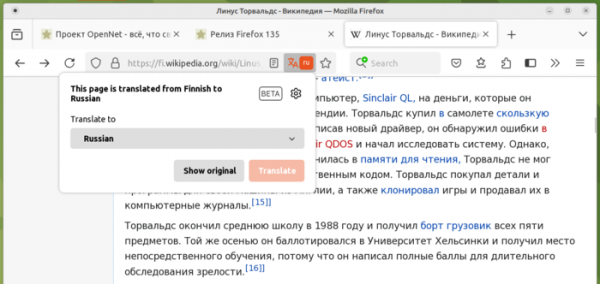
- V zabudovanom prekladači sa objavila podpora pre preklad do ruštiny (preklad z ruštiny do iných jazykov bol k dispozícii skôr, ale preklad do ruštiny neexistoval), ako aj preklad z kórejčiny, japončiny a zjednodušeného čínskeho jazyka. Kvalita prekladu bola zlepšená, napríklad bola vylúčená situácia, keď AI model substituoval vymyslené slová. Zabudovaný prekladač vo Firefoxe vykonáva preklad na lokálnom systéme používateľa bez zasahovania do externých cloudových služieb. Systém je založený na open-source engine Bergamot. Tento engine predstavuje obálku nad rámcom strojového prekladu Marian, ktorý využíva rekurentné neurónové siete (RNN) a jazykové modely založené na transformátoroch.

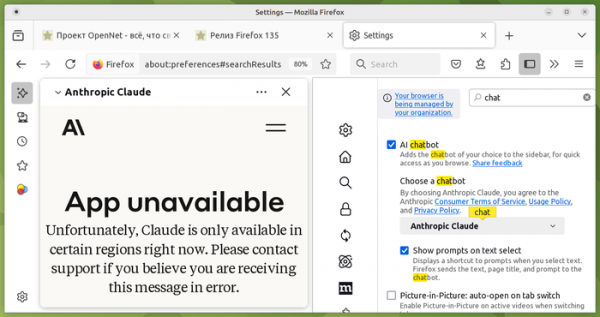
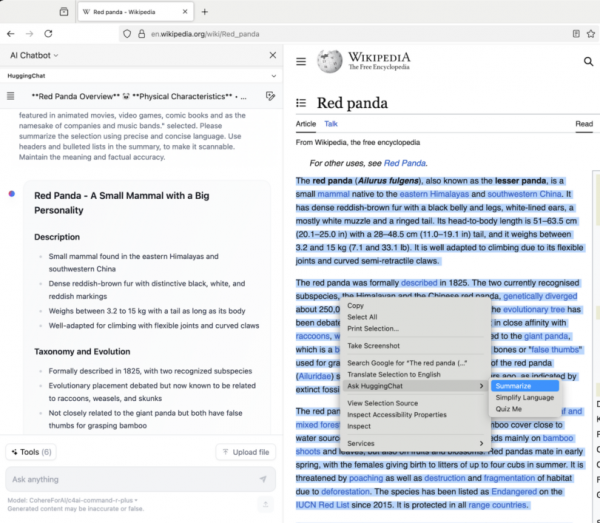
- Všetkým používateľom je k dispozícii zabudovaný AI chatbot, ktorý využíva veľké jazykové modely na interakciu v prirodzenom jazyku. Chatbot sa zobrazuje v bočnej ponuke a môže pracovať prostredníctvom služieb Anthropic Claude, ChatGPT, Google Gemini, HuggingChat (Hugging Face) a Le Chat Mistral. Používateľ si môže medzi službami prepnúť podľa vlastného želania. Na prácu je potrebná registrácia v každej z podporovaných služieb (v paneli sa otvorí webová aplikácia každej služby). Okrem chatu bola do kontextovej ponuky pridaná tlačidlo „Spýtať sa...“, ktorým môžete chatbotu poslať vyznačený fragment na stránke, napríklad na zhrnutie obsahu alebo jednoduché vysvetlenie podstaty. Na pridanie vlastných jazykových modelov, ktoré fungujú na lokálnom systéme, môžete využiť nástroj llamafile.


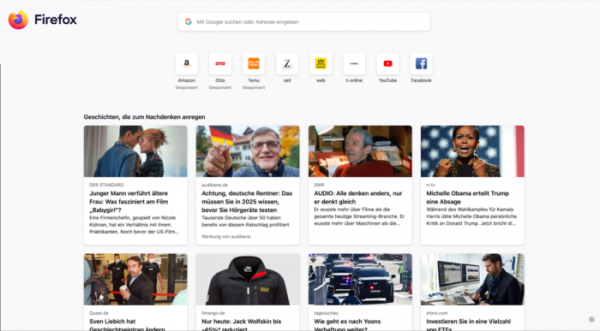
- Pre používateľov zo všetkých krajín, v ktorých je dostupná služba odporúčaní Mozilla Stories, je zahrnutý nový dizajn stránky, ktorá sa zobrazuje pri otvorení novej karty. V predchádzajúcej verzii bol nový dizajn ponúknutý iba používateľom z USA a Kanady. Nová verzia sa líši tým, že sa objavila vyhľadávacia lišta a zoznam odporúčaných stránok, ako aj zmenou vzhľadu bloku s často navštevovanými a pripevnenými stránkami, ktoré sa teraz zobrazujú nie v mriežke, ale v jednom riadku. Počet stĺpcov s obsahom sa volí podľa šírky okna, čo umožňuje efektívne využiť celý dostupný priestor na obrazovke.

- Pre všetkých používateľov je zapnutá podpora automatického zapamätania a vyplnenia čísel kreditných kariet vo webových formulároch. Kód CVV nie je zapamätaný, zatiaľ čo čísla kariet sú uložené v zabezpečenom úložisku, ku ktorému sa dá nastaviť samostatné heslo.
- Bola zavedená povinná kontrola TLS-certifikátov web-serverov v verejných záznamoch Certificate Transparency, určených na odhaľovanie certifikátov, ktoré boli vytvorené obchádzaním štandardných pracovných procesov certifikačnej autority (napríklad skryté vytvorenie certifikátu v dôsledku zneužitia zamestnanca alebo kompromitácie certifikačnej autority). Certifikačná autorita zdieľa informácie o všetkých nových certifikátoch s niekoľkými nezávislými záznamami Certificate Transparency, ktoré umožňujú audit všetkých zmien. Ak sa pri prístupe na stránku používa certifikát, ktorý nie je zaznamenaný v zázname, taký certifikát bude prehliadačom označený ako nebezpečný.
Záznamy sprevádzajú rôzne nesúvisiace organizácie. Na ochranu pred pozmeňovaním údajov spätne pri uchovávaní údajov sa používa stromová štruktúra „Merkleho strom“ (Merkle Tree), v ktorej každá vetva overuje všetky podriadené vetvy a uzly, vďaka stromovému hashovaniu. S konečným hashom si používateľ môže overiť správnosť celej histórie operácií, ako aj správnosť minulých stavov databázy.
- Na urýchlenie overovania revízií TLS certifikátov sa využíva mechanizmus CRLite, ktorý funguje na strane používateľa. Databáza s informáciami o certifikátoch, uložená na strane používateľa, sa pravidelne synchronizuje s externou databázou Mozilla. Na zníženie veľkosti databázy sa používajú kaskádové filtre Bloom — pravdepodobnostná štruktúra, ktorá umožňuje falošné určenie neexistujúceho prvku, ale vylučuje oklamanie existujúceho prvku. Napríklad, údaje o 100 mil. certifikátoch sa zabalia do štruktúry veľkosti približne 1 MB.
V porovnaní s kontaktovaním certifikačnej autority pomocou protokolu OCSP (Online Certificate Status Protocol) používanie CRLite nielenže odstraňuje oneskorenia pri odosielaní sieťového požiadavku, ale aj zvyšuje súkromie (pri používaní OCSP prehliadač odosiela požiadavku pri každom návšteve stránok, t.j. fakticky predáva certifikačnej autorite údaje o tom, aké stránky navštevuje) a vylučuje závislosť od dostupnosti OCSP serverov (útočník môže vykonať DDoS útok na OCSP server na zablokovanie spracovania požiadaviek).
- Pridaná ochrana proti manipuláciám, ktoré sťažujú navigáciu pomocou tlačidiel „späť“ a „vpred“, kvôli znečisteniu histórie návštev falošnými záznamami vytvorenými pomocou API History. Podstata ochrany spočíva v ignorovaní záznamov, ktoré nesúvisia s činnosťami používateľa, pri spracovaní stlačenia tlačidiel „späť“ a „vpred“.
- Do zostavení pre Linux a macOS bola pridaná možnosť zatvoriť iba aktuálnu kartu, a nie všetky karty, po stlačení klávesovej kombinácie na ukončenie aplikácie (Alt + F4).
- Možnosť odosielania HTTP hlavičky „Do Not Track“ („DNT“) bola odstránená zo stránky s nastaveniami ochrany súkromia (about:preferences#privacy). Hlavička DNT informuje webové stránky o nepriazni používateľa na zdieľanie informácií, ktoré môžu byť použité na sledovanie jeho pohybov a preferencií. Hlavička DNT nie je povinná a mnohé webové stránky jej ignorujú. Namiesto DNT sa odporúča použiť mechanizmus GPC (Global Privacy Control), ktorý informuje webové stránky o zákaze predaja osobných údajov a používania údajov na sledovanie správania alebo pohybu používateľa. Na rozdiel od DNT je plnenie požiadaviek GPC povinné podľa platného zákona CCPA (California Consumer Privacy Act).
- Operácia kontextového menu „Copy Without Site Tracking“ bola premenovaná na „Copy Clean Link“ a rozšírená o možnosť použitia na holé URL v texte (bez hypertextových odkazov). Táto operácia umožňuje skopírovať URL vybranej odkazu do schránky po predchádzajúcom odstránení parametrov používaných na sledovanie prechodov medzi stránkami.
- V adresnom riadku bola implementovaná možnosť vyhľadávania názvov skupín kariet a prechodu na nájdené skupiny. Vyhľadávanie zahŕňa aj zatvorené a uložené skupiny.
- Na kompresiu balíkov Firefox pre platformu Linux sa využíva formát XZ, ktorý v porovnaní s formátom bz2 umožnil znížiť veľkosť sťahovaných dát v priemere o 25 % a skrátiť čas rozbaľovania viac ako dvakrát.
- Pre HTTP/3 bola pridaná podpora hybridného algoritmu výmeny kľúčov „mlkem768x25519“, odolného voči iným pokusom na kvantových počítačoch, a ktorý je kombináciou X25519 ECDH a algoritmu ML-KEM (CRYSTALS-Kyber), ktorý bol v minulom roku standardizovaný Národným inštitútom štandardov a technológií USA (NIST). ML-KEM používa metódy kryptografie založené na riešení problémov teórie mriežok, ktorých čas riešenia nie je odlišný na klasických a kvantových počítačoch.
- V atribútoch rozhrania PointerEvent, ktoré definujú súradnice ukazovateľa, bola implementovaná prenos niecelých hodnôt. Zmena umožňuje spracovávať udalosti s väčšou presnosťou v situáciách, keď je cieľový prvok transformovaný cez CSS alebo keď je zväčšený zoom viditeľnej oblasti (viewport).
- Správanie udalostí mouseenter, mouseleave, pointerenter a pointerleave bolo zmenené, aby zodpovedalo špecifikácii.
- V API WebAuthn bola pridaná metóda getClientCapabilities().
- Nástroje pre webových vývojárov zabezpečujú výstup varovania pri používaní vlastnosti „content-visibility“ na prvkoch, na ktoré sa nevzťahuje obmedzenie veľkosti.
- Do webovej konzoly bola pridaná príkaz „$$$“, určený na vyhľadávanie na stránkach so zohľadnením obsahu tieňového DOM.
- Rozšírila sa funkčnosť pre ladenie doplnkov WebExtension: nastavenie bodov zastavenia v skriptoch spracovania obsahu a zabezpečené zobrazenie Worker-ov pri výbere kontextu v paneli Console.
- Vo verzii pre Android bola pridaná možnosť automaticky odosielať do Mozilly správy o haváriách prehliadača bez potvrdenia používateľa.
Okrem noviniek a opráv chýb vo Firefoxe 135 bolo odstránených 19 zraniteľností. 13 zraniteľností označených ako nebezpečné bolo spôsobených problémami s pamäťou, ako sú pretečenia búferov a prístup k už uvoľneným oblastiam pamäte. Tieto problémy môžu potenciálne viesť k vykonaniu kódu útočníka pri otvorení špeciálne navrhnutých stránok.
V beta verzii Firefoxu 136 v zostavách pre platformu Linux bolo zahrnuté použitie hardvérového urýchlenia dekódovania videa na systémoch s GPU AMD. Predvolene je zapnutý režim HTTPS-First, pri ktorom sa požiadavky na „http://“ nahrádzajú za „https://“, ako pri prechode na odkaz alebo zadávaní URL, tak aj pri načítaní subzdrojov, ako sú obrázky, skripty a štýlové písma. Bola pridaná podpora pre odosielanie a prijímanie videa vo formáte AV1 cez WebRTC.
Zdroj: opennet.ru
