

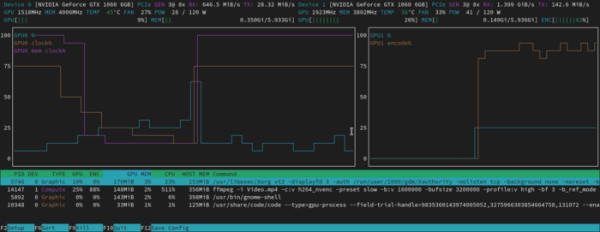
Bol sa vydaný nový prehľad konzolového nástroja nvtop 3.2.0, určeného na interaktívne monitorovanie výkonu GPU a hardvérových akcelerátorov. Nástroj umožňuje vizuálne sledovať na grafoch zaťaženie, spotrebu pamäte a zmenu frekvencie GPU, ako aj prehľad procesov, ktoré najviac zaťažujú GPU. Podporujú sa GPU a akcelerátory spoločností AMD, Intel, NVIDIA, Apple (M1 & M2), Huawei (Ascend), Qualcomm a Broadcom (VideoCore). Je možné sledovať výkon niekoľkých čipov na jednej obrazovke.
V novej verzii bola implementovaná podpora ovládačov Intel XE a Broadcom V3D (Raspberry Pi). Pridaná podpora AI akcelerátora Google TPU (Tensor Processing Unit). Pridané možnosti „-P“ a „-s“ na skrytie oblasti so zoznamom procesov a na uloženie stavu vo formáte JSON.
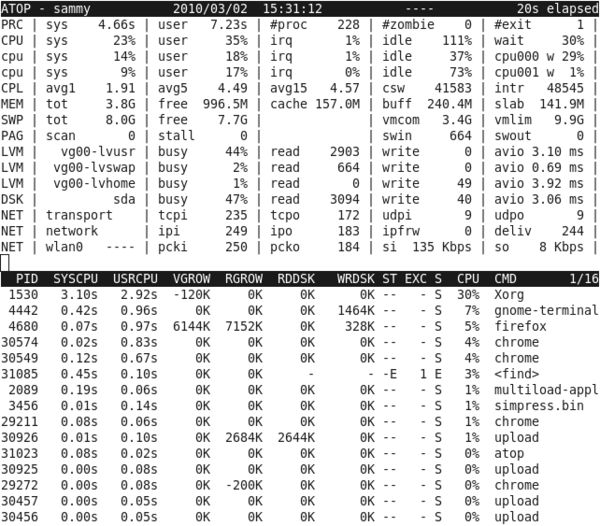
Zároveň bol vydaný nástroj Atop 2.11.1, určený na interaktívne monitorovanie parametrov systému a zobrazovanie aktivity procesov. Na rozdiel od nástroja top, program atop poskytuje väčšie podrobnosti (CPU, GPU, pamäť, disky, sieť, vlákna, kontajnery) a možnosť periodického ukladania správ do súboru na následnú analýzu. Kód je napísaný v jazyku C a je distribuovaný pod licenciou GPLv2.
V novej verzii bola odstránená zraniteľnosť (CVE-2025-31160), ktorá umožňuje lokálnemu používateľovi spôsobiť pretečenie zásobníka pri spúšťaní nástroja atop iným používateľom. Napríklad neprivilegovaný používateľ môže zorganizovať útok na administrátora, ktorý spúšťa nástroj atop. Problém je spôsobený tým, že v atop voliteľne podporuje zber štatistiky o činnosti GPU, ktorá je prenesená do samostatného procesu atopgpud. Interakcia s týmto procesom prebieha cez TCP port. Počas spúšťania atop sa pokúša spojiť s týmto TCP portom a pravidelne cez neho sťahuje štatistiky, pričom nedodáva riadne overenie veľkosti prenášaných údajov.
Metóda útoku spočíva v tom, že akýkoľvek používateľ v systéme môže spustiť na sieťovom porte atopgpud svoj spracovateľ, ktorý vydá údaje zjavne väčšej veľkosti, čo spôsobí pretečenie vyrovnávacej pamäte v atop pri pokuse o analýzu štatistiky. Možnosť vytvorenia funkčného exploit-u na vykonávanie kódu zatiaľ nebola demonštrovaná. V novej verzii atop je predvolene vypnuté zhromažďovanie štatistiky cez TCP-port a bola pridaná možnosť „-k“ na aktiváciu podpory atopgpud. Tiež boli pridané dodatočné kontroly do kódu analýzy štatistiky na zabránenie pretečeniam.
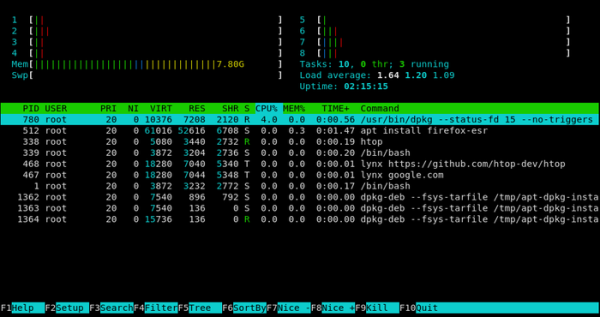
Na záver môžeme spomenúť vydanie top-podobnej utility htop 3.4.0, ktorá je pozoruhodná takými možnosťami, ako je voľná vertikálna a horizontálna rolovanie zoznamu procesov, prostriedky na hodnotenie efektívnosti práce SMP a využitia každého procesorového jadra, existenciou stromového režimu prezerania, flexibilnými možnosťami prispôsobenia rozhrania, podporou filtrovania procesov a ich správy (ukončenie, nastavenie priority). Kód projektu je napísaný v jazyku C a distribuuje sa pod licenciou GPLv2.
V novej verzii bolo pridané sledovanie aktivity GPU v Linuxe; zlepšila sa práca na ARM počítačoch Apple; boli vyriešené problémy so zostavením pre DragonFlyBSD, Darwin, NetBSD, OpenBSD a Solaris; zabezpečenie úctu diskovej a sieťovej aktivity v DragonFlyBSD; pridanie informácií o vláknach a stave procesov v macOS; rozšírená podpora Unicode; prepracovaný kód na prácu so snímačmi teploty; zvýšený výkon kódu na analýzu štatistiky; pridaná podpora skrytia údajov o cache a vyrovnávacích pamätiach.
Zdroj: opennet.ru
