

Spoločnosť Google vydala verziu webového prehliadača Chrome 136. Súčasne je k dispozícii stabilné vydanie voľného projektu Chromium, ktorý tvorí základ Chrome. Prehliadač Chrome sa od Chromia líši použitím loga Google, systémom odosielania upozornení v prípade zlyhania, modulmi na prehrávanie videa chráneného proti kopírovaniu (DRM), systémom automatickej inštalácie aktualizácií, neustálym zapnutím Sandbox izolácie, dodávaním kľúčov k Google API a prenášaním parametrov RLZ pri vyhľadávaní. Pre tých, ktorí potrebujú viac času na aktualizáciu, je osobitne podporovaná vetva Extended Stable, ktorá má šesť týždňov. Ďalšia verzia Chrome 137 je plánovaná na 27. mája.
Hlavné zmeny v Chrome 136:
- Pridaná ochrana pred únikom informácií o predtým navštívených stránkach, ktorá vznikala z používania pseudoklasu CSS „:visited“, čo umožňuje nastaviť vzhľad predtým otvorených odkazov. Pred verziou Chrome 136 prechod na odkaz viedol k zmene vzhľadu tohto odkazu na všetkých stránkach, ktoré tento odkaz zobrazovali, bez ohľadu na to, z ktorej stránky bol prechod iniciovaný. Na svojej stránke mohol útočník určiť, či si používateľ predtým otváral zaujímajúce ho odkazy, analýzou zmeny vzhľadu týchto odkazov. Napríklad, ak by ste vytvorili zoznam odkazov na rôzne stránky, tak predtým navštívené stránky v tomto zozname by boli označené prehliadačom inou farbou, na základe čoho by sa dalo usúdiť, či boli odkazy predtým otvorené.
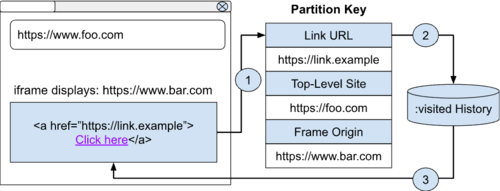
Na blokovanie únikov informácií o navštívených odkazoch v Chrome bola implementovaná izolácia spracovania selektora „:visited“ viazaná na prezeranú stránku, t.j. elementy sú teraz štýlované pomocou „:visited“ iba v prípade, že boli predtým otvorené z aktuálnej stránky a vo vzťahu k aktuálnemu iframe. Izolácia bola implementovaná prostredníctvom hashovania štýlu navštívených odkazov s použitím ako kľúča troch zložiek — odkazu, stránky na najvyššej úrovni a hostiteľa používaného v iframe.

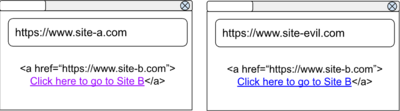
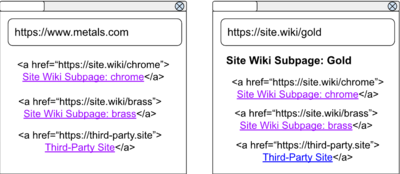
Napríklad, ak sa z webu „A“ prejde cez odkaz, tento odkaz sa odteraz zvýrazní iba na webe „A“ a zostane nezmenený na webe útočníka. Výnimka sa uplatňuje iba na iframe nahrávané z hlavného webu (same-origin), a na odkazy na aktuálny web. Takže pri otvorení webu „A“ budú odkazy vedúce na web „A“ zvýraznené, aj keď na ne bola prechádzka z iného webu, ale ostatné odkazy budú zvýraznené iba v prípade, že prechádzky boli z webu „A“.


V prehliadači Firefox bola ochrana proti podobným únikom pridaná v roku 2010, ale existovali metódy, ako ju obísť. Napríklad, v roku 2024 vo Firefoxe 122 bola odstránená možnosť analýzy farby pixelov pomocou filtrov, ktoré používajú parameter currentColor, a manipulácií s tagom canvas v SVG.
- Vo verzii pre Android bola implementovaná transmisia na servery Google telemetrie s údajmi o sťahovaných prostredníctvom prehliadača APK balíkoch. Zatiaľ predpokladaná funkčnosť obmedzuje zasielanie telemetrie, ale v budúcnosti bude použitá na výstup varovaní a blokovanie sťahovania škodlivých APK súborov. Kontrola sa vykonáva iba pri aktivácii režimu rozšírenej ochrany prehliadača v nastaveniach (Safe Browsing > Enhanced protection).
- Pre vzdialené ladenie je teraz potrebné uviesť samostatný adresár s dátami, ktorý sa určuje pri spustení pomocou parametra „—user-data-dir“, ktorý by sa mal uvádzať spolu s parametrom „—remote-debugging-pipe“ alebo „—remote-debugging-port“. Pri použití predvolenej adresárovej cesty v systéme Windows, Linux a macOS už vzdialené ladenie nebude fungovať. Dôvodom zmeny je protipôsobenie škodlivému softvéru, ktorý používa vzdialené ladenie na extrakciu údajov z Google Chrome. Pri použití samostatného adresára sa uplatňuje iný šifrovací kľúč, ktorý neumožňuje prístup k pracovným údajom používateľa v hlavnom adresári. Zmena sa uplatňuje iba na Chrome a nevzťahuje sa na Chromium.
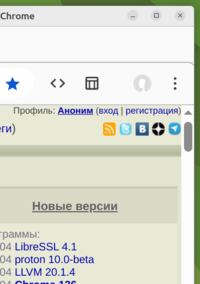
- Modernizovalo sa zobrazenie posuvných panelov na platformách Linux a Windows. Pri neaktívnosti sa posuvný panel skryje a objaví sa iba pri obnovení pohybu po stránke. Na ovládanie zapnutia nového zobrazenia posuvných panelov sú navrhnuté nastavenia chrome://flags#fluent-overlay-scrollbars a chrome://flags#fluent-scrollbars.


- V CSS-funkcii attr() bol parameter typu „string“ premenovaný na „raw-string“, v súlade s rozhodnutím pracovnej skupiny, ktorá koordinuje vývoj špecifikácií CSS. Zmena má za cieľ odstrániť zmätok spôsobený podobnosťou výrazov „attr(foo type())“ a „attr(foo string)“.
- V API ProgressEvent, použitom na vytváranie indikátorov progresu, sa v atribútoch „loaded“ a „total“ namiesto typu „unsigned long long“ používa typ „double“, čo zodpovedá správaniu HTML-elementu
- Na escapovanie reťazcov použitých vo vnútri regulárnych výrazov bol navrhnutý statický metóda „RegExp.escape“. Reťazce escapované pomocou RegExp.escape je možné bezpečne používať ako šablónu v konštruktore RegExp().
- Webu je povolené automatické vytváranie kľúčov Passkey na základe už uložených prístupových údajov pre túto stránku. Vytvorenie Passkey sa uskutočňuje bez zobrazenia samostatného modálneho dialógu, ak používateľ už predtým potvrdil pre stránku vytvorenie prístupových údajov.
- Pridaná CSS-vlastnosť dynamic-range-limit na obmedzenie maximálnej jasnosti HDR obsahu.
- V API Speculation Rules (), použitom na konfiguráciu predbežného načítania zdrojov, je povolené zadať voliteľné pole „tag“ na sledovanie zdroja. Obsah tohto poľa bude odoslaný prostredníctvom HTTP hlavičky Sec-Speculation-Tags.
- V WebRTC a API MediaRecorder bola pridaná podpora kodeku H265 (HEVC) vedľa predtým podporovaných VP8, H.264, VP9 a AV1.
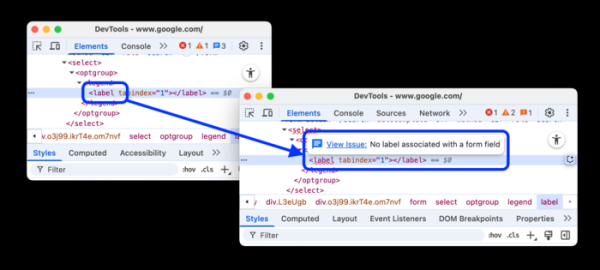
- V nástrojoch pre webových vývojárov boli rozšírené možnosti panela na analýzu výkonu. Pridané správy o požiadavkách používajúcich starý protokol HTTP/1.1, efektívnosti práce s cache a optimalizácii pomocou vlastnosti font-display. Na stránke „Privacy and security > Privacy > Third-party cookies“ bola pridaná možnosť vyhľadávania jednotlivých cookies. Pridaná experimentálna možnosť výstupu nápovedy o problémoch s prvkami a atribútmi v DOM.

Okrem noviniek a opráv chýb v novej verzii bolo odstránených 8 zraniteľností. Mnohé z zraniteľností boli odhalené v dôsledku automatizovaného testovania nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Kritické problémy, ktoré by umožnili obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia, neboli zistené. V rámci programu na vyplácanie finančných odmien za objavené zraniteľnosti spoločnosť Google vyplatila 4 odmeny v celkovej výške 10 tisíc dolárov (jedna odmena 5 000 dolárov, dve odmeny po 2 000 dolárov a jedna 1 000 dolárov).
Zdroj: opennet.ru
