

Bol prostredníctvom distribúcie Kali Linux 2025.2, založenej na balíkovom základe Debian, určený na testovanie systémov na prítomnosť zraniteľností, vykonávanie auditov bezpečnosti, analýzu zvyškových informácií a zisťovanie dôsledkov útokov. Všetky pôvodné dielo, vytvorené pre distribúciu, sú distribuované pod licenciou GPL a sú k dispozícii prostredníctvom verejného Git repozitára. Na stiahnutie sú pripravené iso obrazy s veľkosťou 646 MB a 4.2 GB. Verzie sú dostupné pre architektúry x86_64 a ARM64. Na výber sú pracovné plochy Xfce, KDE a GNOME.
Kali ponúka súbor nástrojov pre špecialistov v oblasti počítačovej bezpečnosti, zahŕňajúci nástroje na testovanie webových aplikácií a prenikanie do bezdrôtových sietí, až po programy na čítanie údajov z identifikačných RFID čipov. Sada obsahuje kolekciu exploitov a približne 400 špecializovaných utilít na kontrolu bezpečnosti, ako napríklad Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Okrem toho, v distribúcii sú zahrnuté nástroje na lámanie hesiel (Multihash CUDA Brute Forcer) a WPA kľúčov (Pyrit), ktoré používajú GPU NVIDIA a AMD na urýchlenie.
V novom vydaní:
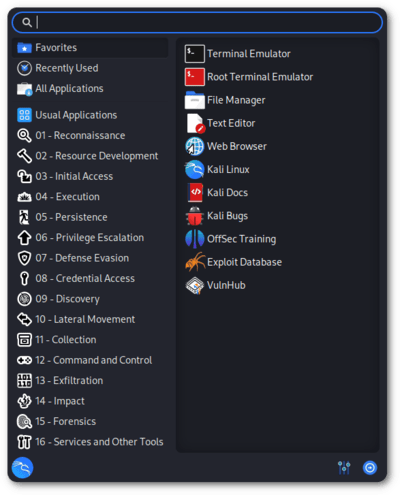
- Úplne prepracované menu aplikácií, ktorého štruktúra sa približuje klasifikátoru databázy znalostí MITRE ATT&CK.

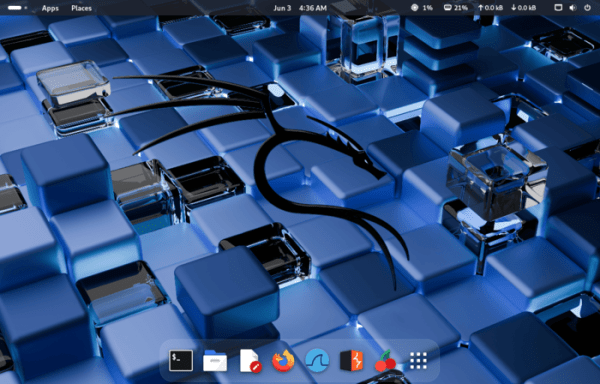
- Prostredie pracovnej plochy GNOME bolo aktualizované na verziu 48.

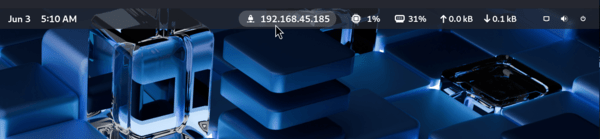
- Do relácie GNOME bol pridaný indikátor, ktorý zobrazuje IP adresu aktuálneho VPN-pripojenia, ktoré sa predtým dodávalo v relácii založenej na Xfce.

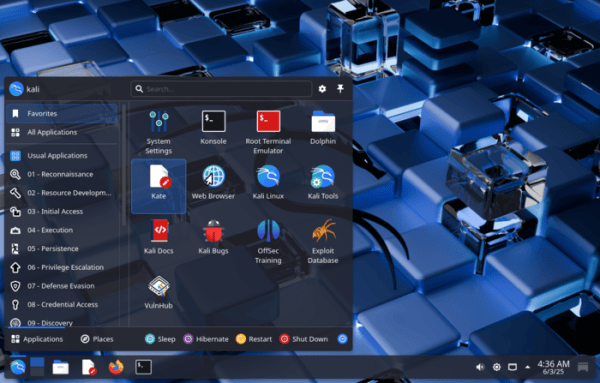
- Prostredie pracovnej plochy KDE bolo aktualizované na verziu Plasma 6.3.

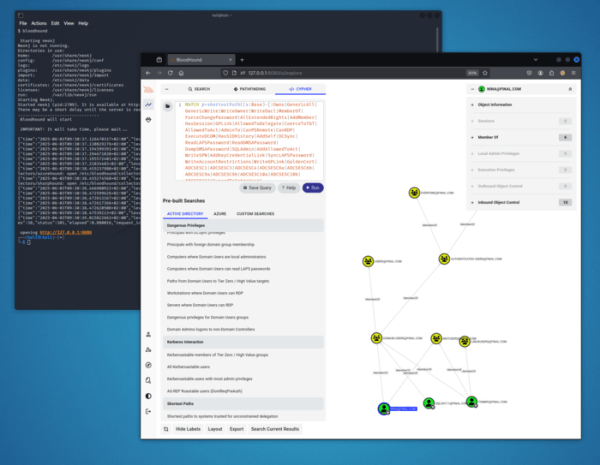
- Prebehol prechod z nástroja BloodHound Legacy, ktorý nebol aktualizovaný od roku 2023, na BloodHound Community Edition, ktorý sa používa na vytváranie mapy vzťahov v sieťach založených na kontroléri domény Active Directory alebo Azure.

V súboru sú zahrnuté utilitky:
- azurehound — zber dát v prostredí Microsoft Azure na vizualizáciu s využitím balíka BloodHound.
- binwalk3 — nástroj na analýzu firmvérov.
- bloodhound-ce-python — zberateľ v jazyku Python pre BloodHound.
- bopscrk — generátor slovníkov na lámanie hesiel.
- chisel-common-binaries — hotové binárne zostavy chisel.
- crlfuzz — utilita na kontroly zraniteľností súvisiacich so substitúciou znakov nového riadku alebo návratu vozíka v HTTP hlavičkách a parametroch požiadavky.
- donut-shellcode — generácia univerzálneho shell kódu z obsahu v pamäti.
- gitxray — zbieranie údajov o repozitároch na GitHub a účastníkoch ich vývoja.
- ldeep — nástroj na prehľadávanie obsahu cez LDAP.
- ligolo-ng-common-binaries — hotové binárne zostavy ligolo-ng.
- rubeus — nástroj na nízkej úrovni pre prácu s Kerberosom.
- sharphound — zberateľ dát pre BloodHound CE.
- tinja — nástroj na testovanie webových stránok na možnosť substitúcie šablón.
- Do všetkých grafických relácií bola pridaná utilita Xclip, ktorá umožňuje rýchlo umiestniť dáta do schránky z terminálu.
- Aktualizované prostredie pre mobilné zariadenia na báze platformy Android — NetHunter, s výberom nástrojov na testovanie systémov na zraniteľnosti. S pomocou NetHunter je možné vykonávať útoky špecifické pre mobilné zariadenia, napríklad emuláciu USB zariadení (BadUSB a HID Keyboard — emulácia sieťového USB adaptéra, ktorý sa môže používať na MITM útoky, alebo USB klávesnice, ktorá vykonáva substitúciu znakov) a vytvorenie falošných prístupových bodov (MANA Evil Access Point). NetHunter sa inštaluje do štandardného prostredia platformy Android vo forme chroot obrazu, v ktorom beží špeciálne prispôsobená verzia Kali Linux.
V novej verzii bola implementovaná možnosť uskutočňovania útokov na Wi-Fi, substitúcie rámcov a zachytávania parametrov vyjednávania spojenia WPA2, pričom sa využívajú inteligentné hodinky založené na čipoch bcm43436b0, ako je TicWatch Pro 3. Bol aktualizovaný nástroj CARsenal (predtým CAN Arsenal) na vykonávanie útoku na automobilové informačné systémy. Aktualizované varianty jadra pre smartfóny Xiaomi Redmi 4/4X (A13), Xiaomi Redmi Note 11 (A15), Realme C15 (A10), Samsung Galaxy S10 (A14,A15/exynos9820) a Samsung Galaxy S9.
- Zjednotené a prevedené na jadro Linux 6.12 zostavy pre Raspberry Pi.
Zdroj: opennet.ru
