

Spoločnosť Google vydala aktualizáciu webového prehliadača Chrome 141. Súčasne je k dispozícii stabilná verzia otvoreného projektu Chromium, ktorý je základom Chrome. Prehliadač Chrome sa od Chromia líši používaním loga Google, systémom odosielania upozornení pri páde, modulmi na prehrávanie videokontentu chráneného proti kopírovaniu (DRM), systémom automatickej inštalácie aktualizácií, neustálym zapnutím Sandbox izolácie, dodávaním kľúčov k Google API a prenosom RLZ parametrov pri vyhľadávaní. Pre tých, ktorí potrebujú viac času na aktualizáciu, je osobitne podporovaná vetva Extended Stable, ktorá je sprevádzaná 8-týždňovým cyklom. Ďalšie vydanie Chrome 142 je naplánované na 28. októbra.
Hlavné zmeny v Chrome 141:
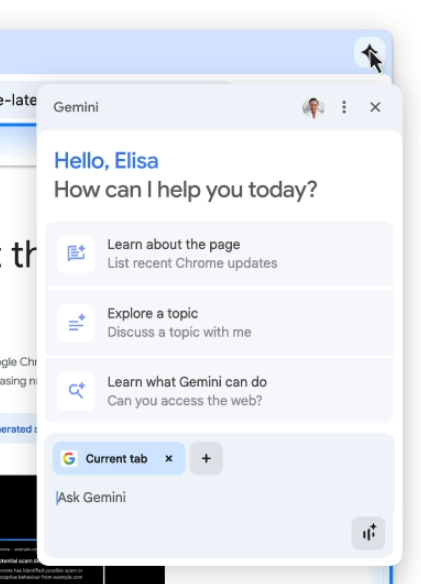
- Pre niektorých používateľov bol aktivovaný integrovaný chatbot Gemini, ktorý dokáže vysvetľovať obsah prezeranej stránky a odpovedať na s ňou súvisiace otázky bez prepínania na aktuálny panel. Na vyvolanie Gemini bola v pravom hornom rohu obrazovky pridaná tlačidlo, po ktorého stlačení sa otvorí dialóg, ktorý umožňuje klásť otázky v prirodzenom jazyku a vyberať panely, ktorých obsah by mal AI zohľadniť pri formulovaní odpovede. Podporuje sa textová a hlasová komunikácia s botom. Týmto majú prístup používatelia z USA, ktorí majú prístup k aplikácii Gemini a používajú platformy macOS, iOS a Windows.

- Bola zavedená ochrana proti prístupu k lokálnemu systému (loopback, 127.0.0.0/8) alebo vnútornej sieti (192.168.0.0/16, 10.0.0.0/8 atď.) pri interakcii s verejnými webmi. Pri pokuse o načítanie interných zdrojov prehliadač teraz zobrazí používateľovi dialóg s požiadavkou na potvrdenie operácie. Prístup k vnútorným zdrojom využívajú útočníci na vykonanie CSRF útokov na smerovače, prístupové body, tlačiarne, firemné webové rozhrania a iné zariadenia a služby, ktoré prijímajú požiadavky iba z lokálnej siete. Okrem toho skenovanie vnútorných zdrojov sa môže používať na nepriame identifikovanie alebo zber informácií o lokálnej sieti.
- Začína sa prechod na podrobnejší model izolácie procesov — „Origin Isolation“, pri ktorom každý zdroj obsahu (origin — spojenie protokolu, domény a port, for example, 'https://foo.example.com'), is isolated in a separate rendering process. Since increasing isolation fragmentation can lead to higher memory consumption and CPU load, the new isolation mode is enabled only on systems with more than 4 GB of RAM. On low-powered devices, the old isolation approach will continue to be used, where all different content sources related to a single site (for example, foo.example.com and bar.example.com) are isolated in a separate process. This feature is currently activated for a portion of users, and coverage will gradually increase.
- The implementation of the 'Same Origin' policy for the Storage Access API is enabled. A call to 'document.requestStorageAccess()' from code loaded via an iframe from another site will now by default only cover the site from which this iframe was loaded, not the site hosting the iframe.
- Heuristics have been added to detect client-side interception or redirection of search queries entered in the address bar or on the page displayed when opening a new tab. Such interception is applied by some malicious extensions. The check is carried out by matching user-entered queries with the appearance of a search results page. If a substitution is detected in Safe Browsing mode, telemetry is sent to server Google for more detailed analysis, taking into account telemetry from different users.
- On the new tab page in the lower panel, where information about extensions affecting the content of the new tab page is shown, details about the operation on the device with centralized management are provided.

- On systems with user profiles linked to third-party authentication providers, the capability to execute remote administration commands has been implemented, for example, to clear cache or cookies.
- V API IndexedDB bola implementovaná metóda getAllRecords(), ktorá umožňuje extrahovať všetky záznamy z úložiska objektov (IDBObjectStore) a indexu (IDBIndex). getAllRecords() kombinuje funkčnosť metód getAllKeys() a getAll() na extrakciu ako primárnych kľúčov, tak aj súvisiacich hodnôt. Do metód getAll() a getAllKeys() bol pridaný parameter „direction“, ktorý určuje smer extrakcie dát, čo umožňuje zrýchliť niektoré operácie čítania v porovnaní s použitím kurzorov.
- Bol pridaný API „WebRTC Encoded Transform“ na spracovanie zakódovaných multimediálnych dát prenášaných cez RTCPeerConnection.
- Bol pridaný podpora atribútov „width“ a „height“ pre vnorené prvky , ktorých veľkosť je možné riadiť pomocou CSS alebo SVG značkovania.
- Boli vykonané zlepšenia v nástrojoch pre webových vývojárov. Bol pridaný experimentálny server MCP (Model Context Protocol), ktorý umožňuje prístup k funkciám Chrome DevTools z externých AI asistentov.
Informácie o opravených zraniteľnostiach v oznámení a sledovači zmien k dátumu vypracovania správy chýbajú.
Doplnok: Po 24 hodinách od vydania boli odhalené informácie o opravených zraniteľnostiach. V Chrome 141 bolo opravených 21 zraniteľností. Mnohé z týchto zraniteľností boli odhalené prostredníctvom automatizovaného testovania s nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Kritické problémy, ktoré umožňujú obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia, sa neodhalili. V rámci programu vyplácania finančných odmien za odhaľovanie zraniteľností spoločnosť Google vyplatila 12 odmien na celkovú sumu 50 000 dolárov (jedna odmena $25 000, $5 000, $4 000 a $2 000, štyri odmeny $3 000 a dve $1 000). Výška jednej odmeny zatiaľ nebola určená.
Zdroj: opennet.ru
