

Spoločnosť Google vydala verziu webového prehliadača Chrome 142. Súčasne je k dispozícii stabilná verzia voľného projektu Chromium, ktorý je základom pre Chrome. Prehliadač Chrome sa líši od Chromium používaním loga Google, systémom na zasielanie upozornení v prípade zrútenia, modulmi na prehrávanie chráneného obsahu (DRM), automatickým inštalovaním aktualizácií, trvalým zapínaním Sandbox izolácie, dodávaním kľúčov k Google API a prenosom RLZ parametrov pri vyhľadávaní. Pre tých, ktorí potrebujú viac času na aktualizáciu, sa osobitne podporuje vetva Extended Stable, ktorá je sprevádzaná ôsmimi týždňami. Ďalšie vydanie Chrome 143 je naplánované na 2. decembra.
Hlavné zmeny v Chrome 142:
- Bola zavedená ochrana pred volaním na miestny systém pri interakcii s verejnými webovými stránkami. Pri pokusoch z webovej stránky v verejnej alebo vnútornej sieti (intranet) k IP adresy miestnemu systému alebo loopback rozhraniu (127.0.0.0/8) bude prehliadač zobrazovať používateľovi dialóg s požiadavkou na potvrdenie operácie. Pod ochranu spadajú pokusy o načítanie zdrojov, požiadavky fetch() a iframe vloženia. Ochrana zatiaľ nie je aplikovaná na pripojenia cez WebSockets, WebTransport a WebRTC, avšak pre tieto technológie bude pridaná neskôr.
Prístup k vnútorným zdrojom využívajú útočníci na vykonávanie CSRF útokov na smerovače, prístupové body, tlačiarne, korporátne webové rozhrania a iné zariadenia a služby prijímajúce požiadavky iba z lokálnej siete. Okrem toho môže skenovanie vnútorných zdrojov slúžiť na nepriame identifikovanie alebo zbieranie informácií o lokálnej sieti.
- Navrhnuté je jednotné zjednodušené rozhranie na prepojenie s účtom Google a synchronizáciu údajov, ako sú uložené heslá a záložky. Synchronizácia je integrovaná s prihlásením do účtu a nie je prezentovaná ako samostatná funkcia v nastaveniach. Používatelia môžu pripojiť Chrome k účtu Google a používať ho na ukladanie hesiel, záložiek, histórie návštev a záložiek. Táto funkcia je zatiaľ aktivovaná pre časť používateľov, pokiaľ ide o postupné rozšírenie.
- Zavedený je nový model izolácie procesov – „Origin Isolation“, pri ktorom je každý zdroj obsahu (origin – kombinácia protokolu, domény a port, for example, "https://foo.example.com"), is isolated in a separate rendering process. Since increasing isolation fragmentation may lead to higher memory consumption and increased CPU load, the new isolation mode is enabled only on systems with more than 4 GB of RAM. On lower-powered hardware, the old isolation approach will continue to be used, where all different content sources related to a single site (such as foo.example.com and bar.example.com) are isolated in a separate process.
- On Windows and macOS systems that do not use centralized Chrome management, automatic disabling of force-installed browser extensions with non-critical violations of the Chrome Web Store guidelines is implemented. Non-critical violations include the presence of potential vulnerabilities, imposing the extension without the user's knowledge, manipulation of metadata, violations of user data handling rules, and misleading about functionality. If desired, the user can reactivate the disabled extension.
- In the Android version, similar to desktop system builds, a warning about fraudulent pages identified by a large language model based on content analysis is displayed. AI usage is applied in enhanced browser protection mode (Enhanced Safe Browsing). The AI model runs on the client side, but in case of suspicion of dubious content, an additional check is conducted on Google servers.
- The implementation of the DTLS (Datagram Transport Layer Security, analogous to TLS for UDP) protocol used for WebRTC connections includes the use of post-quantum encryption algorithms.
- The activation status set when the user is active on the page is saved after navigating to another page with the same domain. Saving the activation will simplify the development of multi-page web applications and resolve issues such as setting input focus when the site displays its virtual keyboard.
- CSS has added pseudo-classes ":target-before" and ":target-after" to define the previous and next markers relative to the current scroll position (":target-current").
- V štýlových kontajneroch („@container“) a funkcii „if()“ je povolené používanie syntaxe rozsahu (Range Syntax), definovanej v špecifikácii Media Queries Level 4, ktorá umožňuje používať bežné matematické porovnávacie operátory a logické operátory na určenie rozsahov hodnôt. Napríklad, teraz je možné uviesť „@container style(—inner-padding > 1em)“ a „background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);“
- Do prvkov „<button>“ a „<a>“ bola pridaná podpora atribútu „interestfor“, ktorý umožňuje organizovať vyvolávanie akcií, ako napríklad zobrazenie vyskakovacieho okna v situáciách, keď používateľ prejaví záujem o prvok. Znaky prejavu záujmu, ktoré prehliadač považuje za situácie ako napríklad umiestnenie a podržanie kurzora nad prvkom, stlačenie klávesových skratiek alebo podržanie dotyku na dotykovej obrazovke. Pri identifikácii záujmu na prvku s atribútom „interestfor“ prehliadač generuje udalosť InterestEvent.
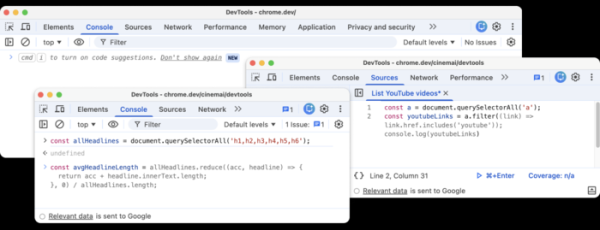
- Boli vykonané vylepšenia v nástrojoch pre webových vývojárov. Do pravého horného rohu bola pridaná tlačidlo na rýchle vyvolanie AI asistenta. Prvok kontextového menu „Ask AI“ bol premenovaný na „Debug with AI“ a rozšírený o možnosť vykonávať bezprostredné akcie v závislosti od kontextu. V webovej konzole a paneli s kódom môže AI asistent Gemini teraz generovať odporúčania s kódom.

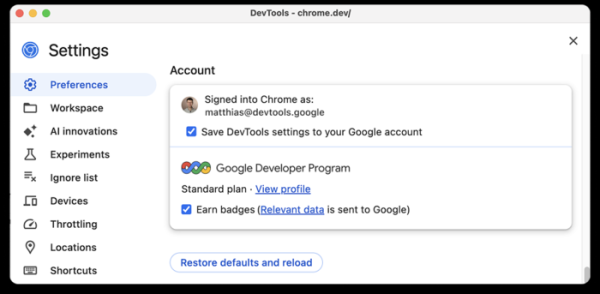
V nástrojoch pre webových vývojárov bola zabezpečená integrácia so službou GDP (Google Developer Program). Vývojár sa teraz bude môcť pripojiť k svojmu profilu v GDP priamo z Chrome DevTools a získať bonusy za vykonanie určitých úloh v tomto rozhraní.

Okrem noviniek a opráv chýb v novej verzii bolo odstránených 20 zraniteľností. Mnohé z zraniteľností boli odhalené v dôsledku automatizovaného testovania nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Kritické problémy, ktoré by mohli obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia, neboli odhalené. V rámci programu vyplácania peňažných odmien za objavenie zraniteľností pre aktuálnu verziu spoločnosť Google zriadila 20 cien v celkovej výške 130 000 dolárov (dvě ceny po 50 000 dolárov, jedna cena v $10 000 a tri ceny po $3 000, dve ceny po $2 000 a tri ceny po $1 000). Výška 8 odmien zatiaľ nie je určená.
Ďalšie je možné poznamenať zistenie ešte neopravenej zraniteľnosti v engine Blink, ktorá vedie k havarijnému ukončeniu a zamrznutiu prehliadača pri vykonávaní určitého JavaScript kódu. Zraniteľnosť je spôsobená architektonickými problémami v engine rendenia, ktoré súvisia s absenciou obmedzenia na intenzitu operácií aktualizácie vlastnosti „document.title“. Absencia obmedzení umožňuje používať „document.title“ na vykonávanie desiatok miliónov zmien v DOM za sekundu, čo po niekoľkých sekundách vedie k zamrznutiu rozhrania kvôli zablokovaniu hlavného vlákna a značnému využitiu pamäte, a po 15-60 sekundách prehliadač havarijne ukončuje svoju činnosť.
Zdroj: opennet.ru
