

Bol spustený webový prehliadač Firefox 147 a boli vytvorené aktualizácie predchádzajúcich vetiev s dlhodobou podporou — 140.7.0 a 115.32.0. Do beta testovania bola prevedená vetva Firefox 148, ktorej verzia je naplánovaná na 24. februára.
Hlavné novinky vo Firefoxe 147 (1, 2, 3):
- Bola pridaná podpora špecifikácie Freedesktop.org XDG Base Directory a možnosť používať adresár „~/.config/mozilla“ na ukladanie profilov, doplnkov, nastavení a vnútorných databáz. Podpora umiestnenia dát v starom adresári „~/.mozilla“ zostala ako možnosť, aktivovaná pri spustení s premennou prostredia „MOZ_LEGACY_HOME=1“.
- Bola pridaná podpora mechanizmu „Compression Dictionary Transport“ (RFC 9842), ktorý umožňuje zredukovať veľkosť dát prenášaných medzi klientom a serverom, pomocou algoritmov kompresie Zstandard (Content-Encoding: dcz) a Brotli (Content-Encoding: dcb) v kombinácii so zmršťovaním typových konštrukcií pomocou slovníkov. K dispozícii sú dva scenáre použitia Compression Dictionary Transport — kompresia obsahu podľa predtým zaslaných slovníkov serverom a použitie predtým zaslaného obsahu ako slovníka na kompresiu jeho novej verzie (delta kompresia, pri ktorej sa prenášajú iba zmeny v porovnaní s existujúcou verziou).
Napríklad, pri požiadavke „GET /index.html“ môže server poskytnúť informácie o existencii slovníka, vrátením cesty k nemu v hlavičke ‘Link: ; rel="compression-dictionary"‘. Pri načítaní slovníka klientom „…/dict“ server vráti informácie o jeho použití na HTML súbory, vystavením hlavičky ‘Use-As-Dictionary: match="/*html"‘. Pri nasledujúcej požiadavke na html zdroj, napríklad, „GET /index2.html“, klient uvedie informácie o tom, že má slovník prostredníctvom hlavičky ‘Available-Dictionary: hash_slovníka‘. Ak má server na svojej strane slovník s daným hashom, vráti obsah index2.html, skomprimovaný s použitím tohto slovníka.
Pre delta kompresiu rôznych verzií JavaScript súborov v reakcii na požiadavku „GET /app.v1.js“ môže server vystaviť hlavičku ‘Use-As-Dictionary: match="/app*js"‘, informujúc, že vrátený obsah môže byť v budúcnosti použitý ako slovník pre cesty „/app*js“. Pri nasledujúcej požiadavke na súbor zodpovedajúci tejto maske, napríklad „GET /app.v2.js“, klient odošle hash existujúceho slovníka prostredníctvom hlavičky „Available-Dictionary:“, a server vráti iba zmeny medzi súbormi app.v1.js a app.v2.js.
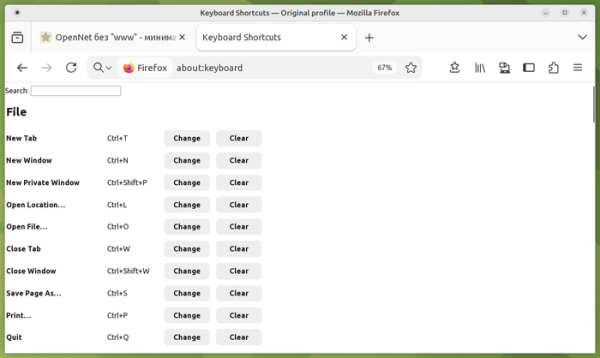
- Pridaná stránka about:keyboard na nastavenie kombinácií kláves a predefinovanie existujúcich klávesových skratiek, napríklad na nastavenie obvyklých možností alebo na vylúčenie konfliktov s inými programami.

- Optimalizované prehrávanie videa s použitím hardvérovej akcelerácie dekódovania na GPU AMD. Na systémoch s GPU AMD sa teraz hardvérovo dekódované video prehráva bez dodatočného kopírovania dát (zero-copy režim), ako to bolo predtým implementované na systémoch s GPU Intel a NVIDIA.
- Pre verziu 5 bola aktualizovaná implementácia protokolu Safe Browsing, ktorý sa používa na overovanie URL adries na prítomnosť v zoznamoch nebezpečných zdrojov (phishingové stránky, stránky s malware a podobne), poskytovaných spoločnosťou Google. Nová verzia protokolu umožňuje načítanie blokovacích zoznamov na použitie v lokálnom systéme (DB s prefixmi hash SHA256 problematických URL), ktoré sa teraz aplikujú vo Firefoxe.
- Pridaná možnosť pre automatické pokračovanie prehrávania videa v režime "obrázok v obrázku" pri prechode na inú kartu.
- V režime rozšírenej ochrany pred sledovaním (ETP, Enhanced Tracking Protection => Strict) je predvolene zapnuté uplatňovanie špecifikácie LNA (Local Network Access) na obmedzenie prístupov k lokálnemu systému (loopback, 127.0.0.0/8) alebo vnútornej sieti (192.168.0.0/16, 10.0.0.0/8 a podobne) pri interakcii s verejnými stránkami. Prístup k vnútorným zdrojom zneužívajú útočníci na vykonávanie CSRF útokov na smerovače, prístupové body, tlačiarne, firemné webové rozhrania a iné zariadenia a služby, ktoré akceptujú požiadavky iba z lokálnej siete. Okrem toho môže skenovanie interných zdrojov slúžiť na nepriame identifikovanie alebo zhromažďovanie informácií o lokálnej sieti.
- Na systémoch Linux s GNOME a kompozitným serverom Mutter bol vyriešený problém s neostrou zobrazením obsahu pri používaní zlomkového stupňa priblíženia.
- Na počítačoch Apple s čipmi Apple Silicon a operačným systémom macOS bola zapnutá podpora API WebGPU.
- Prioritization of language selection in the HTTP Accept-Language header (q-parameters) has been synchronized with values set by other browsers, resolving some portability issues. For example, the second language now receives a priority of q=0.9 instead of q=0.5, and the priority for each subsequent language decreases by 0.1.
- The ICU library has been updated to version 78 with support for Unicode 17 and locale data updates.
- Service Workers now allow the use of ESM (ECMAScript Module) JavaScript modules imported and exported through import and export statements.
- Support for the CSS Module Scripts specification has been added, allowing the JavaScript module system to import CSS resources. For example: import styles from './styles.css' with { type: 'css' };
- In the pseudo-element ‘::marker’, which allows customization of number and bullet parameters for lists in <ul> and <ol> blocks, the CSS properties ‘counter-*’ and ‘quotes’ are now permitted.
- Support for the Brotli compression format has been added to the CompressionStream and DecompressionStream APIs.
- In the View Transitions API, used to create animation effects when switching between different DOM states, a ‘type’ property has been added that contains an array of transition types. A corresponding CSS selector ‘:active-view-transition-type’ and the document.activeViewTransition property, which returns an instance of the active ViewTransition object for the document, have also been added.
- A set of CSS properties for controlling the display of elements tied to the location of other elements (CSS Anchor Positioning) has been introduced, eliminating the need for JavaScript, such as for pinning popover elements that appear similarly to tooltips.
- The ‘Storage Access Headers’ specification has been implemented, defining the request header ‘Sec-Fetch-Storage-Access’ and the response header ‘Activate-Storage-Access’ for accessing third-party cookies without invoking the document.requestStorageAccess() method. The server can request access to cookies via the ‘Activate-Storage-Access’ header, which will be sent by the client if the user previously confirmed granting access to cookies storage via the Storage Access API.
- Support for relative measurement units rcap, rch, rex, and ric has been added to the CSS ‘root-font-relative’ property.
- Bola implementovaná API Navigation, ktorá umožňuje webovým aplikáciám zachytávať navigačné operácie v okne, iniciovať presun a analyzovať históriu akcií s aplikáciou. API poskytuje alternatívu k vlastnostiam window.history a window.location, optimalizovanú pre jednoduchosť stránkových webových aplikácií.
- V nástrojoch pre webových vývojárov v paneli s pravidlami CSS bola implementovaná podpora úpravy a pridávania selektorov pseudoelementov. Do rozhrania na prezeranie údajov vo formáte JSON bola pridaná tlačidlo na import zdroja do systému profilovania (Firefox Profiler) na určenie informácií o jeho veľkosti. V paneloch inspekcie HTML-elementov a animácií je zaistené zobrazenie pseudoelementov View Transitions. V paneli s pravidlami CSS bola implementovaná zobrazenie pravidiel @position-try, aplikovaných na ovládanie zobrazenia prvkov viazaných na umiestnenie iných prvkov (CSS Anchor Positioning).
- V verzii Firefox pre Android bola pridaná ochrana proti útokom cez externé kanály, ako je Spectre, ktorý sa používa na obídenie izolácie medzi stránkami. Predtým bola takáto ochrana dostupná len vo verziách pre desktopové systémy.
Okrem noviniek a opravy chýb vo Firefox 147 bolo odstránených 23 zraniteľností. 10 zraniteľností spôsobilo problémy s pamäťou, ako preplnenia búferov a prístup k už uvoľneným oblastiam pamäte. Potenciálne tieto problémy môžu viesť k vykonaniu kódu útočníka pri otvorení špeciálne upravených stránok. 3 zraniteľnosti umožňujú obísť sandbox-izoláciu v dôsledku nesprávneho overovania hraníc a celočíselného preplnenia v komponente pre prácu s grafikou.
Zdroj: opennet.ru
