

Útočníci dokázali zachytiť účet správcov a uvoľnili dva škodlivé vydania NPM balíka axios, ktorý ponúka implementáciu HTTP klienta pre prehliadače a Node.js. Balík axios má viac než 100 miliónov sťahovaní týždenne a používa ho ako závislosť 174 tisíc iných balíkov. Škodlivé úpravy boli integrované do vydaní Axios 1.14.1 a 0.30.4 prostredníctvom substitúcie fiktívnej závislosti plain-crypto-js 4.2.1, ktorá obsahovala kód na sťahovanie komponentov prijímajúcich príkazy z riadiaceho servera útočníkov. Škodlivé vydania boli ponúkané na sťahovanie 31. marca počas takmer 3 hodín - od 03:21 do 6:15 (MSK).
Škodlivé verzie boli umiestnené v NPM priamo s použitím prihlasovacích údajov hlavného správcu projektu axios („jasonsaayman“) obchádzajúceho štandardný mechanizmus publikovania nových vydaní založeného na GitHub Actions. Predpokladá sa, že útočníci dokázali zachytiť u správcu token prístupu k NPM, po čom sa prihlásili do účtu a zmenili pripojenie k emailu. Ako presne bol token prístupu zachytený, nie je špecifikované.
Spúšťaný škodlivý kód bol umiestnený v balíku plain-crypto-js v súbore setup.js, aktivoval sa po dokončení inštalácie NPM balíka cez spracovateľa postinstall (‘postinstall: „node setup.js“‘) a používal sa na sťahovanie a inštaláciu trójskeho koňa, ktorý napádal systémy s Windows, macOS a Linux. Na skrytie svojej prítomnosti po spustení škodlivá zložka odstránila súbor setup.js a nahradila package.json variantom bez postinstall-húku. 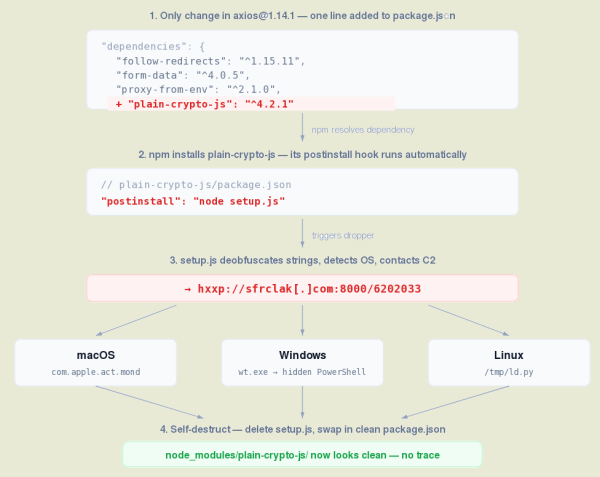
V macOS sa škodlivý vykonávací súbor sťahoval ako „/Library/Caches/com.apple.act.mond“, v Windows ako „%PROGRAMDATA%\wt.exe“, v Linuxe ako „/tmp/ld.py“. Po aktivácii v Linuxe a macOS každých 60 sekúnd odosielal externým server útočníkom požiadavku príkazov na vykonávanie na napadnutej sústave, ktoré mohli byť použité na sťahovanie ďalších škodlivých komponentov, vykonávanie ľubovoľných shell príkazov a vyhľadávanie/odosielanie určitých súborov.
Škodlivá aktivita v Linuxe a macOS nepredpokladala uchovanie prítomnosti po reštartovaní a bola zameraná na rýchle získavanie dôverných údajov, hesiel, tokenov a prístupových kľúčov. V systéme Windows sa vytváral súbor „%PROGRAMDATA%\system.bat“, ktorý sťahoval škodlivú zložku od servera útočníkov pri každom prihlásení do systému.
Zdroj: opennet.ru
