

Spoločnosť Anthropic predstavila projekt Glasswing, v rámci ktorého poskytne prístup k predbežnej verzii AI modelu Claude Mythos s cieľom identifikovať zraniteľnosti a zvýšiť bezpečnosť kriticky dôležitého softvéru. Medzi účastníkov projektu patrí organizácia Linux Foundation, ako aj spoločnosti Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorgan Chase, Microsoft, NVIDIA a Palo Alto Networks. Pozvánky na účasť v projekte dostalo aj približne 40 ďalších organizácií.
Model AI Claude Opus 4.6, ktorý bol vydaný vo februári, dosiahol novú kvalitatívnu úroveň v oblastiach, ako je identifikácia zraniteľností, hľadanie a oprava chýb, recenzovanie zmien a generovanie kódu. Experimenty s týmto AI modelom umožnili odhaliť viac ako 500 zraniteľností v otvorených projektoch a vygenerovať C kompilátor schopný zostaviť jadro Linuxu. Model Claude Opus 4.6 však len ťažko zvládal vytváranie funkčných exploitov.
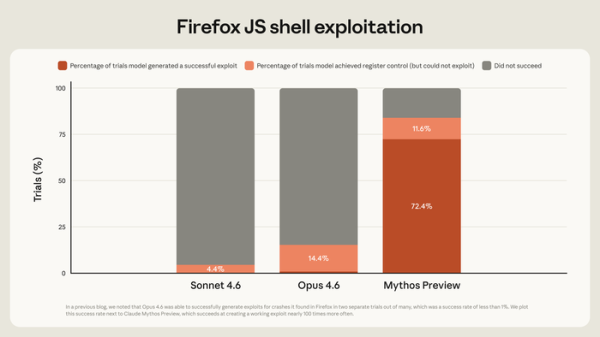
Model novej generácie "Claude Mythos" podľa vyhlásenia spoločnosti Anthropic radikálne predčí Claude Opus 4.6 v oblasti písania funkčných exploitov. Z niekoľkých sto pokusov o vytvorenie exploitov pre zraniteľnosti identifikované v JavaScript engine Firefox 147, Claude Opus 4.6 uspela iba v dvoch pokusoch. Pri opakovaní experimentu s použitím predbežnej verzie modelu Mythos sa podarilo vytvoriť funkčné exploity 181-krát — percento úspešného vytvárania exploitov vzrástlo z takmer nulových hodnôt na 72,4%.
Okrem toho sú v Claude Mythos výrazne rozšírené možnosti vyhľadávania chýb a zraniteľností, čo v kombinácii s schopnosťou vyvíjať exploity vytvára nové riziká pre priemysel — exploity pre ešte neopravené zraniteľnosti (0-day) môžu vytvárať aj neprofesionáli za niekoľko hodín. Uvádza sa, že úroveň schopností modelu Mythos pri vyhľadávaní a využívaní zraniteľností dosiahla profesionálnu kvalitu a zatiaľ nedosahuje iba na najskúsenejších profesionálov.
Pretože otvorenie neobmedzeného prístupu k AI modelu s takýmito schopnosťami si vyžaduje prípravu priemyslu, bolo rozhodnuté najskôr poskytnúť prístup k predbežnej verzii úzkemu okruhu expertov na vykonávanie práce na identifikáciu a odstránenie zraniteľností vo kriticky dôležitých softvérových produktoch a vo voľne dostupnom softvéri. Na financovanie tejto iniciatívy bola vyčlenená dotácia vo výške 100 miliónov dolárov na nákup tokenov a zároveň bolo rozhodnuté prerozdeliť 4 milióny dolárov ako dar pre organizácie, ktoré sa zaoberajú udržiavaním bezpečnosti otvorených projektov.
V testovacej súprave CyberGym, hodnotiacej schopnosť modelov identifikovať zraniteľnosti, model Mythos dosiahol úroveň 83,1 %, zatiaľ čo Opus 4.6 – 66,6 %. V testoch kvality písania kódu modely preukázali nasledujúce výsledky:
V priebehu experimentu spoločnosť Anthropic za niekoľko týždňov s pomocou AI modelu Mythos dokázala identifikovať niekoľko tisíc predtým neznámych (0-day) zraniteľností, z ktorých mnohé sú označené ako kritické. Medzi inými bola objavená 27 rokov nezaznamenávaná zraniteľnosť v TCP stacku OpenBSD, ktorá umožňuje vzdialené spustenie havarijného ukončenia systému. Taktiež bola objavená 16 rokov existujúca zraniteľnosť v implementácii kodeku H.264 z projektu FFmpeg, ako aj zraniteľnosti v kodekoch H.265 a av1, ktoré sú zneužívané pri spracovaní špeciálne formátovaného obsahu.
V jadre Linuxu bolo identifikovaných niekoľko zraniteľností, ktoré umožňujú nepriviligovanému používateľovi získať práva root. Spojenie identifikovaných zraniteľností do reťazca umožnilo vytvoriť exploit, ktorý umožňuje získať práva root pri otvorení špeciálnych stránok v webovom prehliadači. Taktiež bol vytvorený exploit, ktorý umožnil vykonať kód s právami root cez odosielanie špeciálne formátovaných sieťových paketov na NFS server z FreeBSD.
V jednej zo systémov virtualizácie, napísanej v jazyku, ktorý poskytuje prostriedky na bezpečnú prácu s pamäťou, bola zistená zraniteľnosť, ktorá potenciálne umožňuje prostredníctvom manipulácií v hosťovskom systéme vykonanie kódu na strane hostiteľa (názov nie je uvedený, pretože problém ešte nebol opravený, ale zdá sa, že zraniteľnosť je prítomná v unsafe-bloku v kóde v jazyku Rust). Zistené zraniteľnosti vo všetkých populárnych webových prehliadačoch a kryptografických knižniciach. Objavené zraniteľnosti, ktoré vedú k substitúcii SQL kódu, v rôznych webových aplikáciách.
Zdroj: opennet.ru
