

Spoločnosť Google vydala verziu webového prehliadača Chrome 147. Zároveň je k dispozícii stabilná verzia otvoreného projektu Chromium, na ktorom je Chrome založený. Prehliadač Chrome sa od Chromia odlišuje použitím loga Google, systémom zasielania upozornení v prípade pádu, modulmi na prehrávanie chráneného obsahu (DRM), automatickým aktualizačným systémom, neustálym zapínaním Sandbox izolácie, poskytovaním kľúčov k Google API a odosielaním RLZ parametrov pri vyhľadávaní. Pre tých, ktorí potrebujú viac času na aktualizáciu, je samostatne podporovaná vetva Extended Stable, ktorá je udržiavaná po dobu 8 týždňov. Ďalšie vydanie Chrome 148 je naplánované na 5. mája.
Hlavné zmeny v Chrome 147 (1, 2, 3, 4):
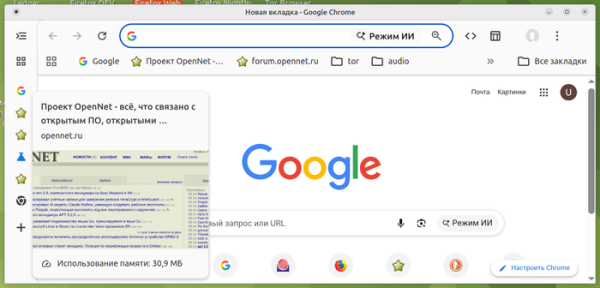
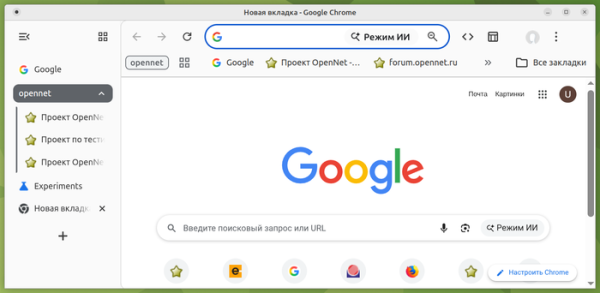
- Pridaný režim vertikálneho zobrazenia kariet, ktorý nahrádza horný horizontálny panel s kartami bočným panelom s vertikálnymi kartami. Vertikálne karty sa môžu zobrazovať v rozšírenom (ikona + časť popisu) a zhrnutom režime (iba ikony). Po presnení kurzora nad bočnou kartou sa zobrazí náhľad jej obsahu. Zjednodušené riadenie skupín kariet. Do kontextového menu, ktoré sa objaví po kliknutí pravým tlačidlom myši na panel kariet, bola pridaná možnosť „Zobraziť karty vertikálne“ („Show Tabs Vertically“). Ak sa táto možnosť nezobrazila predvolene, môžete ju aktivovať prostredníctvom nastavenia „chrome://flags/#vertical-tabs“.


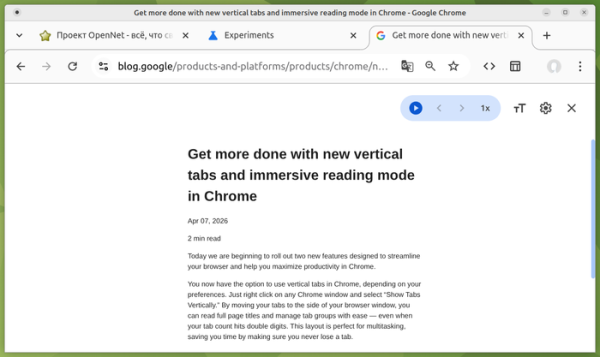
- Prepracovaný režim čítania (reading mode), pri ktorom sa zobrazuje iba relevantný text stránky, zatiaľ čo všetky sprievodné ovládacie prvky, bannery, menu, navigačné panely a ďalšie s obsahom nesúvisiace časti stránky sú skryté. V novej verzii, podobne ako vo Firefoxe, sa zobrazuje významný obsah vo všetkej viditeľnej oblasti, a nie ako predtým v úzkom bočnom okne vedľa pôvodnej stránky. Ak sa nový režim neriadi predvolene, môžete ho aktivovať prostredníctvom nastavenia „chrome://flags/#read-anything-immersive-reading-mode“.

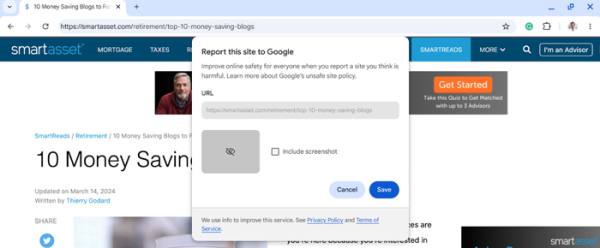
- Do menu „Help“ bola pridaná tlačidlo na zaslanie sťažnosti za účelom zaradenia do zoznamu blokovaných webových stránok, ktoré boli vytvorené pre podvody alebo phishing. Tlačidlo sa zobrazuje pri zapnutom režime „Safe Browsing“.

- Rozšírené prostriedky ochrany pred prístupom k lokálnemu systému pri interakcii s verejnými stránkami. Prístupy zo stránok k IP adresy Pripojenie k lokálnej sieti (intranet alebo interné adresy) alebo loopback rozhraniu (127.0.0.0/8) bude vyžadovať potvrdenie akcie od používateľa. Pod ochranu teraz spadajú nielen pokusy o načítanie zdrojov cez HTTP/HTTPS, fetch() požiadavky a iframe vloženia, ale aj vytváranie spojení cez WebSockets a WebTransport, ako aj fetch požiadavky iniciované pomocou metódy WindowClient.navigate(). Prístup k interným zdrojom využívajú zločinci na nepriame identifikovanie a na uskutočňovanie CSRF útokov na smerovače, prístupové body, tlačiarne, firemné webové rozhrania a ďalšie zariadenia a služby, ktoré prijímajú požiadavky len z lokálnej siete.
- Funkcionalita na spracovanie XML bola prenesená z libxml2 na novú knižnicu napísanú v jazyku Rust s ohľadom na zabezpečenie. Zmena sa týka len XML, ako už bolo oznámené, podpora XSLT bude čoskoro pozastavená.
- Bola implementovaná možnosť aplikovať metódu startViewTransition() nielen na celú stránku, ale aj na jednotlivé HTML prvky.
- Bola pridaná CSS funkcia contrast-color(), vracajúca opačnú variantu pre určenú farbu (pre bielu vráti čiernu a pre čiernu bielu). Funkciu je možné využiť na výber farby pozadia pre určitú farbu textu a naopak.
- Bola pridaná CSS vlastnosť „border-shape“, ktorá umožňuje vytváranie nepravidelných rámov pre prvky, napríklad použiť okraje kulatého alebo mnohoúholníkového tvaru. CSS vlastnosť „border-shape“ akceptuje tie isté druhy tvarov ako vlastnosť „clip-path“, ale na rozdiel od poslednej určuje obrys, dekóduje ho a odstraňuje všetok obsah, ktorý presahuje obrys.
- Bol pridaný rozhranie CSSPseudoElement, ktoré umožňuje pracovať s pseudoelementmi CSS z JavaScriptu.
- V elemente link bola implementovaná možnosť aplikovať atribút „rel=modulepreload“ na predbežné načítanie nielen skriptov, ale aj modulov s CSS štýlmi () a údajov JSON ().
- Správanie pri výpočte šírky okrajov a obrysov v CSS vlastnostiach border-width, outline-width a column-rule-width bolo zmenené a zosúladilo sa s Firefoxom a prehliadačmi na platforme WebKit. Doteraz sa šírka v uvedených vlastnostiach nulovala bez ohľadu na zadané hodnoty, ak mali vlastnosti border-style, outline-style alebo column-rule-style hodnotu „none“ alebo „hidden“. Teraz sa hodnoty order-width, outline-width a column-rule-width vždy nastavia na hodnoty určené vývojárom, bez ohľadu na obsah vlastností „*-style“.
- Bol pridaný metóda Math.sumPrecise() na výpočet súčtu prvkov polí a iných enumerovateľných objektov s presnosťou, ktorá presahuje presnosť bežného sčítania v cykle (vylučuje sa strata presnosti pri medziukladaní výsledkov).
- Bol pridaný atribút Request.isReloadNavigation, ktorý umožňuje určiť, že stránka bola obnovená, napríklad po stlačení tlačidla „Obnoviť“ alebo volaní metód location.reload() a history.go(0).
- Na zníženie presnosti nepriamej identifikácie bola zmenená logika zaokrúhľovania veľkosti pamäte vrátenej cez API Device Memory, ktoré umožňuje získať informácie o veľkosti RAM. Tieto informácie môžu byť užitočné na vytváranie ľahkých verzií webových aplikácií, ktoré sa načítavajú pre zariadenia s malou RAM, alebo na aktiváciu rozšírených funkcií pri vysokom objeme pamäte. V zostavách pre platformu Android sa veľkosť pamäte teraz zaokrúhľuje na 1, 2, 4 a 8, pre ostatné platformy na 2, 4, 8, 16 a 32.
- Pre izolované webové aplikácie (IWA — Isolated Web Apps) bol implementovaný API Web Printing, ktorý poskytuje metódy na zistenie dostupnosti tlačiarní, odosielanie dokumentov na tlač a riadenie fronty tlače. Použité názvy atribútov v API a ich význam zodpovedajú protokolu IPP (Internet Printing Protocol).
- V režime „Origin trials“ bol implementovaný API WebNN, ktorý umožňuje využívať poskytované operačným systémom služby pre strojové učenie a s tým súvisiace hardvérové možnosti.
- Bližšie sú vylepšenia nástrojov pre webových vývojárov. V zabudovanom AI asistente bol zavedený automatický výber kontextu. Modernizovaná bola panel „Device Mode“, ktorý sa používa na testovanie fungovania stránok na rôznych mobilných zariadeniach. V paneli Network sa zabezpečilo automatické dekódovanie komprimovaného obsahu požiadaviek odoslaných s hlavičkou Content-Encoding: gzip alebo deflate. Poskytla sa možnosť aplikácie regulárnych výrazov na filtrovanie CSS štýlov.
Okrem noviniek a opráv chýb v novej verzii bolo odstránených 60 zraniteľností. Mnohé z týchto zraniteľností boli identifikované pomocou automatizovaného testovania nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Dve problémy (pretočenie vyrovnávacej pamäte a celistvosť celého čísla v WebML) boli označené ako kritické, čo naznačuje, že zraniteľnosti umožňujú obísť všetky ochranné vrstvy prehliadača a vykonať kód v systéme mimo sandboxového prostredia. V rámci programu odmien za objavenie zraniteľností pre aktuálnu verziu spoločnosť Google vyhlásila 60 cien a vyplatila 118 tisíc dolárov (dve ceny po 43 000 dolárov, dve ceny po 11 000 dolárov a jedna cena vo výške 4 000, 3 000, 2 000 a 1 000 dolárov. Výška 52 odmien zatiaľ nebola určená.
Zdroj: opennet.ru
