

Spoločnosť Google vydala aktualizáciu webového prehliadača Chrome 150. Súčasne je k dispozícii stabilná verzia slobodného projektu Chromium, ktorá je základom pre Chrome. Prehliadač Chrome sa od Chromium líši použitím loga Google, systémom na zasielanie oznámení v prípade zlyhania, modulmi na prehrávanie chráneného videa (DRM), automatickou inštaláciou aktualizácií, nepretržitou aktiváciou izolačného režimu Sandbox, dodávaním kľúčov k API Google a prenosom parametrov RLZ pri vyhľadávaní. Pre tých, ktorí potrebujú viac času na aktualizáciu, sa samostatne podporuje vetva Extended Stable, ktorá je sprevádzaná 8 týždňami. Ďalšie vydanie Chrome 151 je naplánované na 28. júla.
Hlavné zmeny v Chrome 150 (1, 2, 3, 4):
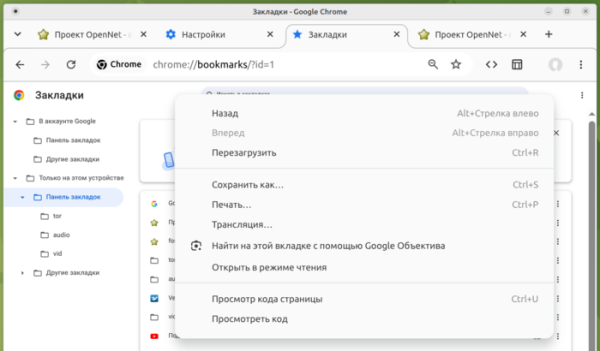
- Boli predstavené prvé výsledky iniciatívy na modernizáciu vzhľadu rozhrania na rôznych operačných systém och a jeho zbavenie sa nadbytočností. Započaté sú nové ikony s hladšími hranami a animácie pre tlačidlá, ako sú tlačidlá na otvorenie hlavného menu a obnovenie stránky. Štruktúra kontextových ponúk bola zjednodušená, pričom z nich boli vylúčené zriedka používané alebo duplicitné prvky. Bolo zavedené modernejšie usporiadanie konfigurátora, správcu sťahovania a stránky na navigáciu prostredníctvom záložiek.

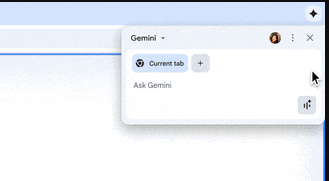
- Pokračuje vývoj AI režimu, ktorý umožňuje interakciu s AI agentom z adresného riadku alebo zo stránky zobrazennej pri otvorení novej karty. V novej verzii bola pridaná možnosť pripojenia Chrome k AI agentovi Gemini Spark na vykonávanie akcií v aktuálnej aktívnej karte počas riešenia úloh vyžadujúcich interakciu s webovým obsahom (kliknutie na tlačidlá, prechádzanie odkazmi, vypĺňanie formulárov a pod.). Okrem toho bola pridaná funkcia poskytovania kontextových odporúčaní na využívanie Gemini pri práci s prehliadačom, napríklad pri otvorení veľkého článku Chrome navrhne zhrnúť informácie pomocou Gemini a pri úprave textu vo formulári odporučí overiť alebo opraviť text cez Gemini.

- U niektorých používateľov je implementované jednotné zjednodušené rozhranie pre prepojenie s účtom Google a synchronizáciu údajov, ako sú uložené heslá a záložky. Synchronizácia je integrovaná so prihlásením do účtu a nie je prezentovaná ako samostatná možnosť v nastaveniach. Používatelia môžu pripojiť Chrome k účtu Google a používať ho na ukladanie hesiel, záložiek, histórie navštevovania a kartu. Údaje o automatickom vypĺňaní adries a automatickom dopĺňaní teraz nie sú synchronizované medzi zariadeniami a sú uložené iba na lokálnom systéme.
- U niektorých používateľov, ktorí aktivovali režim rozšírenej ochrany prehliadača (Enhanced Safe Browsing), je zapnutá funkcia „HTTPS-First“, ktorá automaticky presmerováva HTTP požiadavky na HTTPS. Pre zaistenie fungovania so stránkami, ktoré nepodporujú HTTPS, je implementovaný návrat na HTTP, ak sa po presmerovaní nepodarí vykonať požiadavku cez HTTPS alebo nastanú problémy s certifikátmi. Pri pokuse o otvorenie stránky cez HTTP sa zobrazí špeciálne varovanie. V Chrome 154 plánujú aktivovať tento režim predvolene pre všetky verejne dostupné stránky, ktoré nie sú umiestnené v intranetových sieťach, ako sú 192.168.0.1 a 10.0.0.0/8.
- Bola odstránená podpora pre vlajku kExtensionManifestV2Disabled, ktorá umožňovala vrátenie možnosti inštalácie z katalógu Chrome Web Store rozšírení používajúcich druhú verziu manifestu Chrome. V nasledujúcej verzii Chrome 151 bude odstránený parameter AllowLegacyMV2Extensions, ktorý umožňoval manuálne v režime vývojára načítať rozšírenia na základe druhej verzie manifestu. Tieto poznamenané vlajky umožnili obchádzať inštaláciu rozšírenia uBlock Origin.
- Spracovatelia Web Worker, vytvorení pomocou URI „data:“ (napríklad cez „new Worker(‘data:text/javascript….’)“, teraz sú izolovaní od stránky, na ktorej boli vytvorení, a nemajú prístup k lokálnym úložiskám a cookie v kontexte aktuálneho. doményZmena umožňuje blokovať použitie Web Worker-ov, ktoré nie sú načítané z servera, ale sú vytvorené naživo cez „data:“, pre prístup k dôverným údajom počas XSS útokov.
- Bol zabezpečená ochrana pred útokmi, ktoré manipulujú s obmedzením maximálneho počtu pripojení k proxy ako skrytému komunikačnému kanálu medzi JavaScriptovým kódom vykonávaným na rôznych kartách alebo na určenie, či bola konkrétna stránka navštívená skôr. Napríklad, útočník môže zabrať všetky dostupné pripojenia k proxy, pričom ponechá voľný len jeden soket, po čom môže analyzovať jeho dostupnosť pri prístupe k statickému zdroju – ak nie je soket obsadený, zdroj z kontrolovanej stránky bol odovzdaný z cache, t. j. používateľ ho už predtým načítal. Limity na maximálny počet pripojení k TCP soketom proxy sa teraz náhodne menia.
- Aplikácia SVG filtrov na cudzích (cross-origin) alebo izolovaných (sandboxed) iframe blokoch, ako aj na pluginy (napr. vstavaný PDF prehliadač) je zakázaná. Toto obmedzenie pomáha ochrániť pred útokmi cez externé kanály, ako je GPU.zip, a útokmi typu SVG Clickjacking, pri ktorých sa SVG filtre používajú na prelínanie priehľadného obsahu s iným obsahom s cieľom vložiť neviditeľné tlačidlo, napríklad nad tlačidlo na zatvorenie okna s reklamou.
- Pre izolované webové aplikácie (PWA, Progressive Web App) bola poskytnutá možnosť presunu na nový subdomén bez účasti používateľa (predtým bola PWA aplikácia viazaná na pôvodnú doménu a pri zmene subdomény, napríklad pri rebrandingu alebo reštrukturalizácii, bola potrebná manuálna preinštalácia).
- V TLS je predvolene zahrnutá podpora algoritmu na tvorbu digitálneho podpisu ML-DSA (CRYSTALS-Dilithium), odolného voči úvahám na kvantovom počítači.
- Vo verzii pre Android bola implementovaná podpora štandardu FIDO Alliance Credential Exchange, ktorý umožňuje import a export uložených hesiel a parametrov biometrickej identifikácie pomocou end-to-end šifrovania na strane klienta, napríklad pre bezpečný prenos medzi Google Password Manager a externými správami hesiel.
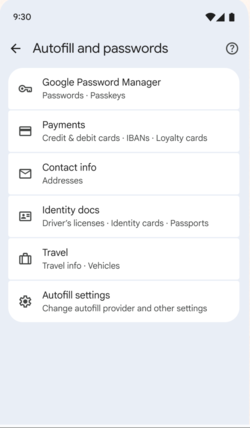
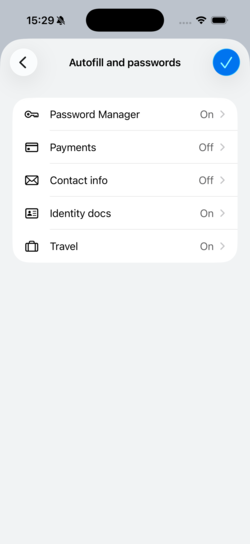
- Vo verzii pre Android bol v konfigurátore navrhnutý nový unifikovaný rozhranie na správu uložených hesiel a údajov na automatické vyplnenie formulárov. Myšlienkou je, aby používateľ mohol jednorazovo získať informácie o rôznych triedach uložených prehliadačom dôverných údajov, ako sú heslá, údaje biometrickej autentifikácie, adresy a pasové údaje.


- Pridané CSS-vlastnosť «text-fit» pre automatické prispôsobenie veľkosti písma tak, aby text zapadol do šírky rodičovskej nádoby (napríklad keď je potrebné umiestniť nadpis do určenej oblasti bez zlomenia na ďalší riadok alebo prispôsobiť písmo pre rôzne rozlíšenia obrazovky).
- V CSS-vlastnosti «background-clip» bola pridaná podpora parametra «border-area», ktorá zjednodušuje vytváranie hraníc s gradientom, vďaka vykresleniu pozadia prvku presne v zóne, ktorú zaberá rám.
- Pridaná CSS-funkcia image(), ktorá umožňuje vygenerovať obrázok so vyplnením zadanou farbou.
- V režime Origin trials sa začalo testovanie protokolu EVP (email verification protocol) na automatické kryptografické potvrdenie vlastníctva emailu bez potreby odosielania jednorazových kódov potvrdenia na poštu.
- Pridaný HTML-atribút focusgroup na deklaratívne riadenie prepínania fokusu vstupu z klávesnice vo vnútri zložených komponentov, ako sú menu, bez použitia JavaScriptu. Napríklad po opustení skupiny prvkov klávesou Tab a návrate späť, prehliadač vráti fokus na posledný aktívny prvok, a nie na prvý prvok v zozname.
- Boli vylepšené nástroje pre webových vývojárov. Pridali sa možnosti na inšpekciu a ladenie nástrojov WebMCP, ktoré sa používajú na integráciu webových stránok s AI-agentmi pomocou protokolu MCP. V paneli so štýlmi bolo povolené úpravy priamo v pravidlách «@container», «@counter-style» a «@function».
Okrem inovácií a opravy chýb bola v novej verzii odstránených 433 zraniteľností. Mnohé z týchto zraniteľností boli odhalené prostredníctvom automatizovaného testovania s nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Dvadsiatim problémom bol pridelený kritický stupeň nebezpečenstva, čo naznačuje, že zraniteľnosti môžu obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia. 14 kritických problémov spôsobila práca s už uvoľnenou pamäťou (use-after-free), 3 – nedostatočná kontrola nedôveryhodných vstupov, 2 – pretečenie zásobníka a 1 – nesprávne spracovanie typov (Type Confusion). V rámci programu na vyplácanie finančných odmien za odhalenie zraniteľností spoločnosť Google vyplatila 319 tisíc dolárov (jedna odmena vo výške 250 tisíc dolárov (CVE-2026-14382 v knižnici ANGLE), tri odmeny vo výške 10 000, 2 500, 2 000 a 1 000 dolárov, dve odmeny vo výške 3 000 dolárov a jedna odmena vo výške 8 000, 5 000 a 4 000 dolárov.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish