

Bola vydaná verzia webového prehliadača Firefox 154 a boli vytvorené aktualizácie predchádzajúcich verzií s dlhodobou podporou — 153.1.0, 140.14.0 a 115.39.0. Do fázy beta testovania bude čoskoro prevedená verzia Firefox 155, ktorého vydanie je naplánované na 1. septembra.
Hlavné novinky vo Firefoxe 154 (1, 2, 3):
- Aplikácia špecifikácie LNA (Local Network Access) bola rozšírená na WebSocket pripojenia. LNA obmedzuje prístup k lokálnemu systému (loopback, 127.0.0.0/8) alebo vnútornej sieti (192.168.0.0/16, 10.0.0.0/8 atď.) pri interakcii s verejnými webmi. Pre prístup k vnútorným zdrojom musí používateľ poskytnúť webovej aplikácii špeciálne oprávnenia, pretože táto aktivita sa zneužíva útočníkmi na vykonávanie CSRF útokov na smerovače, prístupové body, tlačiarne, firemné webové rozhrania a iné zariadenia a služby, ktoré prijímajú požiadavky iba z lokálnej siete. Otvorenie pripojenia WebSocket webom k zariadeniu v lokálnej sieti teraz spôsobí zobrazenie dialógu na potvrdenie operácie.
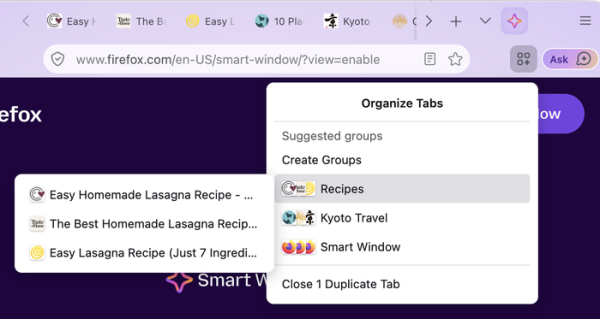
- Do režimu „Smart Window“ bola pridaná možnosť využitia AI na odporúčanie skupinového usporiadania kariet a priradenia názvu každej skupine. Smart Window poskytuje samostatný priestor na interakciu s AI, dopĺňajúci existujúci štandardný režim prehliadania na webe a režim súkromného prehliadania.

- Bola poskytnutá možnosť zrušiť operácie čistenia Cookie a údajov stránok pre jednotlivé weby pri ukončení práce, pričom sa pre tieto weby zachová ochrana pred sledovaním a obmedzenia súvisiace s Cookie.
- Funkcia prekladu obsahu celej stránky teraz pokrýva aj obsah iframe blokov integrovaných na stránke. Bola zabezpečená identifikácia jazyka už v štádiu načítania stránky.
- Do adresného riadku bola pridaná činnosť „Manage AI“ pre rýchly presun do sekcie nastavenia parametrov AI v konfigurátore.
- Pri nútenom obnovení stránky (stlačením tlačidla „obnoviť“ so stlačeným klávesom Shift) sa teraz dodatočne čistí obsah cache miniátur favicon.
- Operácie zmeny polohy v prúde pri prezeraní videa sa výrazne urýchlili.
- V zabudovanom PDF prehliadači bola implementovaná zvýraznenie vyberaného textu podobne ako pri výbere textu na webových stránkach.
- Predvolene sa pri vytváraní nových a dlhodobo nepoužívaných profilov prestáva zobraziť tlačidlo „Firefox View“ na paneli. Tlačidlo je možné vrátiť prostredníctvom rozhrania prispôsobovania panela.
- Pridané CSS vlastnosti „text-box-trim“ a „text-box-edge“, ktoré umožňujú presne riadiť odsadenie pred a po texte. Vlastnosť „text-box-trim“ určuje oblasť orezania (hore, dole alebo z oboch strán), zatiaľ čo „text-box-edge“ určuje spôsob orezania okrajov.
- Pridané CSS funkcie sibling-index() a sibling-count() na štýlovanie prvkov na základe pozície alebo počtu susedných prvkov.
- Implementované rozhranie na vstup času, ktoré sa zobrazuje pri použití prvkov a .
- Implementovaný HTTP header No-Vary-Search, ktorým je možné nastaviť pravidlá pre uchovávanie vyžiadania so zohľadnením predávaných parametrov URL (napríklad je možné vylúčiť menej dôležité parametre pri určovaní existencie cache variantu stránky).
- Do JavaScript rozhrania Iterator bola pridaná podpora synchronne vykonávaných metód Iterator.prototype.chunks (rozdeľuje prvky iterátora na postupné, neprekrývajúce sa skupiny), Iterator.prototype.windows (prehľadávanie prvkov iterátora metódou kĺzavého okna), Iterator.prototype.includes (kontrola prítomnosti určitého prvku v iterátore) a Iterator.prototype.join (spája všetky prvky iterátora do jedného reťazca).
- V prehliadači údajov vo formáte JSON Viewer na spodnej časti obrazovky sa teraz zobrazuje úplná cesta k vybranému prvku.
- Vo Firefoxe pre Android boli aktualizované ikony, bola poskytnutá možnosť výberu názvu súboru a adresára na uloženie sťahovaného súboru, automaticky sa ukladali adresy do vstupných polí, bol zrýchlený vyhľadávanie záložiek a bola poskytnutá sekcia Firefox Labs na testovanie experimentálnych funkcií.
Okrem noviniek a opravy chýb vo Firefoxe 154 bolo odstránených 167 zraniteľností, z ktorých väčšina bola spôsobená problémami s pamäťou, ako sú pretečenia vyrovnávacej pamäte a prístupy k už uvoľneným oblastiam pamäte. Tieto problémy môžu potenciálne viesť k vykonaniu kódu útočníka pri otvorení špeciálne upravených stránok.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish