

Dobrý deň, vážení čitatelia Habr! Toto je firemný blog spoločnosti . Sme systémový integrátor a väčšinou sa špecializujeme na riešenia bezpečnosti IT infraštruktúry (, ) a systémy analýzy strojových dát (). Začneme náš blog krátkym úvodom do technológií Check Point.
Dlho sme uvažovali, či má zmysel písať tento článok, keďže v ňom nie je nič nové, čo by sa nenašlo na internete. Napriek tomuto množstvu informácií pri práci s klientmi a partnermi často počujeme tie isté otázky. Preto sme sa rozhodli napísať akýsi úvod do sveta technológie Check Point a odhaliť podstatu architektúry ich riešení. A to všetko v rámci jedného "malého" príspevku, takpovediac rýchly prehľad. A budeme sa snažiť nevstupovať do marketingových vojen, pretože nie sme dodávateľ, ale iba systémový integrátor (aj keď máme Check Point veľmi radi) a jednoducho preskúmame hlavné aspekty bez ich porovnávania s inými výrobcami (ako Palo Alto, Cisco, Fortinet atď.). Článok sa ukázal byť dosť obsiahly, zato odstraňuje veľkú časť otázok na začiatku s Check Point. Ak vás to zaujíma, vitajte pod kat…
UTM/NGFW
Keď začíname rozhovor o Check Point, prvé, od čoho by sme mali začať, je vysvetlenie, čo je UTM, NGFW a čím sa líšia. Urobíme to veľmi stručne, aby príspevok nebol príliš dlhý (možno neskôr sa na túto tému pozrieme trochu podrobnejšie)
UTM — Unified Threat Management
Ak to zjednodušíme, podstata UTM spočíva v konsolidácii viacerých ochranných prostriedkov do jedného riešenia. T.j. všetko v jednej krabici alebo akýsi all inclusive. Čo sa rozumie pod "viacerými ochrannými prostriedkami"? Najbežnejšia možnosť je: firewal, IPS, Proxy (filtrovanie URL), prúdový antivírus, anti-spam, VPN a tak ďalej. Toto všetko sa spája v rámci jedného UTM riešenia, čo je jednoduchšie z hľadiska integrácie, nastavenia, administrácie a monitorovania, a to pozitívne vplýva na celkovú bezpečnosť siete. Keď sa riešenia UTM len objavili, považovali sa výhradne pre malé firmy, pretože UTM sa nevyrovnali s veľkými objemami prevádzky. Bolo to z dvoch dôvodov:
- Spôsob spracovania paketov. Prvé verzie UTM riešení spracovávali pakety sekvenčne, každým “modulom”. Príklad: najprv paket spracováva firewall, potom IPS, poté ho kontroluje antivírus a tak ďalej. Samozrejme, takýto mechanizmus spôsobil vážne oneskorenia v prevádzke a výrazne míňal systémové zdroje (procesor, pamäť).
- Slabý “hardware”. Ako bolo spomenuté vyššie, sekvenčné spracovanie paketov silne zasahovalo do zdrojov a “hardware” tých čias (1995-2005) jednoducho nezvládal veľký prevádzku.
Ale pokrok nestojí na mieste. Odvtedy sa výrazne zvýšili hardvérové kapacity a spracovanie paketov sa zmenilo (treba uznať, že nie u všetkých dodávateľov) a umožnilo prakticky súčasnú analýzu v niekoľkých moduloch (MÉ, IPS, Antivírus atď.). Moderné UTM riešenia dokážu „stráviť“ desiatky a dokonca stovky gigabitov v režime hlbokého analýzy, čo umožňuje ich využitie v segmente veľkého podnikania alebo dokonca dátových centier.
Nižšie je známy magický kvadrant Gartnera pre UTM riešenia za august 2016:
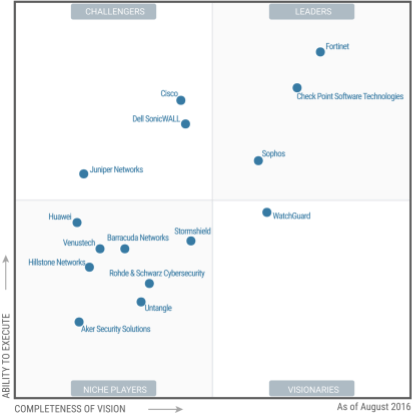
Nehcem príliš komentovať tento obrázok, len poviem, že v pravom hornom rohu sa nachádzajú lídri.
NGFW — Firewall novej generácie
Názov hovorí sám za seba — firewall novej generácie. Tento koncept sa objavil podstatne neskôr ako UTM. Hlavná myšlienka NGFW — hlboká analýza paketov (DPI) pomocou zabudovaného IPS a rozdeľovanie prístupu na úrovni aplikácií (Application Control). V tomto prípade je IPS potrebný na to, aby v toku paketov rozpoznal konkrétnu aplikáciu, čo umožňuje jej povolenie alebo zakázanie. Príklad: Môžeme povoliť používanie Skype, ale zakázať prenos súborov. Môžeme zakázať používanie Torrentu alebo RDP. Podporujú sa tiež webové aplikácie: Môžeme povoliť prístup na VK.com, ale zakázať hry, správy alebo prehrávanie videa. V podstate kvalita NGFW závisí od počtu aplikácií, ktoré dokáže identifikovať. Mnohí si myslia, že vznik pojmu NGFW bol obyčajným marketingovým ťahom, na pozadí ktorého začala svoj búrlivý rast spoločnosť Palo Alto.
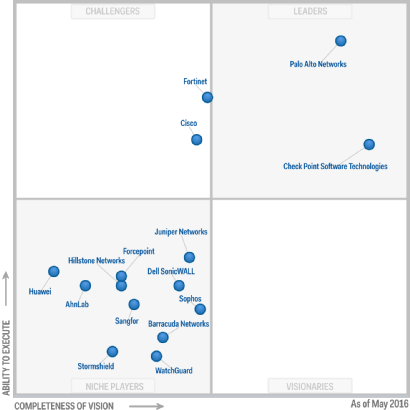
Magický kvadrant Gartnera pre NGFW za máj 2016:
UTM vs NGFW
Veľmi častá otázka, čo je lepšie? Na túto otázku neexistuje jednoznačná odpoveď. Obzvlášť ak zohľadníme fakt, že takmer všetky moderné UTM riešenia obsahujú funkciu NGFW a väčšina NGFW má funkcie, ktoré sú vlastné UTM (antivírus, VPN, anti-bot a pod.). Ako vždy „diabol sa skrýva v detailoch“, preto je najprv potrebné určiť, čo presne potrebujete, a stanoviť rozpočet. Na základe týchto rozhodnutí môžete vybrať niekoľko možností. A všetky je potrebné jednoznačne otestovať, bez toho, aby ste verili marketingovým materiálom.
My sa vo svojom rámci pokúsime v niekoľkých článkoch prerozprávať o Check Point, ako ho možno vyskúšať a čo všetko možno vyskúšať (prakticky celú funkčnosť).
Tri entity Check Point
Pri práci s Check Pointom sa určite stretnete s tromi zložkami tohto produktu:
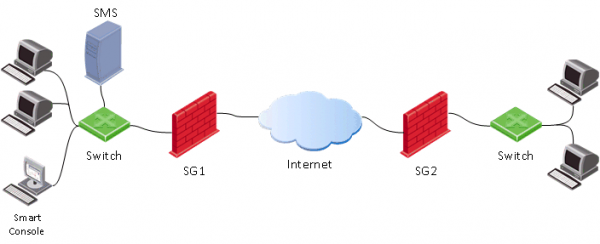
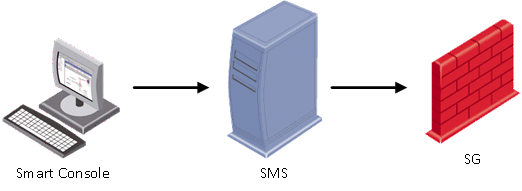
- Security Gateway (SG) — vlastne samotný bezpečnostný brána, ktorá sa zvyčajne umiestňuje na obvod siete a plní funkcie firewallu, streamového antivírusu, anti-bota, IPS a pod.
- Security Management Server (SMS) — server správy brán. Takmer všetky nastavenia na bráne (SG) sa vykonávajú pomocou tohto servera. SMS môže tiež fungovať ako log-server a spracovávať ich встроенной system analysis and correlation events — Smart Event (podobné SIEM pre Check Point), ale o tom neskôr. SMS sa používa na centralizovanú správu viacerých brán (počet brán závisí od modelu SMS alebo licencie), avšak musíte ho používať, aj keď máte len jednu bránu. Treba poznamenať, že Check Point boli jedni z prvých, ktorí začali používať takýto centralizovaný systém správy, ktorý už celé roky uznávajú za „zlatý štandard“ podľa správ spoločnosti Gartner. Existuje dokonca vtip: „Keby mal Cisco normálny systém správy, Check Point by nikdy nevznikol.“
- Smart Console — klientsky konzol na pripojenie k serveru správy (SMS). Zvyčajne sa inštaluje na počítač administrátora. Skrze túto konzolu sa vykonávajú všetky zmeny na správcovskom serveri, a až potom je možné aplikovať nastavenia na bezpečnostné brány (Install Policy).

Operačný systém Check Point
Pokiaľ hovoríme o operačnom systéme Check Point, môžeme si hneď spomenúť tri: IPSO, SPLAT a GAIA.
- IPSO — operačný systém spoločnosti Ipsilon Networks, ktorý patril spoločnosti Nokia. V roku 2009 ho kúpila spoločnosť Check Point. Už sa nerozvíja.
- SPLAT — vlastný vývoj Check Point, založený na jadre RedHat. Už sa nerozvíja.
- Gaia — aktuálny operačný systém od spoločnosti Check Point, ktorý vznikol zlúčením IPSO a SPLAT, pričom spojil to najlepšie z oboch. Objavil sa v roku 2012 a naďalej sa aktívne rozvíja.
Pokiaľ ide o Gaio, treba povedať, že v súčasnosti je najrozšírenejšia verzia R77.30. Relatívne nedávno bola predstavená verzia R80, ktorá sa zásadne líši od predchádzajúcej (čo sa týka funkčnosti aj správy). Téma ich rozdielov bude predmetom samostatného príspevku. Ešte jedna dôležitá vec — v súčasnosti má certifikát FSTEC iba verzia R77.10 a prebieha certifikácia verzie R77.30.
Možnosti realizácie (Check Point Appliance, Virtuálna stroj, OpenServer)
Tu nie je nič prekvapujúce, ako mnohí dodávatelia, aj Check Point má niekoľko variantov produktu:
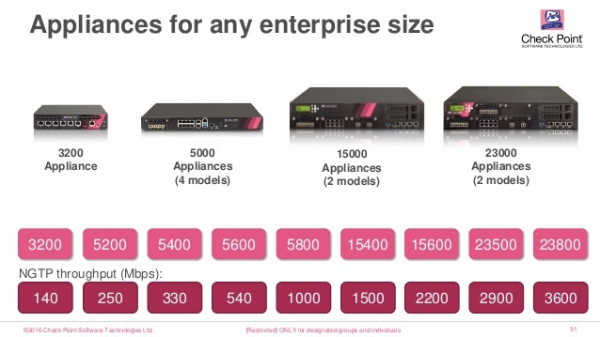
- Appliance — softvérovo-hardvérové zariadenie, t.j. vlastný hardvér. Modelov je veľmi veľa, ktoré sa líšia výkonom, funkčnosťou a realizáciou (sú varianty pre priemyselné siete).

- Virtuálna mašina — virtuálna mašina Check Point s OS Gaia. Podporujú sa hypervízory ESXi, Hyper-V, KVM. Licencujú sa podľa počtu jadier procesora.
- OpenServer — inštalácia Gaie priamo na server ako základného operačného systému (takzvaný „Bare metal“). Podporuje sa iba určité „hardvérové“ vybavenie. Existujú odporúčania pre tento hardvér, ktoré je potrebné dodržiavať, inak môžu vzniknúť problémy s ovládačmi a technická podpora vám môže odmietnuť servis.
Možnosti nasadenia (Distributed alebo Standalone)
Trochu vyššie sme už diskutovali o tom, čo je brána (SG) a server správy (SMS). Teraz sa pozrime na možnosti ich nasadenia. Existujú dva hlavné spôsoby:
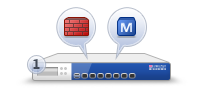
- Standalone (SG+SMS) — voľba, kedy sa brána aj server správy inštalujú v rámci jedného zariadenia (alebo virtuálnej mašiny).

Tento variant je vhodný, keď máte iba jednu bránu, ktorá je málo zaťažená používateľským prenosom. Tento variant je najekonomickejší, pretože nie je potrebné kupovať server správy (SMS). Avšak pri vážnejšom zaťažení brány môžete naraziť na „spomalenie“ systému správy. Preto je pred výberom samostatného riešenia najlepšie sa poradiť alebo dokonca otestovať tento variant. - Distribuované — server správy sa inštaluje samostatne od brány.

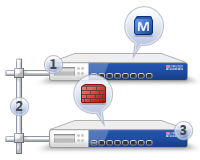
Optimálny variant z hľadiska pohodlia a výkonu. Používa sa, keď je potrebné spravovať viaceré brány naraz, napríklad centrálnu a pobočné. V tomto prípade je potrebné zakúpiť server správy (SMS), ktorý môže byť tiež vo forme zariadenia (appliance) alebo virtuálného stroja.
Ako som už spomínal vyššie, Check Point má vlastný SIEM systém — Smart Event. Použiť ho môžete iba v prípade distribuovanej inštalácie.
Prevádzkové režimy (Bridge, Routed)
Bezpečnostná brána (SG) môže pracovať v dvoch základných režimoch:
- Routed — najrozšírenejší variant. V tomto prípade sa brána používa ako L3 zariadenie a smeruje prenos cez seba, t.j. Check Point je predvolene bránou pre chránenú sieť.
- Bridge — priehľadný režim. V tomto prípade sa brána inštaluje ako bežný „most“ a prepúšťa prenos na druhej úrovni (OSI). Tento variant sa zvyčajne používa, keď nie je možné (alebo nechcete) zmeniť už existujúcu infraštruktúru. Takmer nebudete musieť meniť topológiu siete a nebude potrebné sa zaoberať zmenou IP adresovania.
Rád by som zdôraznil, že v režime Bridge existujú určité obmedzenia funkčnosti, preto ako integrátor odporúčame všetkým našim klientom používať práve režim Routed, samozrejme pokiaľ je to možné.
Programové bledy (Check Point Software Blades)
Dostali sme sa takmer k najdôležitejšej téme Check Point, ktorá vyvoláva najviac otázok u klientov. Čo sú tieto „programové bledy“? Pod bledmi sa rozumejú určité funkcie Check Point.
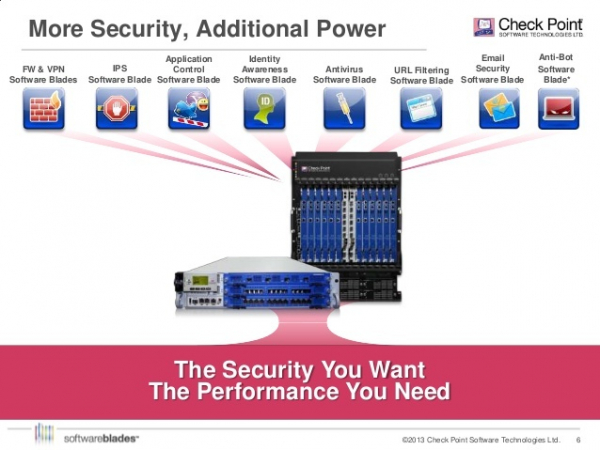
Tieto funkcie môžu byť aktivované alebo deaktivované v závislosti od potrieb. Existujú bledy, ktoré sa aktivujú výhradne na bráne (Network Security) a iba na serveri správy (Management). Na obrázkoch nižšie sú uvedené príklady pre oba prípady:
1) Pre Network Security (funkcionalita brány)
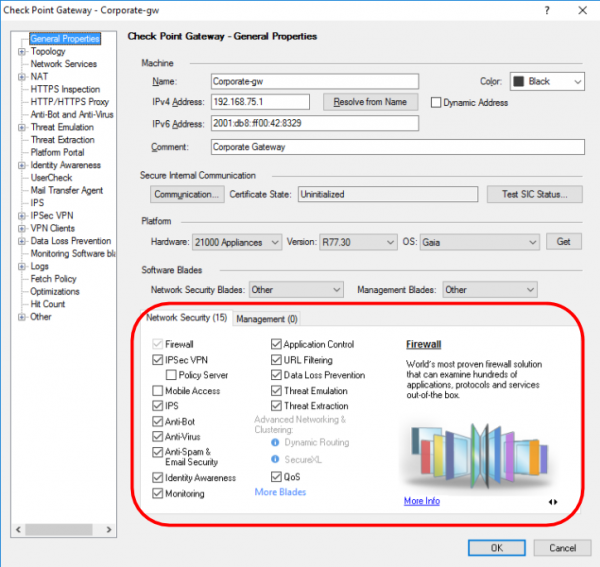
Stručne opíšeme, pretože každá doska si zaslúži samostatný článok.
- Firewall — funkcionalita firewallu;
- IPSec VPN — vytváranie privátnych virtuálnych sietí;
- Mobilný prístup — vzdialený prístup z mobilných zariadení;
- IPS — systém prevencie vniknutia;
- Anti-Bot — ochrana pred botnetmi;
- AntiVirus — prúdový antivírus;
- AntiSpam & Email Security — ochrana firemnej pošty;
- Identity Awareness — integrácia so službou Active Directory;
- Monitoring — monitoring takmer všetkých parametrov brány (zaťaženie, šírka pásma, stav VPN atď.)
- Application Control — firewall na úrovni aplikácií (funkcionalita NGFW);
- URL Filtering — bezpečnosť webu (+funkcionalita proxy);
- Data Loss Prevention — ochrana proti únikom informácií (DLP);
- Threat Emulation — technológia pieskoviska (SandBox);
- Threat Extraction — technológia čistenia súborov;
- QoS — priorizácia prevádzky.
O niekoľkých článkov podrobne preskúmame dosky Threat Emulation a Threat Extraction, som si istý, že to bude zaujímavé.
2) Pre Management (funkcionalita servera správy)
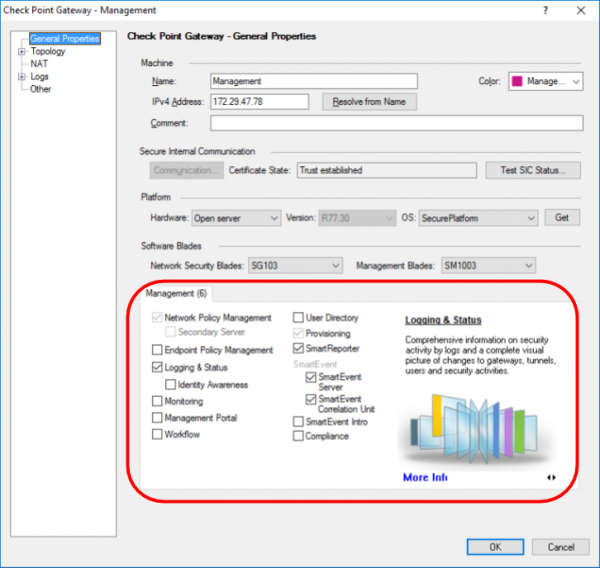
- Network Policy Management — centralizované riadenie politík;
- Endpoint Policy Management — centralizované riadenie agentov Check Point (áno, Check Point produkuje riešenia nielen pre sieťovú ochranu, ale aj pre ochranu pracovných staníc (PC) a smartfónov);
- Logging & Status — centralizovaná zbierka a spracovanie logov;
- Management Portal — správa zabezpečenia z prehliadača;
- Workflow — kontrola nad zmenami politík, audit zmien atď.;
- User Directory — integrácia s LDAP;
- Provisioning — automatizácia správy brán;
- Smart Reporter — systém reportov;
- Smart Event — analýza a korelácia udalostí (SIEM);
- Compliance — automatická kontrola nastavení a vydávanie odporúčaní.
Nebudeme sa teraz podrobne zaoberať otázkami licencovania, aby sme nerozširovali článok a nezmiatli čitateľa. Pravdepodobne to vyčleníme do samostatného príspevku.
Architektúra dosiek umožňuje používať iba naozaj potrebné funkcie, čo sa odráža na rozpočte riešenia a celkovom výkone zariadenia. Logicky platí, že čím viac dosiek aktivujete, tým menej prevádzky môžete 'prehnať'. Preto je k každej modelovej línii Check Point priložená nasledovná tabuľka výkonu (pre ilustráciu sme vzali špecifikácie modelu 5400):
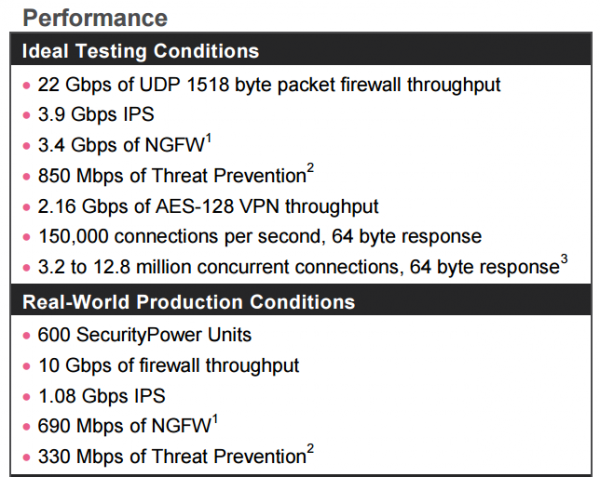
Ako vidíte, sú tu uvedené dve kategórie testov: na syntetickej prevádzke a na reálnej — zmiešanej. Vo všeobecnosti je Check Point jednoducho nútený publikovať syntetické testy, pretože niektorí dodávatelia používajú takto vedené testy ako referenčné, bez skúmania výkonu svojich riešení na reálnej prevádzke (alebo zámerne skrývajú takéto údaje kvôli ich neuspokojivosti).
V každom type testu môžete spozorovať niekoľko variantov:
- test len pre Firewall;
- test Firewall+IPS;
- test Firewall+IPS+NGFW (Aplikovaná kontrola);
- test Firewall+Aplikovaná kontrola+URL Filtering+IPS+Antivirus+Anti-Bot+SandBlast (pieskovňa)
Dôkladne sledujte tieto parametre pri výbere svojho riešenia, alebo sa obráťte na .
Myslím, že na tomto môžeme ukončiť úvodný článok venovaný technológiam Check Point. Ďalej si ukážeme, ako otestovať Check Point a ako bojovať proti moderným hrozbám informačnej bezpečnosti (vírusy, phishing, ransomware, zero-day).
P.S. Dôležitý moment. Napriek zahraničnému (izraelskému) pôvodu má riešenie certifikáciu v RF v dozorných orgánoch, čo automaticky legalizuje ich prítomnosť v štátnych inštitúciách (komentár od ).
Len registrovaní používatelia sa môžu zúčastniť prieskumu. , prosím.
Aké UTM/NGFW prostriedky používate vy?
Check Point
Cisco Firepower
Fortinet
Palo Alto
Sophos
Dell SonicWALL
Huawei
WatchGuard
Juniper
UserGate
Traffic inspector
Rubikon
Ideco
OpenSource riešenie
Other
Hlasovalo 134 používateľov. Zdržalo sa 78 používateľov.
Zdroj: habr.com
