

Štatistika za 24 hodiny po inštalácii honeypotu na uzle Digital Ocean v Singapure
Píú-píú! Začneme hneď s mapou útokov
Naša super skvelá mapa ukazuje jedinečné ASN, ktoré sa pripájali k nášmu honeypotu Cowrie za 24 hodín. Žltá zodpovedá SSH pripojeniam a červená Telnetu. Takéto animácie často ohromujú správnu radu spoločnosti, čo pomáha získať viac financovania na bezpečnosť a zdroje. Napriek tomu má mapa určitú hodnotu, jasne demonštrujúc geografické a organizačné rozloženie zdrojov útokov na náš hostiteľ za 24 hodín. V animácii nie je vyjadrený objem dopravy z každého zdroja.
Čo je mapa Pew Pew?
Mapa Pew Pew — sú , zvyčajne animovaná a veľmi pekná. Je to módny spôsob, ako predať svoj produkt, známy tým, že ho použila spoločnosť Norse Corp. Spoločnosť skončila zle: ukázalo sa, že krásne animácie sú ich jedinou prednosťou a na analýzu používali fragmentárne údaje.
Vyrobené s použitím Leafletjs
Pre tých, ktorí chcú vyvinúť mapu útokov pre veľkú obrazovku v operačnom stredisku (vášmu šéfovi sa to bude páčiť), existuje knižnica . Spojíme ju s pluginom , službou Maxmind GeoIP – .
WTF: čo je vlastne honeypot Cowrie?
Honeypot je systém, ktorý je umiestnený v sieti špeciálne na prilákanie útočníkov. Pripojenia k systému sú zvyčajne nelegálne a umožňujú odhaliť útočníka pomocou podrobných logov. Logy uchovávajú nielen bežné informácie o pripojení, ale aj informácie o relácii, ktoré odhaľujú techniky, taktiky a postupy (TTP) útočníka.
je určený na zaznamenávanie pripojení SSH a Telnet. Takéto honeypoty sa často zverejňujú na internete, aby sledovali nástroje, skripty a hostiteľov útočníkov.
Moja správa pre firmy, ktoré si myslia, že na ne nie sú útoky: "Zle hľadáte."
— James Snook
Čo obsahujú logy?
Celkový počet pripojení
Z viacerých hostiteľov boli zaznamenané opakované pokusy o pripojenie. To je normálne, pretože v skriptoch útočníkov sú uložené zoznamy poverení a skúšajú niekoľko kombinácií. Honeypot Cowrie je nastavený na prijímanie určitých kombinácií používateľského mena a hesla. To sa konfiguruje v súbore user.db.
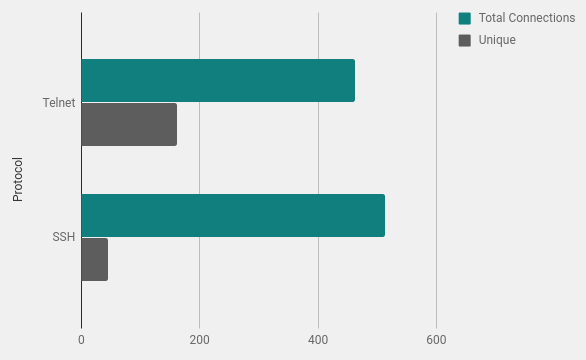
Geografia útokov
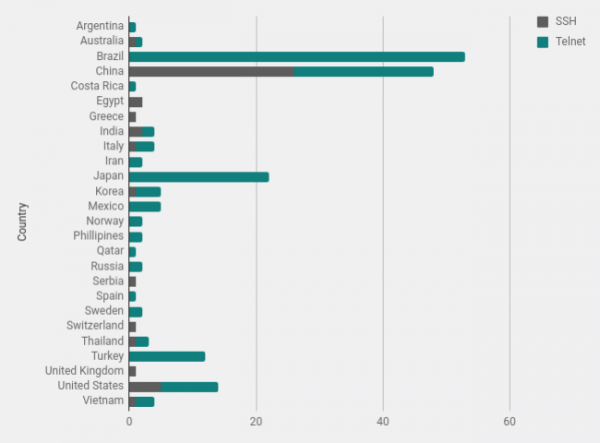
Podľa údajov o geolokácii Maxmind som spočítal počet spojení z každej krajiny. Brazília a Čína vedú s veľkým odstupom, z týchto krajín často prichádza veľa šumu od skenerov.
Majiteľ sieťového bloku
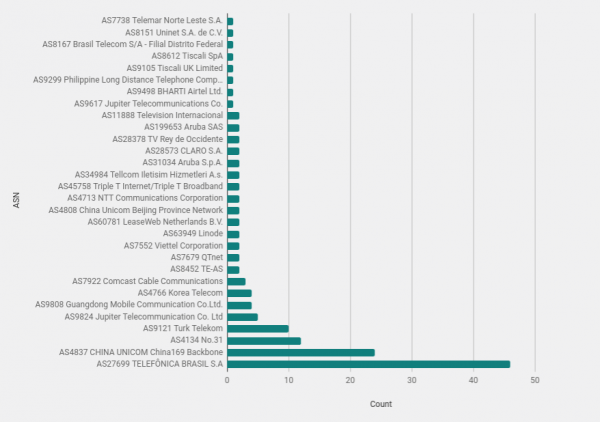
Skúmanie majiteľov sieťových blokov (ASN) môže odhaliť organizácie s veľkým množstvom útočných hostiteľov. Samozrejme, v takýchto prípadoch vždy treba mať na pamäti, že mnohé útoky prichádzajú z infikovaných hostiteľov. Je rozumné predpokladať, že väčšina útočníkov nie je taká hlúpa, aby skenovala sieť z domáceho počítača.
Otvorené porty na útočných systémoch (údaje Shodan.io)
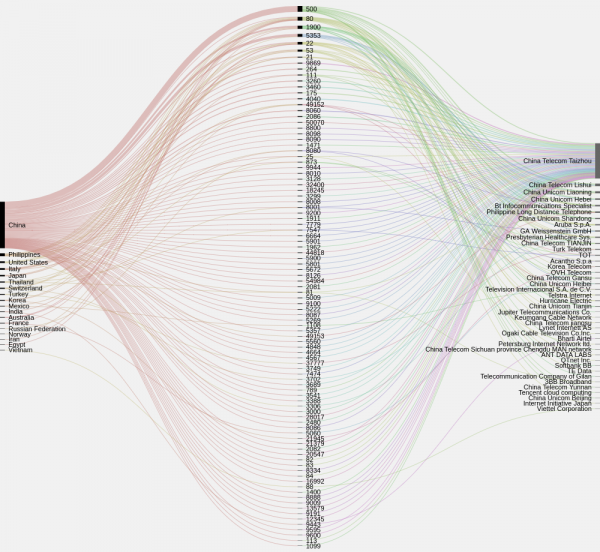
Prehnanie zoznamu IP cez výborný rýchlo určuje systémy s otvorenými portami a čo sú to za porty. Na obrázku nižšie je zobrazená koncentrácia otvorených portov podľa krajín a organizácií. Mohlo by sa odhaliť bloky skompromitovaných systémov, ale v rámci malej vzorky nie je vidieť nič zvláštne, okrem veľkého počtu otvorených portov 500 v Číne.
Zaujímavý nález — veľké množstvo systémov v Brazílii, ktoré nemajú otvorené 22, 23 alebo iné porty, podľa údajov Censys a Shodan. Zdá sa, že ide o pripojenia z počítačov koncových používateľov.
Boti? Nie nevyhnutne
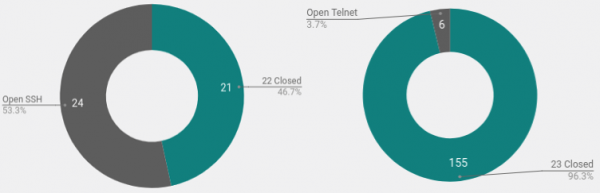
Údaje pre porty 22 a 23 za daný deň ukázali niečo zvláštne. Predpokladal som, že väčšina skenovania a prístupových útokov prichádza od botov. Skript sa rozširuje cez otvorené porty, snažiac sa uhádnuť heslá, a z nového systému sa kopíruje a pokračuje v šírení rovnakou metódou.
Ale tu je vidieť, že iba u malého počtu hostiteľov, ktoré skenujú telnet, je otvorený vonkajší port 23. To znamená, že systémy sú buď skompromitované iným spôsobom, alebo útočníci spúšťajú skripty manuálne.
Domáce pripojenia
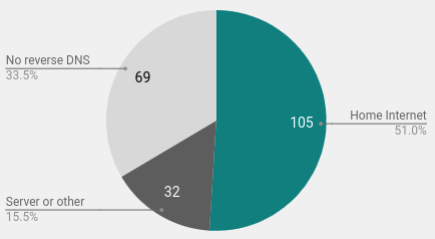
Ďalším zaujímavým nálezom bolo veľké množstvo domácich používateľov vo vzorke. Pomocou spätného pohľadu som určil 105 spojení z konkrétnych domácich počítačov. Pre mnohé domáce pripojenia je pri spätnom pohľade DNS zobrazené meno hostiteľa so slovami dsl, home, cable, fiber a tak ďalej.
Učte sa a skúmajte: spustite vlastný honeypot
Nedávno som napísal stručný manuál ako . Ako už bolo spomenuté, v našom prípade sa používal Digital Ocean VPS v Singapure. Po 24 hodinách analýzy náklady predstavovali doslova niekoľko centov, a čas na zostavenie systému — 30 minút.
Namiesto toho, aby ste spúšťali Cowrie na internete a chytali všetok šum, môžete vyťažiť z honeypotu v lokálnej sieti. Stačí nastaviť upozornenia, ak na určité porty prichádzajú požiadavky. To môže byť buď útočník vo vnútri siete, alebo zvedavý zamestnanec, alebo skenovanie zraniteľností.
Zhrnutie
Po sledovaní aktivít útočníkov za deň je jasné, že nie je možné identifikovať jednoznačný zdroj útokov v žiadnej organizácii, krajine alebo dokonca operačnom systéme.
Široké rozšírenie zdrojov ukazuje, že šum skenovania je konštantný a nie je spojený s konkrétnym zdrojom. Každý, kto pracuje na internete, by sa mal uistiť, že jeho systém má niekoľko úrovní bezpečnosti. Rozšíreným a účinným riešením pre SSH by bude presunúť službu na náhodný vysoký port. To neodstráni potrebu prísneho heslového zabezpečenia a monitorovania, ale aspoň zaručí, že logy nie sú zahltené neustálym skenovaním. Pripojenia k vysokému portu sú s väčšou pravdepodobnosťou cielené útoky, ktoré by vás mohli zaujímať.
Otvory na telnet portoch sa často nachádzajú na smerovačoch alebo iných zariadeniach, takže ich nemožno ľahko presunúť na vysoký port. a sú jediným spôsobom, ako sa uistiť, že tieto služby sú chránené firewallem alebo sú vypnuté. Pokiaľ je to možné, mali by ste sa vyhnúť používaniu Telnetu, tento protokol nie je šifrovaný. Ak je nevyhnutný a nie je iná možnosť, dôkladne ho monitorujte a používajte spoľahlivé heslá.
Zdroj: habr.com
