

Volám sa Arťom Klavdiev a som technickým lídrom projektu hyperkonvergentného cloudu HyperCloud spoločnosti Linxdatacenter. Dnes budem pokračovať v rozprávaní o svetovej konferencii Cisco Live EMEA 2019. Hneď prejdime od všeobecného k konkrétnemu, k oznámeniam, ktoré predložil dodávateľ na odborných sedeniach.
Toto bolo moje prvé účinkovanie na Cisco Live, misia – navštíviť akcie technického programu, preniknúť do sveta pokročilých technológií a riešení spoločnosti a upevniť sa v prvej línii odborníkov zapojených do ekosystému produktov Cisco v Rusku.
Realizovať túto misiu v praxi sa ukázalo ako náročné: program technických sedení bol nadmerne nabitý. Nie je fyzicky možné navštíviť všetky okrúhle stoly, panely, dielne a diskusie rozdelené do mnohých sekcií, ktoré sa začínajú súčasne. Diskutovalo sa o absolútne všetkom: dátové centrá, sieť, kybernetická bezpečnosť, softvérové riešenia, hardvérová časť – každý aspekt činnosti Cisco a partnerov dodávateľa bol prezentovaný ako samostatná sekcia s obrovským množstvom akcií. Musel som sa riadiť odporúčaniami organizátorov a vytvoriť si akýsi osobný program akcií, vopred si rezervovať miesta v sálach.
Podrobnejšie sa zastavím pri sedeniach, ktoré som mohol navštíviť.
Accelerating Big Data and AI/ML on UCS and HX (Urýchlenie AI a strojového učenia na platformách UCS a HyperFlex)
Táto sekcia bola venovaná prehľadu platforiem Cisco pre rozvoj riešení na báze umelej inteligencie a strojového učenia. Polomarketingová akcia s vkladmi technických aspektov.
Podstata je taká: IT inžinieri a odborníci na dáta dnes utrácajú značné množstvo času a zdrojov na navrhovanie architektúr, ktoré kombinujú legacy infraštruktúru, niekoľko stackov na zabezpečenie strojového učenia a softvér na správu tohto komplexu.
Cisco slúži na zjednodušenie tejto úlohy: dodávateľ sa zameriava na zmenu tradičných vzorcov správy dátových centier a pracovných procesov cez zvýšenie úrovne integrácie všetkých potrebných zložiek pre AI/ML.
Ako príklad bola uvedená prípadová štúdia spolupráce Cisco a : spoločnosti kombinujú platformy UCS a HyperFlex s vedúcimi priemyselnými softvérovými produktmi pre AI/ML ako napríklad na vytvorenie komplexnej on-premise infraštruktúry.
Spoločnosť oznámila, ako KubeFlow, implementovaný na platforme UCS/HX v kombinácii s Cisco Container Platform, umožňuje transformovať riešenie na niečo, čo zamestnanci spoločnosti nazvali „Cisco/Google otvorené hybridné cloud“ – infraštruktúra, v ktorej je možné zabezpečiť symetrický rozvoj a prevádzku pracovného prostredia pod úlohy AI súčasne na základe on-premise komponentov a v Google Cloud.
Sedenie venované Internetu vecí (IoT)
Cisco aktívne presadzuje potrebu rozvoja IoT aj na základe vlastných sieťových riešení. Spoločnosť hovorila o svojom produkte Industrial Router – špeciálnej rade malých LTE prepínačov a routerov s vyššou odolnosťou voči poruchám, vlhkosti a bez pohyblivých častí. Takéto prepínače je možné integrovať do akýchkoľvek objektov okolia: doprava, priemyselné objekty, obchodné budovy. Hlavná myšlienka: „Nasadzujte tieto prepínače vo svojich objektoch a spravujte ich z cloudu pomocou centralizovanej konzoly“. Rada pracuje na Kinetic Software pre optimalizáciu vzdialeného nasadenia a správy. Cieľom je zvýšiť správcovnosť systémov IoT.
ACI-Multisite Architektúra a Nasadenie (ACI alebo Aplikáciou Centric Infrastructure a mikrosegmentácia sietí)
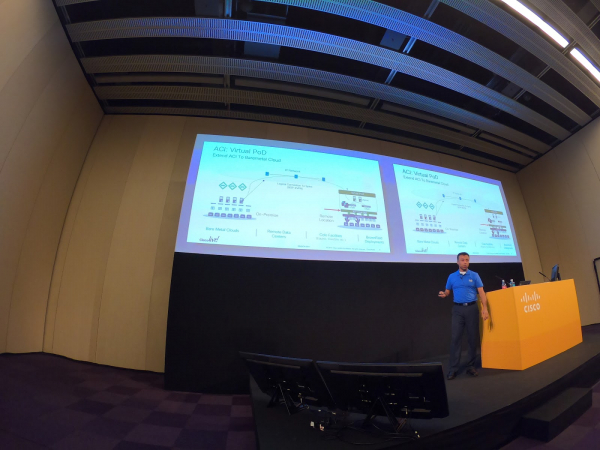
Sedenie, ktoré sa zaoberalo konceptom infraštruktúry orientovanej na mikrosegmentáciu sietí. Bola to najnáročnejšia a najpodrobnejšia relácia, na ktorej som mal možnosť byť. Všeobecná myšlienka od Cisco bola nasledovná: predtým sa tradičné prvky IT systémov (sieť, servery, úložiská a pod.) pripájali a konfigurovali samostatne. Úlohou inžinierov bolo spojiť všetko do jedného riadeného pracovného prostredia. UCS zmenili situáciu – sieťová časť sa oddelila do samostatnej oblasti a správa serverov sa vykonáva centrálne z jedinej konzoly. Nezáleží na tom, koľko serverov – 10 alebo 10 000, akékoľvek množstvo sa ovláda z jedinečného riadenia, po jednom káble sa uskutočňuje správa aj prenos dát. ACI umožňuje zjednotiť správu a sietí aj serverov do jedinej konzoly.
Mikrosegmentácia sietí je kľúčovou funkciou ACI, ktorá umožňuje granularne deliť aplikácie v systéme s rôznymi úrovňami interakcie medzi sebou a s vonkajším svetom. Napríklad, dve virtuálne stroje riadené ACI si predvolene nemôžu navzájom komunikovať. Interakcia medzi nimi sa otvorí len po uzavretí takzvaného „kontraktu“, ktorý umožňuje podrobne definovať prístupové zoznamy pre detailnú (inými slovami – mikro) segmentáciu siete.
Mikrosegmentácia umožňuje dosiahnuť precízne nastavenie ľubovoľného segmentu IT systémov vďaka vyčleneniu akýchkoľvek komponentov a prepojeniu medzi sebou do akýchkoľvek konfigurácií fyzických a virtuálnych strojov. Vytvárajú sa skupiny koncových výpočtových prvkov (EPG), na ktoré sa aplikujú politiky filtrovania a smerovania prevádzky. Cisco ACI umožňuje grupovať tieto EPG v existujúcich aplikáciách do nových mikrosegmentov (uSeg) a konfigurovať sieťové politiky alebo atribúty VM pre každý konkrétny prvok mikrosegmentu.
Napríklad, môžete priradiť webové servery k určitej EPG, aby ste na ne mohli aplikovať rovnaké politiky. Predvolene si všetky výpočtové uzly v EPG môžu navzájom voľne komunikovať. Avšak, ak web-EPG zahŕňa webové servery pre fázy vývoja a prevádzky, možno má zmysel zakázať im samotnú možnosť komunikácie medzi sebou pre záruky pred výpadkami. Mikrosegmentácia s Cisco ACI umožňuje vytvoriť novú EPG a automaticky pre ňu nastaviť politiky na základe atribútov mena VM, ako sú „Prod-xxxx“ alebo „Dev-xxx“.
Určite, toto bola jedna z kľúčových relácií technického programu.
Evolúcia siete dátových centier v kontexte technológií virtualizácie
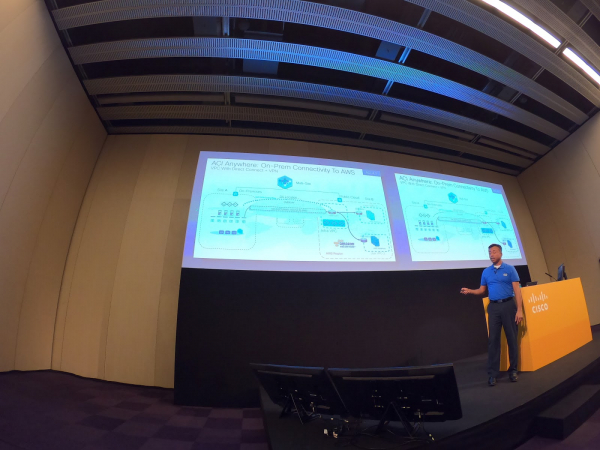
Táto relácia bola logicky spojená s reláciou o mikrosegmentácii siete, a taktiež sa zaoberala témou container networking. Celkovo bola reč o migrácii z virtuálnych routerov jednej generácie na routery inej – so schémami architektúry, schémami pripojení medzi rôznymi hypervízormi atď.
Tak, architektúra ACI – VXLAN, mikrosegmentácia a distribuovaný firewall, ktoré umožňujú nastaviť firewall pre podmienených 100 virtuálnych strojov.
Architektúra ACI umožňuje vykonávať operácie nie na úrovni virtuálneho OS, ale na úrovni virtuálnej siete: bezpečnejšie je nastaviť pre každý stroj určitú sadu pravidiel nie z OS, ale manuálne na úrovni virtualizovanej siete, čo je bezpečnejšie, rýchlejšie, menej pracné atď. Najlepšia kontrola všetkého, čo sa deje, je na každom segmente siete. Čo je nové:
- ACI Anywhere umožňuje rozširovať politiky na verejné cloudové služby (aktuálne AWS, v budúcnosti aj Azure), ako aj na on-premise prvky alebo na web, jednoducho skopírovaním potrebnej konfigurácie nastavení a politík.
- Virtual Pod – virtuálny inštancia ACI, kópia fyzického modulu správy, jeho použitie vyžaduje prítomnosť fyzického originálu (ale to nie je presné).
Ako sa to môže aplikovať v praxi: rozšírenie sieťovej konektivity do veľkých cloudov. Multicloud sa blíži, čoraz viac spoločností používa hybridné konfigurácie a čelí potrebe roztrhnutej konfigurácie sietí v každom cloudovom prostredí. Teraz ACI Anywhere ponúka možnosť prenášania sietí s jednotným prístupom, protokolmi a politikami.
Návrh sieťových úložísk pre budúce desaťročie v AllFlash DC (SAN siete)
Zaujímavá relácia o SAN sieťach s demonštráciou súboru najlepších praktík pre nastavenie.
Top obsah: prekonanie pomalého drenáže na SAN sieťach. Ten vzniká, keď sa niektorý z dvoch alebo viacerých dátových polí aktualizuje alebo nahrádza výkonnejšou konfiguráciou, zatiaľ čo zvyšok infraštruktúry sa nemení. To vedie k "spomaľovaniu" všetkých aplikácií, ktoré fungujú v danej infraštruktúre. FC protokol nemá technológiu vyvažovania veľkosti okna, ktorá existuje v IP protokole. Preto pri nevyváženosti objemu posielaných informácií a šírky pásma a výpočtových oblastí kanála je šanca naraziť na pomalý drenáž. Odporúčania na prekonanie – sledovať vyváženosť prenosovej kapacity a rýchlosti práce host edge a storage edge tak, aby rýchlosť agregácie kanálov bola vyššia ako na celej ostatnej továrni. Rovnako sa zvažovali aj spôsoby identifikácie pomalého drenáže, ako je segregácia prevádzky pomocou vSAN.
Veľká pozornosť bola venovaná zonovaniu (zoning). Hlavné odporúčanie na nastavenie SAN je dodržiavanie princípu "1 ku 1" (na 1 cieľ je priradený 1 iniciátor). A ak je sieťová infraštruktúra veľká, generuje to obrovské množstvo práce. Avšak TCAM zoznam nie je nekonečný, a preto v softvérových riešeniach pre správu SAN od Cisco vznikli možnosti inteligentného zonovania (smart zoning) a automatizovaného zonovania (auto zoning).
HyperFlex Deep Dive Session
Nájdite ma na fotografii 🙂
Táto session bola venovaná platforme HyperFlex ako celku – jej architektúre, metódam ochrany údajov, rôznym aplikačným scenárom, vrátane úloh novej generácie: napríklad pre analytiku údajov.
Hlavný odkaz je, že možnosti platformy dnes umožňujú jej nastavenie na akékoľvek úlohy, rozširujúc a rozdeľujúc jej zdroje medzi úlohy, ktoré sú pred biznisom. Odborníci na platformu predstavili hlavné výhody hyperkonvergentnej architektúry platformy, najdôležitejšou z nich dnes je možnosť rýchlo nasadzovať akékoľvek pokročilé technologické riešenia s minimálnymi nákladmi na konfiguráciu infraštruktúry, znížením TCO na IT a zvyšovaním výkonnosti. Cisco zabezpečuje všetky tieto výhody pomocou pokročilých sieťových riešení a softvérových nástrojov na správu a kontrolu.
Samostatná časť session bola venovaná Technológii Logických K dispozícií Zón (Logical Availability Zones) – technológii, ktorá umožňuje zvyšovať odolnosť klastrov serverov. Napríklad, ak existuje 16 uzlov, ktoré sú zhromaždené v jednom klastri s faktorom replikácie 2 alebo 3, technológia vytvorí kópie serverov, prekryjúc následky možných zlyhaní serverov na úkor obetovania priestoru.
Zhrnutia a závery
Cisco aktívne propaguje myšlienku, že dnes sú všetky možnosti na nastavenie a monitorovanie IT infraštruktúry dostupné z cloudov, a na tieto riešenia je potrebné prejsť čo najskôr a masovo. Jednoducho preto, že sú pohodlnejšie, zbavujú vás nutnosti riešiť hromadu infraštruktúrnych problémov, robia váš biznis flexibilnejším a moderným.
S rastúcou výkonnosťou zariadení rastú aj všetky riziká s nimi spojené. 100-gigabitové rozhrania sú už realitou a je potrebné sa naučiť spravovať technológie v súlade s potrebami podnikania a svojimi kompetenciami. Nasadenie IT infraštruktúry sa stalo jednoduchým, ale správa a rozvoj sa mnohonásobne skomplikovali.
Pri tom nie je nič radikálne nové z hľadiska základných technológií a protokolov, všetko funguje na Ethernet, TCP/IP a pod., ale opakovaná enkapsulácia (VLAN, VXLAN a pod.) robí celkový systém mimoriadne zložitým. Za navonok jednoduchými rozhraniami sa dnes skrývajú veľmi zložité architektúry a problémy, a cena jednej chyby vzrastá. Jednoduchšie riadenie – ľahšie spôsobiť fatálnu chybu. Vždy je potrebné pamätať na to, že politika, ktorú ste zmenili, sa aplikuje okamžite a rozširuje sa na všetky zariadenia vašej IT infraštruktúry. Do budúcnosti si zavedenie najnovších technologických prístupov a konceptov, ako je ACI, vyžiada radikálne prehodnotenie prípravy zamestnancov a prepracovanie procesov vo firme: za jednoduchosť sa bude treba zaplatiť vysokou cenou. S pokrokom prichádzajú riziká úplne novej úrovne a profilu.
Epilog
Kým som pripravoval článok o technických sedeniach Cisco Live, moji kolegovia z cloudového tímu stihli navštíviť Cisco Connect v Moskve. A tu sú niektoré zaujímavosti, ktoré tam počuli.
Panelová diskusia o výzvach digitalizácie
Prezentácia IT vedúcich pracovníkov banky a ťažobnej spoločnosti. Zhrnutie: ak kedysi IT odborníci chodili k vedeniu za súhlasom pri nákupe a dosahovali ho s ťažkosťami, teraz je to naopak – vedenie sa snaží nájsť IT v rámci procesov digitalizácie podniku. A tu sú viditeľné dve stratégie: prvú môžeme nazvať "inovatívnou" – nachádzať novinky, filtrovať, testovať a nachádzať im praktické uplatnenie, druhá, "stratégia skorých nasledovníkov", predpokladá schopnosť nachádzať prípady u ruských a zahraničných kolegov, partnerov, dodávateľov a využívať ich vo svojej spoločnosti.
Stánok „Centra správy dát s novým serverom Cisco AI Platform (UCS C480 ML M5)“
Server obsahuje 8 čipov NVIDIA V100 + 2 CPU Intel až 28 jadier + až 3 TB operačnej pamäte + až 24 diskov HDD/SSD, to všetko v jednom 4-u jednotkovom šasi s výkonným chladením. Určený na spúšťanie aplikácií založených na umelej inteligencii a strojovom učení, najmä TensorFlow, dosahuje výkon 8×125 teraFLOPs. Na báze servera bola implementovaná analytická sústava na sledovanie trás návštevníkov konferencie prostredníctvom spracovania video streamov.
Nový prepínač Nexus 9316D
V 1-u jednotkovom šasi sa nachádza 16 portov 400 Gb, to je celkovo 6.4 Tb.
Pre porovnanie som si pozrel špičkový prenos najväčšieho bodu výmeny prenosu v Rusku MSK-IX — 3.3 Tb, teda značná časť RuNetu v 1. jednotke.
Podporuje L2, L3, ACI.
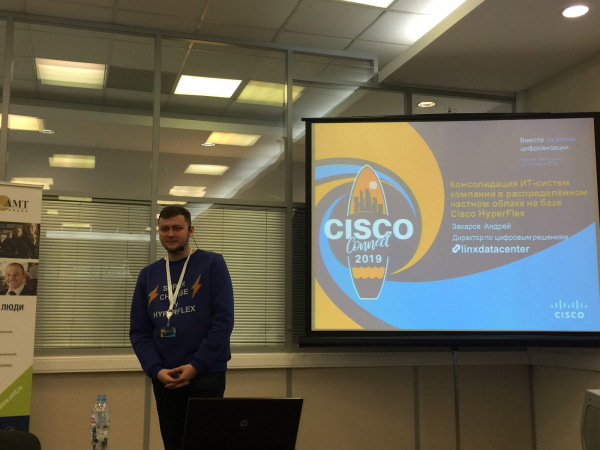
A nakoniec: obrázok na upútanie pozornosti s naším vystúpením na Cisco Connect.
Prvý článok:
Zdroj: habr.com
