

V piatok 12. apríla odborník na informačnú bezpečnosť John Page zverejnil informácie o neopravenej zraniteľnosti v aktuálnej verzii Internet Explorer a predviedol jej zneužitie. Táto zraniteľnosť môže potenciálne umožniť útočníkovi získať obsah lokálnych súborov používateľov systémov Windows obídením bezpečnostného systému prehliadača.
Zraniteľnosť spočíva v tom, ako Internet Explorer spracováva súbory vo formáte MHTML, ktoré majú zvyčajne príponu .mht alebo .mhtml. Tento formát sa v Internet Explorer používa predvolene na ukladanie webových stránok a umožňuje uložiť celý obsah stránky vrátane všetkých médií ako jediný súbor. V súčasnosti väčšina moderných prehliadačov už neukladá webové stránky vo formáte MHT a používa na to štandardný WEB formát – HTML, avšak stále podporujú spracovanie súborov v tomto formáte a môžu ho použiť na ukladanie pri príslušných nastaveniach alebo pomocou rozšírení.
Zraniteľnosť, ktorú John objavil, patrí do triedy XXE (XML eXternal Entity) zraniteľností a spočíva v nesprávnej konfigurácii spracovateľa XML kódu v Internet Explorer. "Táto zraniteľnosť umožňuje vzdialenému útočníkovi získať prístup k lokálnym súborom používateľa a napríklad extrahovať informácie o verzii nainštalovaného softvéru v systéme," hovorí Page. "Tak, požiadavka na 'c:Python27NEWS.txt' vráti verziu tohto programu (interpretera Python v tomto prípade)."
Keďže v systéme Windows sa všetky súbory MHT predvolene otvárajú v Internet Explorer, zneužitie tejto zraniteľnosti je triviálnou úlohou, pretože používateľ musí len dvakrát kliknúť na nebezpečný súbor, ktorý dostal prostredníctvom e-mailu, sociálnych sietí alebo messengerov.
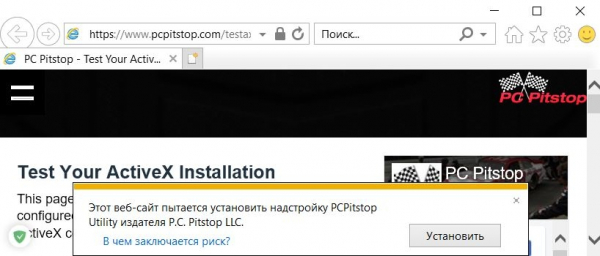
„Pri vytváraní inštancie objektu ActiveX, ako je Microsoft.XMLHTTP, dostáva používateľ varovanie od systému zabezpečenia v Internet Exploreri, ktoré požaduje potvrdenie na aktiváciu zablokovaného obsahu,“ vysvetľuje výskumník. „Avšak pri otvorení vopred pripraveného súboru .mht pomocou špeciálne upravených značiek formátu používateľ nedostane upozornenie na potenciálne nebezpečný obsah.“
Podľa Peyda úspešne otestoval zraniteľnosť v aktuálnej verzii prehliadača Internet Explorer 11 so všetkými poslednými bezpečnostnými aktualizáciami v systémoch Windows 7, Windows 10 a Windows Server 2012 R2.
Jednou z mála dobrých správ o zverejnení tejto zraniteľnosti pre verejnosť je fakt, že kedysi dominantný podiel na trhu Internet Explorera v súčasnosti klesol na nejakých 7,34 %, podľa NetMarketShare. Ale pretože Windows používa Internet Explorer ako predvolenú aplikáciu na otváranie súborov MHT, používatelia nemusia nastavovať IE ako predvolený prehliadač a sú stále zraniteľní, pokiaľ IE zostáva prítomný v ich systémoch a nezohľadňujú formát súborov sťahovaných z internetu.
Ešte 27. marca John informoval Microsoft o tejto zraniteľnosti v ich prehliadači, ale 10. apríla výskumník dostal od spoločnosti odpoveď, v ktorej uviedla, že považuje túto otázku za menej významnú.
„Oprava bude vydaná až s ďalšou verziou produktu,“ uvádza sa v liste Microsoftu. „V súčasnosti neplánujeme vydanie riešenia pre túto problematiku.“
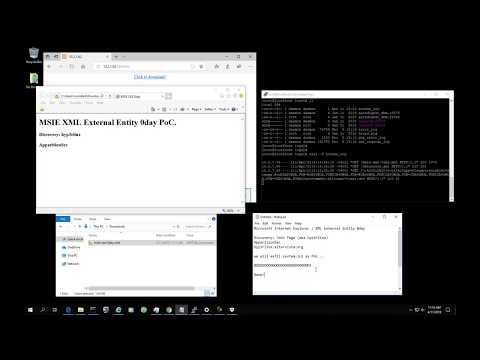
Po jednoznačnej reakcii Microsoft výskumník zverejnil podrobnosti o zraniteľnosti nultého dňa na svojej webovej stránke, ako aj demonstračný kód a video na YouTube.
Hoci implementácia tejto zraniteľnosti nie je tak jednoduchá a vyžaduje si nejakým spôsobom donútiť používateľa spustiť neznámy súbor vo formáte MHT, túto zraniteľnosť netreba brať na ľahkú váhu, napriek absencii reakcie zo strany Microsoftu. Hackerské skupiny už v minulosti využívali súbory MHT na phishing a šírenie škodlivého softvéru, nič im nebráni robiť to aj teraz.
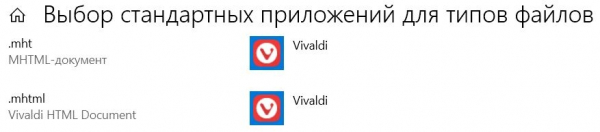
Napriek tomu, aby ste sa vyhli tejto a mnohým podobným zraniteľnostiam, stačí jednoducho venovať pozornosť príponám súborov, ktoré dostávate z internetu, a kontrolovať ich antivírusom alebo na stránke VirusTotal. A pre ďalšiu ochranu nastavte pre súbory .mht alebo .mhtml ako predvolené aplikácie svoj obľúbený prehliadač, ktorý nie je Internet Explorer. Napríklad vo Windows 10 sa to robí celkom jednoducho v menu „Výber predvolených aplikácií pre typy súborov“.
Zdroj: 3dnews.ru
