

95 % hrozieb kybernetickej bezpečnosti sú známe a je možné sa pred nimi brániť tradičnými prostriedkami ako sú antivírusy, firewally, IDS, WAF. Ostatných 5 % hrozieb sú neznáme a najnebezpečnejšie. Tieto hrozby predstavujú 70 % rizika pre spoločnosť, pretože ich odhalenie a ochrana sú veľmi náročné. Príklady sú epidémie ransomwaru WannaCry, NotPetya/ExPetr, kryptomeny, kyberzbrane Stuxnet (ktoré zasiahlo jadrové zariadenia Iránu) a množstvo (niekto ešte pamätá Kido/Conficker?) iných útokov, proti ktorým sa tradičnými prostriedkami ochrany ťažko bráni. O tom, ako čeliť týmto 5 % hrozbám pomocou technológie Threat Hunting, by sme sa chceli porozprávať.
Neustály vývoj kybernetických útokov si vyžaduje trvalé odhaľovanie a reakcie, čo nás nakoniec privádza k myšlienke o nekonečnej zbrojnej súťaži medzi útočníkmi a obrancami. Tradičné ochranné systémy už nie sú schopné zabezpečiť prijateľnú úroveň ochrany, pri ktorej úroveň rizika neovplyvňuje kľúčové ukazovatele spoločnosti (ekonomické, politické, reputáciu) bez ich dodatočných úprav pre konkrétnu infraštruktúru, ale celkovo pokrývajú časť rizík. Už pri zavádzaní a konfigurácii moderné ochranné systémy zohrávajú úlohu „dobiehajúcich“ a musia reagovať na výzvy novej doby.
Jednou z odpovedí na výzvy súčasnosti pre špecialistu na kybernetickú bezpečnosť môže byť technológia Threat Hunting. Termín Threat Hunting (ďalej v texte – TH) sa objavil pred niekoľkými rokmi. Technológia je veľmi zaujímavá, ale zatiaľ nemá žiadne všeobecne uznávané štandardy a pravidlá. Rôznorodosť zdrojov informácií a malé množstvo ruských zdrojov informácií na túto tému situáciu ešte zhoršujú. V tejto súvislosti sme sa v „LANIT-Integrácii“ rozhodli napísať akýsi prehľad tejto technológie.
Aktualita
Technológia TH sa opiera o procesy monitorovania infraštruktúry.Alerting (in the style of MSSP services) is a traditional method, searching for previously developed signatures and attack indicators, and responding to them. This scenario is successfully handled by traditional signature-based protection tools. Hunting (MDR service type) is a monitoring method that answers the question, 'Where do signatures and rules come from?'. It is the process of creating correlation rules through the analysis of hidden or previously unknown indicators and signs of attack. This type of monitoring is what Threat Hunting refers to.
Only by combining both types of monitoring do we achieve protection that approaches perfection, yet there always remains some level of residual risk.
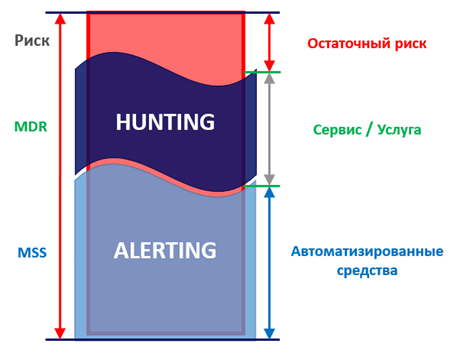 Protection using two types of monitoring
Here’s why TH (and hunting as a whole!) will become increasingly relevant:
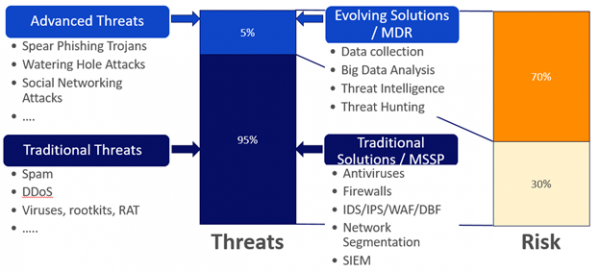 Threats, protection tools, risks.
. These include types such as spam, DDoS, viruses, rootkits, and other classic malware. Protection from these threats can be achieved using the same classic protection means.
In any project execution, while the remaining 20% of the work takes 80% of the time. Similarly, among the entire threat landscape, 5% of new-type threats will account for 70% of the company's risk. In a company where information security management processes are organized, we can manage 30% of the risk posed by known threats, either by avoiding it (for example, avoiding wireless networks altogether), accepting it (by implementing necessary protection tools), or transferring it (for instance, to the shoulders of the integrator). However, protecting against, APT attacks, phishing,, cyber espionage, and national operations, as well as many other attacks, is already much more challenging. The consequences of these 5% of threats will be significantly more serious (), than the consequences of spam or viruses, which antivirus software can protect against.
Almost everyone faces 5% of these threats. Recently, we encountered an open-source solution that uses an application from the PEAR (PHP Extension and Application Repository) repository. The attempt to install this application through pear install failed because bol nebol dostupný (teraz je na ňom už umiestnená nahrádzajúca stránka), musel som ho nainštalovať z GitHubu. A doslova prednedávnom sa ukázalo, že PEAR sa stal obeťou.
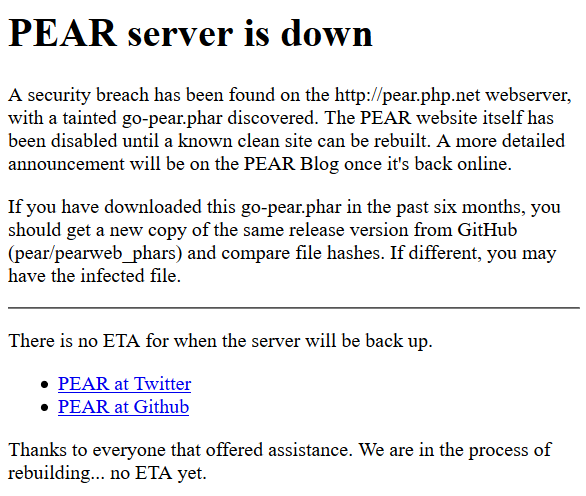
Môžeme si tiež spomenúť, epidémii ransomvéru NePetya prostredníctvom aktualizačného modulu pre program na spracovanie daňových správ. Hrozby sa stávajú čoraz sofistikovanejšími a vzniká logická otázka – „Ako teda čeliť týmto 5 % hrozieb?“
Definícia Threat Hunting
Takže, Threat Hunting — proces proaktívneho a iteratívneho pátrania a odhaľovania pokročilých hrozieb, ktoré nemožno odhaliť tradičnými prostriedkami ochrany. Medzi pokročilé hrozby patrí napríklad takéto útoky ako APT, útoky na 0-day zraniteľnosti, Living off the Land a podobne.
Taktiež sa to dá preformulovať, že TH – to je proces overovania hypotéz. Je to prevažne manuálny proces s prvkami automatizácie, v rámci ktorého analytik, opierajúc sa o svoje znalosti a kvalifikáciu, preberá veľké objemy informácií v hľadaní znakov kompromitácie, zhodujúcich sa s pôvodne stanovenou hypotézou o prítomnosti určitej hrozby. Jeho osobitnosťou je rozmanitosť zdrojov informácií.
Je potrebné poznamenať, že Threat Hunting – to nie je nejaký softvérový alebo hardvérový produkt. Nie sú to upozornenia, ktoré môžete vidieť v nejakom riešení. Nie je to proces vyhľadávania IOC (identifikátorov kompromitácie). A to nie je nejaká pasívna aktivita, ktorá prebieha bez účasti analytikov IT bezpečnosti. Threat Hunting – predovšetkým je to proces.
Súčasti Threat Hunting
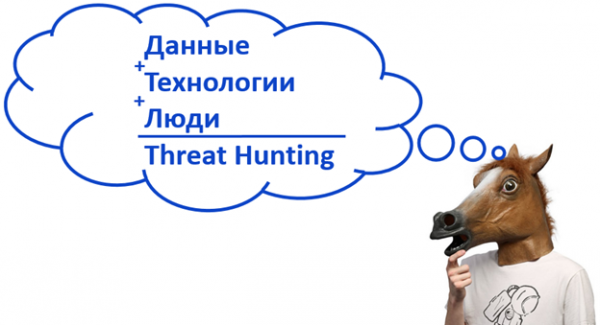
Tri hlavné súčasti Threat Hunting: dáta, technológie, ľudia.
Dáta (čo?), vrátane Big Data. Rôzne prúdy dopravy, informácie o predtým vykonaných APT, analýza, údaje o používateľskej aktivite, sieťové údaje, informácie od zamestnancov, informácie na darknete a mnohé ďalšie.
Technológie (ako?) spracovania týchto dát – všetky možné spôsoby spracovania týchto dát, vrátane strojového učenia.
Ľudia (kto?) – tí, ktorí majú veľké skúsenosti s analýzou rôznych útokov, rozvinutú intuíciu a schopnosť odhaliť útok. Zvyčajne ide o analytikov informačnej bezpečnosti, ktorí musia mať schopnosť generovať hypotézy a nachádzať ich potvrdenie. Títo analytici sú kľúčovým článkom procesu.
Model PARIS
Adam Beitman model PARIS pre ideálny proces TH. Názov akoby naznačuje známe pamiatky vo Francúzsku. Tento model je možné vnímať z dvoch perspektív – zhora a zdola.
V procese lovu na hrozby, pohybujúc sa podľa modelu zdola nahor, sa budeme zaoberať mnohými dôkazmi škodlivej aktivity. Každý dôkaz má takú mieru ako dôveryhodnosť – charakteristika, ktorá odráža váhu tohto dôkazu. Existujú "nevyvrátiteľné", priame dôkazy škodlivej aktivity, na základe ktorých môžeme okamžite dosiahnuť vrchol pyramídy a vytvoriť faktické upozornenie o presne známom napadnutí. A existujú nepriame dôkazy, ktorých súhrn nás tiež môže priviesť k vrcholu pyramídy. Ako vždy, nepriame doklady sú omnoho početnejšie než priame, a preto ich treba triediť a analyzovať, vykonávať ďalšie vyšetrovania a ideálne to automatizovať.
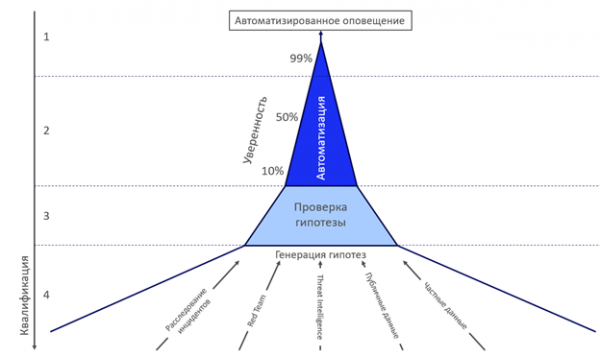 Model PARIS.
Horná časť modelu (1 a 2) je založená na technológiach automatizácie a rôznej analytike, zatiaľ čo dolná časť (3 a 4) na ľuďoch so špecifickou kvalifikáciou, ktorí riadia proces. Model je možné považovať za pohyb zhora nadol, kde v hornej modrej časti máme upozornenia od tradičných ochranných prostriedkov (antivírus, EDR, firewall, signatúry) s vysokou mierou dôvery a dôveryhodnosti, a nižšie ukazovatele (IOC, URL, MD5 a iné), ktoré majú nižšiu mieru dôveryhodnosti a vyžadujú ďalšie preskúmanie. A najnižšia a najhrubšia úroveň (4) – generovanie hypotéz, vytváranie nových scenárov činnosti tradičných ochranných prostriedkov. Táto úroveň nie je obmedzená iba na uvedené zdroje hypotéz. Čím je úroveň nižšia, tým vyššie sú požiadavky na kvalifikáciu analytika.
Je veľmi dôležité, aby analytici nielen overovali konečný súbor vopred definovaných hypotéz, ale aby neustále pracovali na generovaní nových hypotéz a možností ich overenia.
Model zrelosti využívania TH
V ideálnom svete je TH nepretržitý proces. Keďže ideálny svet neexistuje, poďme analyzovať a metódy z pohľadu ľudí, procesov a použitých technológií. Pozrime sa na model dokonalého guľatého TH. Existuje 5 úrovní využívania tejto technológie. Preskúmame ich na príklade evolúcie určitého tímu analytikov.
Úrovne zrelosti
Ľudia
Procesy
Technológie
Úroveň 0
Analytici SOC
24/7
Tradičné nástroje:
Tradičný
Súbor alertov
Pasívne monitorovanie
IDS, AV, sandboxing,
Bez TH
Práca s alertami
prostriedky signatúrnej analýzy, dáta Threat Intelligence.
Úroveň 1
Analytici SOC
Jednorazový TH
EDR
Experimentálny
Základné znalosti forenziky
Hľadanie IOC
Čiastočné pokrytie dát od sieťových zariadení
Experimentovanie s TH
Dobrý prehľad o sieťach a aplikáciách
Čiastočná aplikácia
Úroveň 2
Časové zamestnanie
Sprinty
EDR
Pravidelné
Stredné znalosti forenziky
Týždeň za mesiac
Plná aplikácia
Dočasný TH
Vynikajúce znalosti sietí a aplikácií
Pravidelný TH
Plná automatizácia využívania dát EDR
Čiastočné využitie rozšírených funkcií EDR
Úroveň 3
Dedikovaný tím TH
24/7
Čiastková schopnosť overovať hypotézy TH
Preventívny
Vynikajúce znalosti forenziky a malvéru
Preventívny TH
Plné využitie rozšírených funkcií EDR
Špecifické prípady TH
Vynikajúce znalosti útočiacej strany
Špecifické prípady TH
Plné pokrytie dát od sieťových zariadení
Konfigurácia na mieru
Úroveň 4
Dedikovaný tím TH
24/7
Plná schopnosť overovať hypotézy TH
Vedúci
Vynikajúce znalosti forenziky a malvéru
Preventívny TH
Úroveň 3, plus:
Využívanie TH
Vynikajúce znalosti útočiacej strany
Overovanie, automatizácia a verifikácia hypotéz TH
tesná integrácia zdrojov dát;
Schopnosť skúmaní
vývoj na mieru a nekonvenčné využitie API.
Úrovne zrelosti TH z pohľadu ľudí, procesov a technológií
Úroveň 0: tradičný, bez využitia TH. Bežní analytici pracujú so štandardným súborom alertov v pasívnom monitorovaní s použitím štandardných nástrojov a technológií: IDS, AV, sandboxy, prostriedky signatúrnej analýzy.
Úroveň 1: experimentálny, s využitím TH. Títo analytici so základnými znalosťami forenziky a dobrými znalosťami sietí a aplikačnej časti môžu uskutočniť jednorazový Threat Hunting prostredníctvom vyhľadávania indikátorov kompromitácie. K nástrojom sa pridávajú EDR s čiastočným pokrytím dát z sieťových zariadení. Nástroje sa používajú čiastočne.
Úroveň 2: periodický, dočasný TH. Týmto analytikom, ktorí si už vylepšili svoje vedomosti o forenzike, sieťach a aplikačnej časti, sa ukladajú povinnosti pravidelne sa zúčastňovať (sprint) na Threat Huntingu, povedzme, týždeň za mesiac. K nástrojom sa pridáva úplné preskúmanie dát z sieťových zariadení, automatizácia analýzy dát z EDR a čiastočné využitie pokročilých možností EDR.
Úroveň 3: preventívny, časté prípady TH. Naši analytici sa organizovali do vyčlenenej tímu, získali vynikajúce znalosti o forenzike a malvére, ako aj vedomosti o metódach a taktikách útočiacich strán. Proces sa už realizuje v režime 24/7. Tím je schopný čiastočne overovať hypotézy TH, plne využívajúc pokročilé možnosti EDR s úplným pokrytím dát z sieťových zariadení. Taktiež sú analytici schopní konfigurovať nástroje podľa vlastných potrieb.
Úroveň 4: líderský, využitie TH. Ten istý tím získal schopnosti v oblasti výskumu, schopnosť generovať a automatizovať proces overovania hypotéz TH. Teraz sa k nástrojom pridala tesná integrácia dátových zdrojov, vývoj softvéru podľa potrieb a netradičné využitie API.
Techniky Threat Hunting
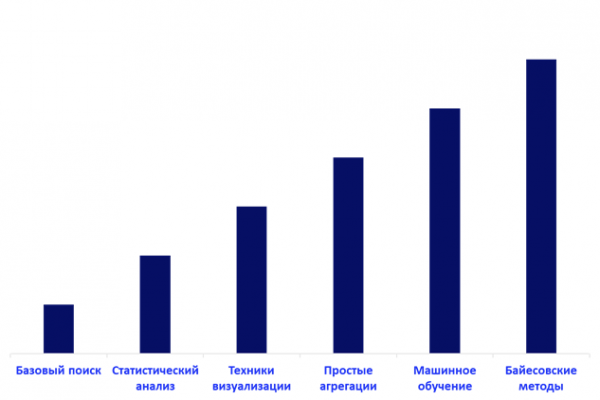 Základné techniky Threat Hunting
K TH v poradí zrelosti využívanej technológie patria: základné vyhľadávanie, štatistická analýza, techniky vizualizácie, jednoduché agregácie, strojové učenie a bayesovské metódy.
Najjednoduchšia metóda, základné vyhľadávanie, sa používa na obmedzenie oblasti výskumu pomocou určitých dopytov. Štatistická analýza sa aplikuje napríklad na vytvorenie typického používateľského alebo sieťového správania vo forme štatistického modelu. Techniky vizualizácie sa používajú na zobrazenie a zjednodušenie analýzy dát vo forme grafov a diagramov, na ktorých je oveľa jednoduchšie odhaliť vzory v vzorke. Technika jednoduchých agregácií podľa kľúčových polí sa používa na optimalizáciu vyhľadávania a analýzy. Čím vyššej úrovne zrelosti dosiahne v organizácii proces TH, tým relevantnejšie sa stáva využívanie algoritmov strojového učenia. Tieto algoritmy sú tiež široko používané pri filtrovaní spamu, odhaľovaní škodlivého prenosu a detekcii podvodných aktivít. Pokročilejší typ algoritmov strojového učenia sú bayesovské metódy, ktoré umožňujú klasifikáciu, zmenšovanie rozmernosti vzorky a tematické modelovanie.
Model diamantu a stratégie TH
Sergio Kaltagirone, Andrew Pendergast a Christopher Betz vo svojej práci „“ ukázali hlavné kľúčové zložky každej zlej aktivity a základné vzťahy medzi nimi.
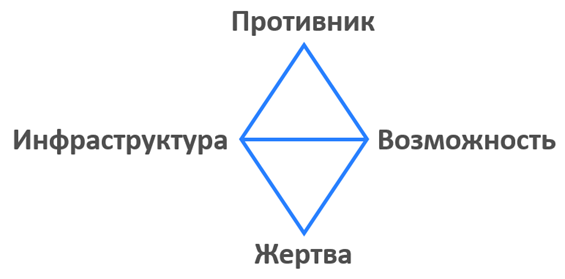 Model diamantu pre zlú aktivitu
V súlade s týmto modelom existujú 4 stratégie Threat Hunting, ktoré sa opierajú o príslušné kľúčové zložky.
1. Stratégia zameraná na obeť. Predpokladáme, že obeť má protivníkov, a tí budú dodávať "možnosti" cez elektronickú poštu. Hľadáme dáta nepriateľa v pošte. Hľadáme odkazy, prílohy atď. Hľadáme potvrdenie tejto hypotézy počas určitého obdobia (mesačne, dva týždne), ak sme nenašli, hypotéza sa neosvedčila.
2. Stratégia zameraná na infraštruktúru. Existuje niekoľko metód využívania tejto stratégie. V závislosti od prístupu a viditeľnosti sú niektoré z nich jednoduchšie ako iné. Napríklad monitorujeme servery doménových mien známe pre hosťovanie zlých domén. Alebo vykonávame proces sledovania všetkých nových registrácií doménových mien na základe známeho vzoru, ktorý používajú protivníci.
3. Stratégia zameraná na príležitosti. Okrem stratégie zameranej na obeť, ktorú používajú väčšina sieťových ochranných systémov, existuje stratégia zameraná na príležitosti. Je druhou najpopulárnejšou a sústredí sa na identifikáciu možností poskytnutých protivníkom, konkrétne „malvérom“ a možnosť využitia legitímnych nástrojov, ako sú psexec, powershell, certutil a ďalšie.
4. Stratégia zameraná na protivníka. Prístup zameraný na protivníka sa sústreďuje na samotného protivníka. Sem patrí využitie verejných informácií z otvorených zdrojov (OSINT), zbieranie údajov o protivníku, jeho technikách a metódach (TTP), analýza predchádzajúcich incidentov, údaje o hrozbách a podobne.
Zdroje informácií a hypotéz v TH
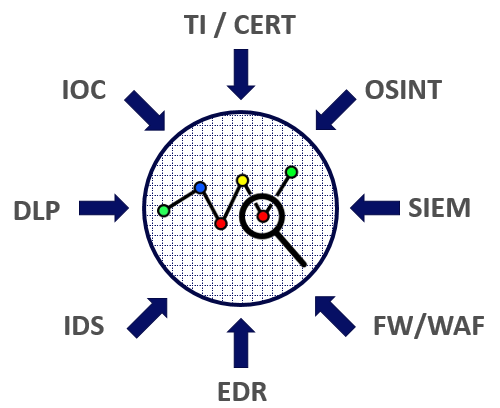 Niektoré zdroje informácií pre Threat Hunting
Zdroje informácií môžu byť veľmi mnohé. Ideálny analytik by mal umieť získavať informácie zo všetkého, čo je okolo neho. Typickými zdrojmi v prakticky akejkoľvek infraštruktúre budú údaje zo zabezpečovacích prostriedkov: DLP, SIEM, IDS/IPS, WAF/FW, EDR. Typickými zdrojmi informácií budú aj rôzne indikátory kompromitácie, služby Threat Intelligence, údaje CERT a OSINT. Ďalej je možné využiť informácie z dark webu (napríklad, ak náhle existuje objednávka na hacknutie e-mailovej schránky vedúceho organizácie, alebo ak je služobne aktívny kandidát na pracovnú pozíciu sieťového inžiniera), informácie získané od HR (recenzie na kandidáta z predchádzajúceho zamestnania), informácie od bezpečnostných služieb (napríklad, výsledky kontroly dodávateľa).
Ale predtým, než začneme používať všetky dostupné zdroje, je potrebné mať aspoň jednu hypotézu.
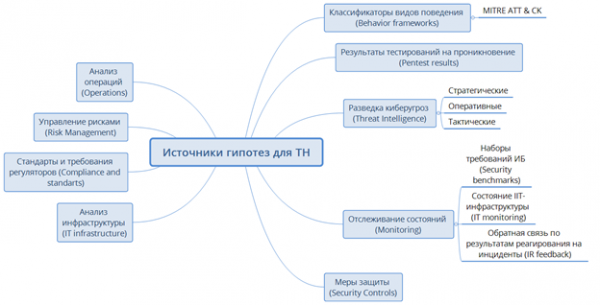
Na to, aby sme overili hypotézy, je potrebné ich najprv predložiť. A aby sme mohli predkladať veľa kvalitných hypotéz, je potrebné použiť systémový prístup. Podrobnejšie je proces generovania hypotéz popísaný v, ako základný pre proces predkladania hypotéz je veľmi vhodné vziať túto schému.
Hlavným zdrojom hypotéz bude matica ATT&CK (Adversarial Tactics, Techniques and Common Knowledge). V podstate ide o databázu znalostí a model na hodnotenie správania útočníkov, ktorí realizujú svoje aktivity v posledných fázach útoku, obvykle opísaného pomocou pojmu Kill Chain. Teda v etapách po prenikaní útočníka do vnútornej siete podniku alebo na mobilné zariadenie. Pôvodne databáza obsahovala opis 121 taktik a techník používaných pri útoku, pričom každá z nich je podrobne opísaná vo formáte Wiki. Rôznorodá analytika Threat Intelligence je dobrým zdrojom na generovanie hypotéz. Osobitne treba poznamenať výsledky analýzy infraštruktúry a testov na prenikanie – to sú najcennejšie údaje, ktoré nám môžu poskytnúť presné hypotézy, pretože sa opierajú o konkrétnu infraštruktúru s jej konkrétnymi nedostatkami.
Proces overovania hypotéz
Sergej Soldatov predstavil s podrobným opisom procesu, ilustruje proces overovania hypotéz TH v konkrétnom systéme. Uvediem hlavné etapy s krátkym popisom.
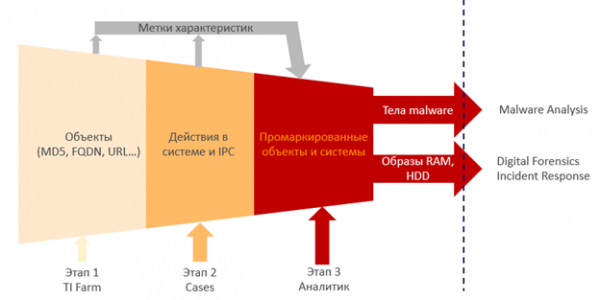
Etapa 1: TI Farm
V tejto etape je potrebné identifikovať objekty (analýzou spolu so všetkými údajmi o hrozbách) s priradením im značiek ich charakteristík. Ide o súbor, URL, MD5, proces, utilitu, udalosť. Pri ich prechode systémami Threat Intelligence je potrebné priradiť značky. To znamená, že táto stránka bola zaznamenaná v CNC v určitom roku, tento MD5 bol spojený s takou malwarom, tento MD5 sa sťahoval z webu, ktorý distribuoval malvér.
Etapa 2: Prípady
V druhej etape sledujeme interakcie medzi týmito objektmi a odhaľujeme súvislosti medzi všetkými týmito objektmi. Získavajú sa prehlásené systémy, ktoré robia niečo zlé.
Etapa 3: Analytik
V tretej etape sa záležitosť odovzdáva skúsenému analytikovi, ktorý má obrovské skúsenosti v analýze, on a vynáša verdikt. Rozoberá na úrovni bajtov, čo, odkiaľ, ako, prečo a čím sa tento kód vykonáva. Tento objekt bol škodlivý, tento počítač bol infikovaný. Odhaľuje spojenia medzi objektmi, kontroluje výsledky prechodu cez pieskovisko.
Výsledky práce analytika sú následne odovzdávané ďalej. Digital Forensics skúma obrazy, Malware Analysis skúma nájdené „tela“, a tím Incident Response môže vycestovať na miesto a niečo tam preskúmať. Výsledkom práce bude potvrdená hypotéza, zistený útok a spôsoby, ako mu čeliť.
Zhrnutie
Threat Hunting je relatívne mladá technológia, schopná efektívne čeliť prispôsobeným, novým a netradičným hrozbám, ktorá má veľké perspektívy vzhľadom na rast počtu takýchto hrozieb a zložitosti firemnej infraštruktúry. Na to sú potrebné tri zložky – dáta, nástroje a analytici. Prínos Threat Hunting sa neobmedzuje len na predchádzanie realizácii hrozieb. Netreba zabúdať, že pri hľadaní sa ponárame do vlastnej infraštruktúry a jej slabých miest z pohľadu analytika-špecialistu v oblasti bezpečnosti a môžeme tieto miesta dodatočne posilniť.
Prvé kroky, ktoré, podľa nášho názoru, treba urobiť, aby sme položili základy procesu TH vo vlastnej organizácii.
- Postarať sa o ochranu koncových bodov a sieťovej infraštruktúry. Postarať sa o viditeľnosť (NetFlow) a kontrolu (firewall, IDS, IPS, DLP) všetkých procesov vo vašej sieti. Poznať svoju sieť od hraničného routera až po posledný hostiteľ.
- Preskúmať.
- Vykonávať pravidelný pentest aspoň kľúčových vonkajších zdrojov, analyzovať jeho výsledky, vyzdvihnúť hlavné ciele útoku a uzavrieť ich zraniteľnosti.
- Implementovať systém Threat Intelligence s otvoreným zdrojovým kódom (napríklad MISP, Yeti) a vykonávať analýzu protokolov spoločne s ním.
- Zaviesť platformu pre reagovanie na incidenty (IRP): R-Vision IRP, The Hive, pieskovisko na analýzu podozrivých súborov (FortiSandbox, Cuckoo).
- Automatizovať rutinné procesy. Analýza protokolov, zakladanie incidentov, informovanie personálu – obrovské pole pre automatizáciu.
- Naučiť sa efektívne spolupracovať s inžiniermi, vývojármi, technickou podporou na spoločnej práci na incidentoch.
- Dokumentovať celý proces, kľúčové body, dosiahnuté výsledky, aby sa k nim neskôr mohlo vrátiť alebo to zdieľať s kolegami;
- Pamätajte na sociálnu stránku: buďte informovaní o tom, čo sa deje s vašimi zamestnancami, koho prijímate na prácu a komu dávate prístup k informačným zdrojom organizácie.
- Byť informovaný o trendoch v oblasti nových hrozieb a spôsoboch ochrany, zvyšovať svoju úroveň technickej gramotnosti (vrátane práce s IT službami a podsystemami), navštevovať konferencie a komunikovať s kolegami.
Rád prediskutujem organizáciu procesu TH v komentároch.
Alebo prídite k nám pracovať!
Zdroje a materiály na štúdium
Zdroj: habr.com
