

Spoiler from the report title "The use of strong authentication has increased due to new risks and regulatory requirements."
The research company "Javelin Strategy & Research" published the report "The State of Strong Authentication 2019" (). This report discusses: what percentage of American and European companies use passwords (and why few currently use passwords); why the percentage of two-factor authentication based on cryptographic tokens is rapidly increasing; and why one-time codes sent via SMS are unsafe.
Everyone interested in the topic of the present, past, and future of authentication in enterprise and consumer applications — welcome.
Od prekladateľa
Unfortunately, the language in which this report is written is quite "dry" and formal. The five-fold use of the word "authentication" in one short sentence is not due to the translator's clumsy hands (or brains), but rather a quirk of the authors. In translating, given the two options — to provide readers with a version closer to the original or a more engaging text, I sometimes chose the first, and sometimes the second. But bear with me, dear readers, the content of the report is worth it.
Some insignificant and unnecessary pieces for the narrative have been omitted; otherwise, most would not have managed to get through the entire text. Those wishing to read the report "uncensored" can do so in the original language by following the link.
Unfortunately, the authors are not always careful with terminology. For example, one-time passwords (One Time Password – OTP) are sometimes referred to as "passwords" and sometimes as "codes." The situation with authentication methods is even worse. An unprepared reader may not readily guess that "authentication using cryptographic keys" and "strong authentication" refer to the same thing. I have tried to unify the terminology as much as possible, and there is also a section in the report that describes them.
Nevertheless, the report is highly recommended for reading, as it contains unique research findings and correct conclusions.
Všetky čísla a fakty sú uvedené bez najmenších zmien, a ak s nimi nesúhlasíte, je lepšie sa hádať nie s prekladateľom, ale s autormi správy. Moje komentáre (ktoré sú zarovnané ako citáty a v texte označené kurzívou) sú môjmi hodnoteniami a o každom z nich budem rád diskutovať (ako aj o kvalite prekladu).
Prehľad
V súčasnosti sú pre podniky digitálne komunikačné kanály s klientami dôležitejšie ako kedykoľvek predtým. Rovnako aj interná komunikácia medzi zamestnancami je viac orientovaná na digitálne prostredie ako kedykoľvek predtým. A to, ako bezpečné budú tieto interakcie, závisí od zvoleného spôsobu autentifikácie používateľov. Útočníci využívajú slabú autentifikáciu na masívne hackovanie používateľských účtov. V reakcii na to regulátori sprísňujú štandardy, aby donútili podniky lepšie chrániť účty a údaje používateľov.
Hrozby spojené s autentifikáciou sa neobmedzujú len na spotrebiteľské aplikácie, útočníci môžu získať prístup aj k aplikáciám fungujúcim v rámci podniku. Takáto operácia im umožňuje predstierať, že sú firemnými používateľmi. Útočníci, ktorí používajú prístupové body so slabou autentifikáciou, môžu ukradnúť údaje a vykonávať iné podvodné aktivity. Našťastie existujú opatrenia na boj proti tomu. Prísna autentifikácia pomôže výrazne znížiť riziko útoku útočníka, ako na spotrebiteľské aplikácie, tak na podnikové systémy.
Táto štúdia sa zaoberá: ako podniky zavádzajú autentifikáciu na ochranu používateľských aplikácií a podnikových systémov; faktory, ktoré zohľadňujú pri výbere autentifikačného riešenia; úlohu, ktorú prísna autentifikácia zohráva v ich organizáciách; výhodami, ktoré tieto organizácie získavajú.
Zhrnutie
Hlavné zistenia
Od roku 2017 sa výrazne zvýšil percentuálny podiel využívania prísnej autentifikácie. S rastúcim počtom zraniteľností týkajúcich sa tradičných autentifikačných riešení organizácie posilňujú svoje autentifikačné schopnosti pomocou prísnej autentifikácie. Počet organizácií využívajúcich viacfaktorovú autentifikáciu s použitím kryptografie (MFA) sa od roku 2017 strojnásobil pre spotrebiteľske a zvýšil sa o takmer 50 % pre podnikové aplikácie. Najrýchlejší rast je zaznamenaný v mobilnej autentifikácii v dôsledku rastúcej dostupnosti biometrickej autentifikácie.
Tu vidíme ilustráciu príslovia „kým hrom neudrie, chlap sa neprežehná“. Keď odborníci varovali pred nespolehlivosťou hesiel, nikto sa neponáhľal zavádzať dvojfaktorovú autentifikáciu. Hneď ako hackeri začali kradnúť heslá, ľudia začali zavádzať dvojfaktorovú autentifikáciu.
Pravdaže, fyzické osoby oveľa aktívnejšie zavádzajú 2FA. Po prvé, tak je pre nich jednoduchšie upokojiť svoje obavy, spoliehajúc sa na biometriu pre autentifikáciu na smartfónoch, ktorá je v skutočnosti dosť nespolehlivá. Organizácie však musia investovať do zakúpenia tokenov a vykonať (v skutočnosti veľmi jednoduché) práce na ich zavedení. A po druhé, o únikoch hesiel zo služieb ako Facebook a Dropbox nenapísal lenivý, no príbehy o tom, ako sa heslá kradli (a čo sa stalo ďalej) organizační IT riaditelia za žiadnych okolností nezverejnia.
Tí, ktorí nevyužívajú prísnu autentifikáciu, podceňujú riziko pre svoje podnikanie a klientov. Niektoré organizácie, ktoré v súčasnosti nevyužívajú prísnu autentifikáciu, majú tendenciu považovať užívateľské mená a heslá za jeden z najefektívnejších a najjednoduchších spôsobov autentifikácie používateľov. Iní nevidia hodnotu digitálnych aktív, ktoré vlastní. Je potrebné zohľadniť, že kyberzločincov zaujímajú všetky spotrebiteľské a obchodné informácie. Dve tretiny spoločností, ktoré na autentifikáciu svojich zamestnancov používajú len heslá, to robia, pretože považujú heslá za dostatočne dobré pre typ informácií, ktoré chránia.
Napriek tomu sú heslá na ceste „do hrobu“. Za uplynulý rok sa závislosť na heslách výrazne znížila, a to ako pre spotrebiteľské, tak aj pre korporátne aplikácie (z 44% na 31%, a od 56% na 47% v danom poradí), keďže organizácie rozširujú uplatňovanie tradičnej MFA a prísnej autentifikácie.
Ak však zhodnotíme situáciu ako celok, zraniteľné metódy autentifikácie naďalej prevažujú. Pre používateľskú autentifikáciu približne štvrtina organizácií využíva SMS OTP (jednorazový kód) spolu s tajnými otázkami. Výsledkom je, že na ochranu pred zraniteľnosťou je potrebné zavádzať ďalšie ochranné prostriedky, čo zvyšuje náklady. Používanie oveľa spoľahlivejších metód autentifikácie, ako sú hardvérové kryptografické kľúče, sa využíva oveľa menej, približne v 5% organizácií.
Rozvíjajúce sa regulačné prostredie sľubuje urýchlenie zavedenia prísnej autentifikácie pre spotrebiteľské aplikácie. S príchodom PSD2, ako aj nových pravidiel na ochranu údajov v EÚ a v niektorých štátoch USA, ako je Kalifornia, spoločnosti cítia, že je to čoraz vážnejšie. Takmer 70% spoločností súhlasí s tým, že čelí silnému regulačnému tlaku, aby zabezpečili prísnu autentifikáciu pre svojich zákazníkov. Viac ako polovica podnikov považuje svoje metódy autentifikácie za nedostatočné na splnenie regulačných štandardov v budúcnosti.
Rozdiel v prístupoch ruských a americko-európskych zákonodarcov k ochrane osobných údajov používateľov programov a služieb je veľmi viditeľný. Ruskí hovoria: drahí majitelia služieb, robte si, čo chcete a ako chcete, ale ak váš administrátor unikne databázu, potrestáme vás. V zahraničí hovoria: musíte zaviesť komplex opatrení, ktorý neumožní unikne databázu. Práve preto sa tam intenzívne zavádzajú požiadavky na prítomnosť prísnej dvojfaktorovej autentifikácie.
Pravda, nie je ani isté, že naša legislatívna mašinéria sa v jeden krásny deň nepreberie a nevyužije západné skúsenosti. Vtedy sa ukáže, že všetci musia zaviesť 2FA, zodpovedajúcu ruským kryptografickým štandardom, a to naliehavo.
Vytvorenie spoľahlivého základu autentifikácie umožňuje firmám presunúť dôraz z uspokojenia regulačných požiadaviek na uspokojenie potrieb zákazníkov. Pre tých organizácií, ktoré stále používajú jednoduché heslá alebo získavajú kódy cez SMS, bude najdôležitejším faktorom pri výbere metódy autentifikácie dodržiavanie regulačných požiadaviek. Naopak, spoločnosti, ktoré už implementovali prísnu autentifikáciu, sa môžu zamerať na výber tých metód autentifikácie, ktoré zvyšujú zákaznícku lojalitu.
Pri výbere metódy firemnej autentifikácie v rámci podniku už nie sú regulátorské požiadavky významným faktorom. V tomto prípade je omnoho dôležitejšia jednoduchosť integrácie (32%) a cena (26%).
V ére phishingu môžu útočníci využívať firemnú elektronickú poštu na podvody, aby podvodne získali prístup k údajom, účtom (s príslušnými prístupovými právami) a dokonca aby presvedčili zamestnancov, aby vykonali prevod peňazí na jeho účet. Preto by mali byť účty firemnej pošty a portálov obzvlášť dobre chránené.
Google posilnil svoju ochranu zavedením prísnej autentifikácie. Pred viac ako dvoma rokmi Google publikoval správu o implementácii dvojfaktorovej autentifikácie založenej na kryptografických bezpečnostných kľúčoch podľa štandardu FIDO U2F, pričom oznámil ohromujúce výsledky. Podľa údajov spoločnosti nebolo proti viac ako 85 000 zamestnancom vykonaných žiadnych phishingových útokov.
Odporúčania
Implementujte prísnu autentifikáciu pre mobilné a online aplikácie. Viacfaktorová autentifikácia založená na kryptografických kľúčoch oveľa spoľahlivejšie chráni pred hackingom ako tradičné metódy MFA. Navyše, využívanie kryptografických kľúčov je oveľa pohodlnejšie, pretože nie je potrebné používať a prenášať dodatočné informácie — heslá, jednorazové heslá alebo biometrické údaje z používateľského zariadenia na server autentifikácie. Okrem toho, štandardizácia autentifikačných protokolov umožňuje oveľa jednoduchšie implementovať nové metódy autentifikácie, ako sa objavujú, čím sa znižujú náklady na využívanie a chránia pred zložitejšími podvodnými schémami.
Pripravte sa na zánik jednorazových hesiel (OTP). Zraniteľnosti spojené s OTP sa stávajú čoraz evidentnejšími, keď kybernetickí zločinci používajú sociálne inžinierstvo, klonovanie smartfónov a malware na kompromitáciu týchto autentifikačných prostriedkov. A aj keď má OTP v určitých prípadoch určité výhody, platí to len z pohľadu univerzálnej dostupnosti pre všetkých užívateľov, nie však z pohľadu bezpečnosti.
Nie je možné prehliadnuť, že získavanie kódov prostredníctvom SMS alebo Push notifikácií, ako aj generovanie kódov pomocou aplikácií pre smartfóny – to je presne používanie týchto jednorazových hesiel (OTP), na ktorých zánik nás nabádajú pripraviť sa. Z technického hľadiska je to veľmi rozumné riešenie, pretože zriedkavo sa nájde podvodník, ktorý by sa nepokúsil získať jednorazové heslo od dôverčivého užívateľa. Avšak myslím si, že výrobcovia takýchto systémov sa budú do posledného momentu držať umierajúcej technológie.
Používajte prísnu autentifikáciu ako marketingový nástroj na zvýšenie dôvery zákazníkov. Prísna autentifikácia môže nielen zlepšiť skutočnú bezpečnosť vášho podnikania. Informovanie zákazníkov o tom, že vaše podnikanie používa prísnu autentifikáciu, môže posilniť verejné vnímanie bezpečnosti tohto podniku — dôležitý faktor, keď existuje značný dopyt zákazníkov po spoľahlivých metódach autentifikácie.
Dôkladne inventarizujte a posúďte dôležitosť podnikových údajov a chráňte ich v súlade s ich dôležitosťou. Aj údaje s nízkou úrovňou rizika, ako sú kontaktné informácie zákazníkov (to naozaj, v správe je napísané "low-risk", je veľmi zvláštne, že podceňujú dôležitosť týchto informácií), môžu podvodníkom poskytnúť značnú hodnotu a spôsobiť problémy pre spoločnosť.
Používajte prísnu autentifikáciu vo firme. Rôzne systémy sú pre zločincov obzvlášť atraktívnymi cieľmi. Medzi ne patrí taká interná a na internet pripojená systémy ako, účtovný program alebo úložisko podnikových údajov. Prísna autentifikácia zabraňuje útočníkom získať neoprávnený prístup a tiež umožňuje presne určiť, ktorý zamestnanec vykonal nezákonnú činnosť.
Čo je prísna autentifikácia?
Pri prísnej autentifikácii sa na overenie prihlasovacích údajov používajú viaceré metódy alebo faktory:
- Faktor znalosti: spoločné tajomstvo medzi používateľom a subjektom overovania používateľa (napríklad heslá, odpovede na tajné otázky atď.)
- Faktor vlastníctva: zariadenie, ktoré vlastní iba používateľ (napríklad mobilné zariadenie, kryptografický kľúč atď.)
- Faktor neoddeliteľnosti: fyzické (často biometrické) charakteristiky používateľa (napríklad odtlačok prsta, dúhovka oka, hlas, správanie atď.)
Potrebnosť prelomiť niekoľko faktorov výrazne zvyšuje pravdepodobnosť neúspechu pre útočníkov, pretože obchádzanie alebo podvod s rôznymi faktormi si vyžaduje použitie viacerých typov hackingových taktík, pre každý faktor osobitne.
Napríklad pri 2FA "heslo + smartfón" môže útočník vykonať autentifikáciu prostredníctvom odpočúvania hesla používateľa a vytvorením presnej programovej kópie jeho smartfónu. A to je omnoho zložitejšie ako len ukradnúť heslo.
Ale ak sa na 2FA používa heslo a kryptografický token, možnosť copy-paste tu nefunguje – skopírovať token nie je možné. Podvodník bude musieť nenápadne ukradnúť token od používateľa. Ak však používateľ včas spozoruje zmiznutie a upozorní administrátora, token bude zablokovaný a úsilie podvodníka bude márne. Preto je pre faktor vlastníctva potrebné použiť špecializované zabezpečené zariadenia (tokeny) a nie zariadenia všeobecného určenia (smartfóny).
Použitie všetkých troch faktorov spraví takúto metódu autentifikácie dosť drahou pri zavádzaní a dosť nepríjemnou pri používaní. Preto sa zvyčajne používajú dva faktory z troch.
Podrobnejšie princípy dvoch faktorov autentifikácie sú popísané , v bloku „Ako funguje dvojfaktorová autentifikácia“.
Je dôležité poznamenať, že aspoň jeden z faktorov autentifikácie, ktorý sa používa pri prísnej autentifikácii, musí používať kryptografiu na báze verejného kľúča.
Prísna autentifikácia poskytuje oveľa väčšiu ochranu ako jednofaktorová autentifikácia založená na klasických heslách a tradičná MFA. Heslá môžu byť odpočúvané alebo zachytené pomocou keyloggerov, phishingových stránok alebo útokov založených na sociálnom inžinierstve (keď je obetovaná obeť podvedená a sama oznámi svoje heslo). A zároveň majiteľ hesla nič nebude vedieť o skutočnosti krádeže. Tradičná MFA (zahŕňajúca OTP kódy, viazanie na smartfón alebo SIM kartu) môže byť tiež dosť ľahko prelomená, pretože nie je založená na kryptografii verejných kľúčov (inak povedané, existuje množstvo prípadov, keď podvodníci presvedčili používateľov, aby im oznámili jednorazové heslo pomocou techník sociálneho inžinierstva).
Našťastie, od minulého roku naberá používanie prísnej autentifikácie a tradičnej MFA na sile ako v spotrebiteľských, tak aj v korporátnych aplikáciách. Používanie prísnej autentifikácie v spotrebiteľských aplikáciách vzrástlo obzvlášť rýchlo. Kým v roku 2017 ju používalo len 5% spoločností, v roku 2018 už trikrát viac – 16%. Toto sa dá vysvetliť zvýšenou dostupnosťou tokenov podporujúcich algoritmy kryptografie verejného kľúča (Public Key Cryptography — PKC). Okrem toho malo zosilnenie tlaku európskych regulátorov po prijatí nových pravidiel ochrany údajov, ako sú PSD2 a GDPR, silný efekt aj za hranicami Európy (vrátane Ruska).
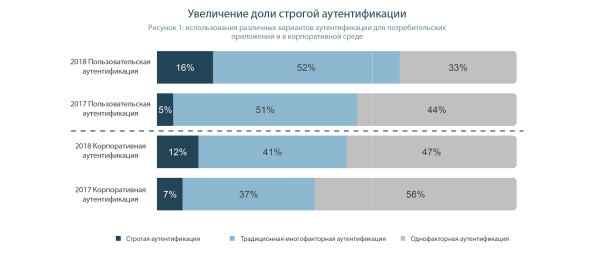
Pozrime sa na tieto čísla podrobnejšie. Ako vidíme, percento jednotlivcov využívajúcich viacfaktorovú autentifikáciu za rok vzrástlo na pôsobivých 11%. A stalo sa to zjavne na úkor milovníkov hesiel, pretože čísla tých, ktorí veria v bezpečnosť Push notifikácií, SMS a biometrie, sa nezmenili.
Situácia s dvojfaktorovou autentifikáciou v oblasti podnikania nie je taká dobrá. Po prvé, podľa správy prešlo len 5% zamestnancov z heslovej autentifikácie na tokeny. Po druhé, o 4% vzrástol počet tých, ktorí v korporátnom prostredí používajú alternatívne možnosti MFA.
Pokúsim sa zahrať analytika a poskytnem svoje vysvetlenie. V centre digitálneho sveta individuálnych používateľov stojí smartfón. Preto nie je prekvapením, že väčšina z nich využíva možnosti, ktoré svojím zariadením poskytujú – biometrickú autentifikáciu, SMS a Push notifikácie, ako aj jednorazové heslá generované aplikáciami priamo na smartfóne. O bezpečnosti a spoľahlivosti pri používaní im známych nástrojov si ľudia zvyčajne neuvedomujú.
Práve z tohto dôvodu zostáva percento používateľov primitívnych ‘tradičných’ autentifikačných faktorov nezmenené. Naopak, tí, ktorí predtým používali heslá, chápajú, aké veľké riziko podstupujú, a pri výbere nového autentifikačného faktora zastavujú svoj výber na najnovšej a najbezpečnejšej možnosti – kryptografickom tokene.
Pokiaľ ide o korporátny trh, je dôležité pochopiť, do akej sústavy sa uskutočňuje autentifikácia. Ak sa realizuje prihlásenie do domény Windows, používajú sa kryptografické tokeny. Možnosti ich použitia pre 2FA sú už zakomponované aj do Windows a do Linuxu, a alternatívne možnosti sa implementujú dlhodobo a zložito. Tu máte aj migráciu 5% z hesiel na tokeny.
A realizácia 2FA v korporátnej informačnej sústave veľmi závisí od kvalifikácie vývojárov. Pre vývojárov je oveľa jednoduchšie použiť hotové moduly na generovanie jednorazových hesiel, než sa zaoberať prácou kryptografických algoritmov. A výsledkom je, že aj nesmierne kritické aplikácie z hľadiska bezpečnosti, ako sú systémy Single Sign-On alebo Privileged Access Management, používajú OTP ako druhý faktor.
Množstvo zraniteľností v tradičných metódach autentifikácie
Napriek tomu, že mnohé organizácie zostávajú závislé na zastaraných jednofaktorových systémoch, zraniteľnosti tradičnej multifaktorovej autentifikácie sa stávajú čoraz evidentnejšími. Jednorazové heslá zvyčajne s dĺžkou od šiestich do ôsmich znakov, zasielané prostredníctvom SMS, zostávajú najrošírenejšou formou autentifikácie (samozrejme okrem faktora znalosti hesla). A ak sa v populárnych médiách spomínajú slová ‘dvojfaktorová autentifikácia’ alebo ‘dvojaké overenie’, tak takmer vždy sa týkajú autentifikácie pomocou jednorazových SMS hesiel.
Autor sa tu trošku mýli. Posielanie jednorazových hesiel prostredníctvom SMS nikdy nebolo dvojfaktorovou autentifikáciou. To je čisto druhý krok dvojstupňovej autentifikácie, kde prvým krokom je zadanie prihlasovacieho mena a hesla.
V roku 2016 Národný inštitút štandardov a technológií (NIST) aktualizoval svoje pravidlá autentifikácie tak, aby vylúčil používanie jednorazových hesiel zasielaných cez SMS. Tieto pravidlá však boli výrazne zmiernené po protestoch v odvetví.
Tak sledujme príbeh. Americký regulátor legitímne uznáva, že zastaraná technológia nie je schopná zabezpečiť bezpečnosť používateľov a zavádza nové štandardy. Štandardy, ktoré majú chrániť používateľov online a mobilných aplikácií (vrátane bankových). Odvetvie zvažuje, koľko peňazí bude musieť investovať do nákupu naozaj spoľahlivých kryptografických tokenov, do prestavby aplikácií, do nasadenia infraštruktúry verejných kľúčov, a obracia sa proti týmto zmenám. Na jednej strane boli používatelia presviedčaní o spoľahlivosti jednorazových hesiel, a na druhej strane prebiehali útoky na NIST. V dôsledku toho bol štandard zmiernený a počet hacknutí, krádeží hesiel (a peňazí z bankových aplikácií) prudko vzrástol. Napriek tomu odvetvie nemalo povinnosť sa prepáčiť.
Odvtedy sa slabiny spojené s SMS OTP stali viac zrejmými. Podvodníci používajú rôzne spôsoby, ako skompromitovať SMS správy:
- Duplikovanie SIM karty. Útočníci vytvárajú kópiu SIM (s pomocou zamestnancov mobilného operátora alebo samostatne, pomocou špeciálneho softvéru a hardvéru). V jednom obzvlášť známych prípadoch sa hackerom podarilo skompromitovať účet AT&T investora kryptomien Michaela Terpina a ukradnúť takmer 24 miliónov dolárov v kryptomenách. V dôsledku toho Terpin vyhlásil, že AT&T bol vinný kvôli slabým overovacím opatreniam, ktoré viedli k duplikácii SIM karty.
Úžasná logika. To znamená, že za všetko môže len AT&T? Nie, chyba mobilného operátora spočíva v tom, že predajcovia v obchode s mobilnými telefónmi vyprodukovali duplikát SIM karty, to je nepopierateľné. A čo systém autentifikácie kryptoburzy? Prečo nepoužili spoľahlivé kryptografické tokeny? Boli na to peniaze škodné? A sám Michael nie je vinný? Prečo nenaliehal na zmenu mechanizmu autentifikácie alebo nepoužíval len tie burzy, ktoré implementujú dvojfaktorovú autentifikáciu založenú na kryptografických tokenoch?
Implementácia naozaj spoľahlivých metód autentifikácie sa oneskorením presne kvôli tomu, že pred hackom užívatelia prejavujú pozoruhodnú ľahkomyseľnosť a po ňom obviňujú zo svojich nešťastí hocikoho a čokoľvek, okrem starých a „deravých“ technológií autentifikácie.
- Malvérové programy (malware). Jednou z najskorších funkcií mobilných malvérov bolo zachytávanie a posielanie textových správ útočníkom. Taktiež, útoky ‚človek v prehliadači‘ (man-in-the-browser) a ‚človek medzi‘ (man-in-the-middle) môžu zachytávať jednorazové heslá, keď sú zadané na infikovaných prenosných alebo stolových zariadeniach.
Keď aplikácia Sberbank vo vašom smartfóne bliká zelenou ikonou na paneli s stavom – hľadá aj ‚zlovredy‘ vo vašom telefóne. Cieľom tejto akcie je premeniť nedôveryhodné prostredie vykonávania bežného smartfónu na aspoň čiastočne dôveryhodné.
Mimochodom, smartfón, ako úplne nedôveryhodné zariadenie, na ktorom môže byť vykonané čokoľvek – to je ďalší dôvod pre použitie autentifikácie iba hardvérové tokeny, ktoré sú zabezpečené a bez vírusov a trojanov. - Sociálna inžinieria. Keď podvodníci vedia, že obete majú zapnuté jednorazové heslá cez SMS, môžu priamo kontaktovať obeť a predstierať, že sú dôveryhodnou organizáciou, ako je jej banka alebo úverová únia, aby oklamali obeť a prinútili ju poskytnúť práve prijatý kód.
S týmto typom podvodu som sa osobne stretol niekoľkokrát, napríklad pri pokuse niečo predať na populárnom online trhu. Sám som si dosť zašibal s podvodníkom, ktorý sa ma snažil oklamať. Ale žiaľ, pravidelne čítam v správach, ako ďalšia obeť podvodníkov "nespremýšľala", uviedla kód potvrdenia a prišla o veľkú sumu. A to všetko preto, že banka sa jednoducho nechce zaoberať implementáciou kryptografických tokenov do svojich aplikácií. Veď ak sa niečo stane, klienti sú "sami vinní".
Hoci alternatívne metódy doručovania jednorazových hesiel môžu zmierniť niektoré zraniteľnosti tejto autentifikačnej metódy, iné zraniteľnosti zostávajú v platnosti. Autonómne aplikácie na generovanie kódu sú najlepšou ochranou proti zachyteniu, pretože aj škodlivé programy takmer nemôžu priamo interagovať s generátorom kódu (naozaj? autor správy zabudol na vzdialené riadenie?), ale OTP môžu stále byť zachytené pri zadávaní do prehliadača (napríklad pomocou keyloggera), cez hacknutú mobilnú aplikáciu; a tiež môžu byť získané priamo od používateľa pomocou sociálneho inžinierstva.
Používanie viacerých nástrojov na hodnotenie rizika, ako je rozpoznávanie zariadení (identifikácia pokusov o vykonanie operácií z neoprávnených zariadení), geolokácia (používateľ, ktorý sa práve nachádzal v Moskve, sa pokúša vykonať operáciu z Novosibirska), a behaviorálna analytika, je veľmi dôležité na eliminovanie zraniteľností, ale žiadne z riešení nie je všeliek. Pre každú situáciu a typ údajov je potrebné dôkladne vyhodnotiť riziká a zvoliť, ktorá technológia autentifikácie by mala byť použitá.
Žiadne riešenie autentifikácie nie je všeliek.
Obrázok 2. Tabuľka možností autentifikácie
| Autentifikácia | Faktor | Popis | Kľúčové zraniteľnosti |
| Heslo alebo PIN | Vedomosť | Pevná hodnota, ktorá môže obsahovať písmená, čísla a niekoľko ďalších znakov | Môže byť zachytené, odpravené, ukradnuté, uhádnuté alebo hacknuté |
| Autentifikácia založená na vedomostiach | Vedomosť | Otázky, na ktoré môže vedieť odpovede len oprávnený používateľ | Môžu byť zachytené, uhádnuté, získané pomocou metód sociálneho inžinierstva |
| Hardvérové OTP () | Majiteľstvo | Špecializované zariadenie, ktoré generuje jednorazové heslá | Kód môže byť zachytený a opakovaný, alebo zariadenie môže byť ukradnuté |
| Softvérové OTP | Majiteľstvo | Aplikácia (mobilná, prístupná cez prehliadač, alebo posielajúca kódy e-mailom), ktorá generuje jednorazové heslá | Kód môže byť zachytený a opakovaný, alebo zariadenie môže byť ukradnuté |
| SMS OTP | Majiteľstvo | Jednorazové heslo doručované prostredníctvom textovej správy SMS | Kód môže byť zachytený a opakovaný, alebo smartfón či SIM karta môžu byť ukradnuté, alebo SIM karta môže byť duplikovaná |
| Smart karty () | Majiteľstvo | Karta, ktorá obsahuje kryptografický čip a zabezpečenú pamäť s kľúčmi, používajúca na autentifikáciu infraštruktúru verejných kľúčov | Môže byť fyzicky ukradnuté (ale útočník nemôže zariadenie využiť bez znalosti PIN kódu; po niekoľkých nesprávnych pokusoch o zadanie bude zariadenie zablokované) |
| Bezpečnostné kľúče — tokeny (, ) | Majiteľstvo | Zariadenie s rozhraním USB, ktoré obsahuje kryptografický čip a zabezpečenú pamäť s kľúčmi, používajúca na autentifikáciu infraštruktúru verejných kľúčov | Môže byť fyzicky ukradnuté (ale útočník nemôže zariadenie využiť bez znalosti PIN kódu; po niekoľkých nesprávnych pokusoch o zadanie bude zariadenie zablokované) |
| Pripútanie k zariadeniu | Majiteľstvo | Proces, ktorý vytvára profil, často s použitím JavaScriptu, alebo pomocou markerov, ako sú cookies a Flash Shared Objects, aby sa zabezpečilo, že sa používa konkrétne zariadenie | Markery môžu byť ukradnuté (skopírované), tiež môžu byť charakteristiky legitímneho zariadenia imitované útočníkom na svojom zariadení |
| Správanie | Neodmysliteľnosť | Analyzuje sa, ako používateľ interaguje so zariadením alebo programom | Správanie môže byť imitované |
| Odpisy prstov | Neodmysliteľnosť | Uložené odtlačky prstov sa porovnávajú so snímanými optickým alebo elektronickým spôsobom | Obrázok môže byť ukradnutý a použitý na autentifikáciu |
| Skenovanie očí | Neodmysliteľnosť | Porovnávajú sa charakteristiky oka, ako vzor dúhovky zornice, s novými skenmi získanými optickým spôsobom | Obrázok môže byť ukradnutý a použitý na autentifikáciu |
| Rozpoznávanie tváre | Neodmysliteľnosť | Porovnávajú sa charakteristiky tváre s novými skenmi získanými optickým spôsobom | Obrázok môže byť ukradnutý a použitý na autentifikáciu |
| Rozpoznávanie hlasu | Neodmysliteľnosť | Porovnávajú sa charakteristiky zaznamenanej vzorky hlasu s novými vzorkami. | Záznam môže byť ukradnutý a použitý na autentifikáciu, alebo emulovaný. |
V druhej časti publikácie nás čaká to najzaujímavejšie — čísla a fakty, na ktorých sú založené závery a odporúčania uvedené v prvej časti. Samostatne sa bude zaoberať autentifikáciou v používateľských aplikáciách a v podnikových systémoch.
Tešíme sa na vás!
Zdroj: habr.com
