

Vitajte na 9. lekcii! Po krátkej prestávke počas májových sviatkov pokračujeme našimi publikáciami. Dnes sa budeme zaoberať nemenej zaujímavou témou, a to — Kontrola aplikácií a Filter URL. To, pre čo sa niekedy Check Point aj kupuje. Potrebujete zablokovať Telegram, TeamViewer alebo Tor? Na to slúži Kontrola aplikácií. Okrem toho sa dotkneme ďalšieho zaujímavého blade — Content Awareness, a tiež preberieme význam HTTPS inšpekcie. Ale po poriadku!
Ako si pamätáte, v 7. lekcii sme začali diskutovať o politike Prístupovej kontroly, avšak doteraz sme sa zaoberali len blade Firewall a trochu sme si pohrali s NAT-om. Teraz pridáme ďalšie tri blade — Kontrola aplikácií, Filter URL a Content Awareness.
Kontrola aplikácií a URL filtrovanie
Prečo sa zaoberám Kontrolou aplikácií a URL filtrovaním v jednej lekcii? Nie je to bez dôvodu. V skutočnosti je už dosť ťažké jasne rozlíšiť, kde je aplikácia a kde je len webová stránka. Napríklad facebook. Čo je to? Webová stránka? Áno. Ale obsahuje množstvo mikro aplikácií. Hry, videá, správy, widgety atď. A všetkým týmto by sa malo ideálne spravovať. Preto sa vždy aktivuje Kontrola aplikácií a URL filtrovanie spolu.
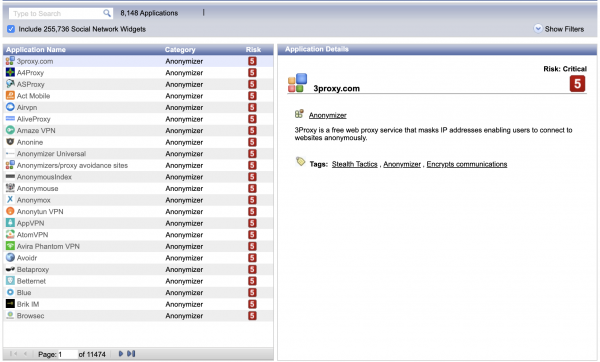
Teraz, čo sa týka databázy aplikácií a stránok. Môžete si ich pozrieť v SmartConsole cez Object Explorer. Tam je špeciálny filter Applications/Categories. Okrem toho existuje špeciálny zdroj — . Tam vždy môžete skontrolovať, či je v databáze Check Point to alebo ono aplikácia (alebo zdroj).
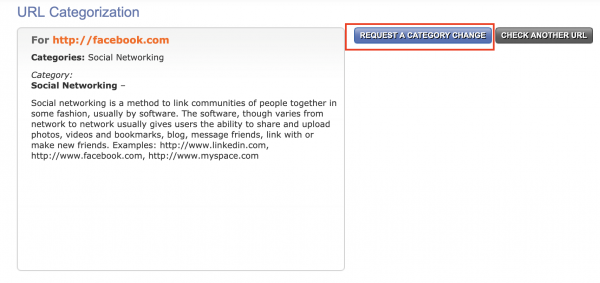
Existuje tiež služba , kde si vždy môžete skontrolovať, do ktorej „checkpoinskovej“ kategórie patrí daný zdroj. Môžete dokonca požiadať o zmenu kategórie, ak máte pocit, že je definovaná nesprávne.
V ostatnom sú tieto blade celkom jasné. Vytvoríte prístupový zoznam, uvediete zdroj/aplikáciu, ktorú treba zablokovať alebo naopak povoliť. A to je všetko. O chvíľu to uvidíme v praxi.
Content Awareness
Nemám zmysel znova opakovať tému v rámci nášho kurzu. Veľmi podrobne som popísal a ukázal tento blade v predchádzajúcom kurze — .
HTTPS inšpekcia
Rovnako to platí pre HTTPS inšpekcie. Celkom dobre som opísal teoretickú aj praktickú časť tohto mechanizmu tu — . Avšak HTTPS inšpekcia je dôležitá nielen pre bezpečnosť, ale aj pre presnosť určovania aplikácií a stránok. O tom sa hovorí vo videolekcii nižšie.
Video lekcia
V tejto lekcii podrobne vysvetlím novú konceptuálnu vrstvu, vytvorím jednoduchú politiku blokovania Facebooku, zakážem sťahovanie spustiteľných súborov (pomocou Content Awareness) a ukážem, ako zapnúť HTTPS inspekciu.
Sledujte nás naďalej a pridajte sa k našej 🙂
Zdroj: habr.com
