

Skôr než prejdeme k opisu systému, ktorý je zodpovedný za filtrovanie prístupu operátormi sietí, zdôraznime, že teraz sa Roskomnadzor začne zaoberať aj kontrolou činnosti vyhľadávacích systémov.
Na začiatku roka bola schválená smernica o kontrole a zoznam opatrení na zabezpečenie dodržiavania požiadaviek operátorov vyhľadávacích systémov na zastavenie zverejňovania informácií o internetových zdrojoch, na ktoré je prístup obmedzený na území Ruskej federácie.
Roskomnadzoru z 7. novembra 2017 č. 229 bol zaregistrovaný v Ministerstve spravodlivosti Ruska.
Príkaz bol prijatý v rámci realizácie ustanovení článku 15.8 federálneho zákona zo 27.07.2006 č. 149-FZ "O informáciách, informačných technológiách a ochrane informácií", ktorý určuje povinnosti pre vlastníkov VPN služieb, "anonymizátorov" a operátorov vyhľadávacích systémov na obmedzenie prístupu k informáciám, ktorých šírenie je v Rusku zakázané.
Kontrolné opatrenia sa vykonávajú na mieste sídla kontrolného orgánu bez spolupráce s operátormi vyhľadávacích systémov.
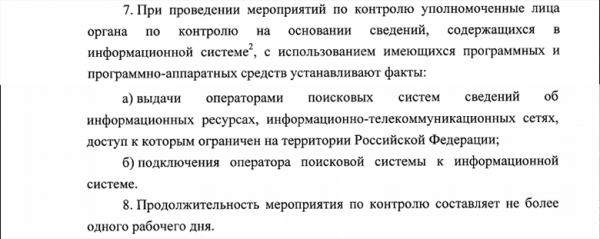
Informačný systém je chápaný ako FGIS informačných zdrojov informačno-telekomunikačných sietí, na ktoré je prístup obmedzený.
Na základe výsledkov podujatia sa vyhotovuje protokol, ktorý obsahuje najmä informácie o softvéri používanom na zisťovanie týchto faktov, ako aj údaje potvrdzujúce, že konkrétna stránka (stránky) webu bola v čase kontroly v informačnom systéme viac ako 24 hodín.
Protokol sa posiela operátorovi vyhľadávacích systémov prostredníctvom informačného systému. V prípade nesúhlasu s protokolom má operátor právo v priebehu troch pracovných dní predložiť svoje námietky Roskomnadzoru, ktorý tiež preskúma námietky počas troch pracovných dní. Na základe posúdenia námietok operátora prijme vedúci kontrolného orgánu alebo jeho zástupca rozhodnutie o začatí konania o správnom delikte.
Ako je v súčasnosti usporiadaný systém filtrovania prístupu pre operátorov sietí
V Rusku platí množstvo zákonov, ktoré určujú operátorom sietí povinnosť filtrovať prístup na stránky obsahujúce zakázaný obsah:
- FZ 126 "O komunikácii", novela článku 46 — o povinnosti operátora obmedziť prístup k informáciám (FSÉM).
- „Jednotný register“ – uznesenie vlády RF z 26. októbra 2012 č. 1101 „O jednotnom automatizovanom informačnom systéme 'Jednotný register doménových mien, ukazovateľov stránok webových stránok v informačno-telekomunikačnej sieti 'Internet' a sieťových adries, ktoré umožňujú identifikovať webové stránky v informačno-telekomunikačnej sieti 'Internet', obsahujúcich informácie, ktorých šírenie v Ruskej federácii je zakázané“
- FZ 436 „O ochrane detí…“, kategorizácia dostupných informácií.
- FZ č. 3 „O polícii“, článok 13, bod 12 – o odstránení príčin a podmienok, ktoré prispievajú k realizácii hrozieb bezpečnosti občanov a verejnej bezpečnosti.
- FZ č. 187 „O zmenách v niektorých zákonoch RF v otázkach ochrany intelektuálnych práv v informačno-telekomunikačných sieťach“ („antipirátsky zákon“).
- Vykonávanie rozhodnutí súdnych inštancií a predpisov orgánov prokuratúry.
- Federálny zákon zo dňa 28.07.2012 č. 139-FZ „O zmenách vo Federálnom zákone 'O ochrane detí pred informáciou, ktorá spôsobuje poškodenie ich zdraviu a vývoju' a v niektorých legislatívnych aktoch Ruskej federácie“.
- Federálny zákon zo 27. júla 2006 č. 149-FZ „O informáciách, informačných technológiách a ochrane informácií“.
Žiadosti od Roskomnadzoru na blokovanie obsahujú aktualizovaný zoznam požiadaviek na poskytovateľa, každý záznam z takejto žiadosti obsahuje:
- typ registra, podľa ktorého sa obmedzenie vykonáva;
- moment času, od ktorého vzniká potreba obmedzenia prístupu;
- typ naliehavosti reakcie (bežná naliehavosť – do jedného dňa, vysoká naliehavosť – okamžitá reakcia);
- typ blokovania registračného záznamu (podľa URL alebo podľa doménového mena);
- hash kód registračného záznamu (mení sa pri akejkoľvek zmene obsahu záznamu);
- náležitosti rozhodnutia o potrebe obmedzenia prístupu;
- jeden alebo niekoľko odkazov na stránky webových stránok, ktorých prístup má byť obmedzený (nie nevyhnutne);
- jedno alebo niekoľko doménových mien (nie nevyhnutne);
- jeden alebo niekoľko sieťových adries (nie nevyhnutne);
- jedna alebo niekoľko ip-subnetov (nie nevyhnutne).
Aby efektívne doručili informácie operátorom, bola vytvorená "Informačná sústava interakcie Ruského regulačného úradu so spojovateľmi". Nachádza sa spolu s právnymi aktmi, pokynmi a pamätníkmi pre operátorov na špecializovanom portáli:
Zo svojej strany začne Ruský regulačný úrad vydávať klienta AS "Revízor" na kontrolu operátorov. Nižšie je trochu o funkčnosti agenta.
Algoritmus na overenie dostupnosti každého URL agentom. Pri kontrole by mal agent:
- určiť IP adresy, na ktoré sa prevádza sieťový názov kontrolovanej webovej stránky (domény), alebo použiť IP adresy, poskytnuté vo vyexportovaní;
- pre každú IP adresu získanú od DNS serverov vykonať HTTP požiadavku na kontrolované URL. V prípade, že kontrolovaná stránka odpovie HTTP presmerovaním, agent by mal overiť URL, na ktoré sa presmerovanie vykonáva. Podporuje sa minimálne 5 po sebe idúcich HTTP presmerovaní;
- v prípade nemožnosti uskutočniť HTTP požiadavku (nedochádza k nadviazaniu TCP spojenia) by agent mal vyvodiť záver o blokovaní IP adresy v celku;
- v prípade úspešnej HTTP požiadavky by agent mal skontrolovať získanú odpoveď kontrolovanej stránky podľa kódu HTTP odpovede, podľa HTTP hlavičiek, podľa HTTP obsahu (prvé získané údaje veľkosti do 10 kB). V prípade zhody získanej odpovede so vzormi stránok záložiek vytvorenými v CÚ by sa mal vyvodiť záver o existencii blokovania kontrolovaného URL;
- pri vykonávaní kontroly URL by mal agent overiť inštaláciu šifrovaného pripojenia a označiť zdroj;
- v prípade nezrovnalosti získaných údajov agentom so vzormi stránok záložiek alebo dôveryhodných stránok presmerovania, ktoré informujú o blokovaní zdroja, by mal agent vyvodiť záver o absencii blokovania URL na SP operatora. V tomto prípade sú informácie o údajoch (HTTP odpoveď), získané agentom, zapisované do správy (súbor žurnálu kontroly). Správca systému má možnosť vytvoriť z tejto zápisu vzor novej stránky záložky na zabránenie nasledujúcim falošným záverom o absencii blokovania.
Zoznam toho, čo by mal agent zabezpečiť
- kontaktovať Ústredie na získanie úplného zoznamu URL adries a režimov blokovania, ktoré je potrebné otestovať;
- kontaktovať Ústredie na získanie údajov o režimoch kontroly. Podporované režimy: úplná jednorazová kontrola, úplná pravidelná kontrola s určeným intervalom, výberová jednorazová kontrola so zoznamom URL určeným používateľom, pravidelná kontrola URL zoznamu (určitého typu zápisov ER) s určeným intervalom;
- pokračovanie v vykonávaní určených kontrolných procedúr podľa existujúceho zoznamu URL v prípade nemožnosti získať zoznam URL z Ústredia, a uchovávanie získaných výsledkov kontrol s následným odoslaním na Ústredie;
- úplné vykonanie určených kontrolných procedúr podľa existujúcich zoznamov URL v prípade nemožnosti získať informácie o režimoch kontroly z Ústredia, a uchovávanie získaných výsledkov kontroly s následným odoslaním na Ústredie;
- vykonávanie kontroly výsledkov blokovania v súlade so stanoveným režimom;
- odoslanie správy o vykonanej kontrole na Ústredie (súbor protokolu kontroly);
- možnosť kontroly funkčnosti SPN operátora, t.j. kontrola dostupnosti zoznamu jednoznačne dostupných stránok;
- možnosť vykonávať kontrolu výsledkov blokovania pomocou proxy servera;
- možnosť vzdialeného aktualizovania softvéru;
- možnosť vykonávania diagnostických procedúr na SPN (čas odozvy, cesta prechádzania paketov, rýchlosť sťahovania súborov z externého zdroja, zisťovanie IP adries pre doménové mená, hodnota rýchlosti prijímania informácií v spätnom kanáli v pevných prístupových sieťach, koeficient strát paketov, priemerný čas oneskorenia pri prenose paketov);
- výkonnosť kontroly minimálne 10 URL za sekundu za podmienky dostatočnej šírky pásma;
- možnosť viacerých požiadaviek agenta na zdroj (až 20-krát) s meniteľnou frekvenciou od 1-krát za sekundu po 1-krát za minútu;
- možnosť vytvoriť náhodné poradie záznamov zoznamu, ktorý je odoslaný na testovanie, a určiť prioritu pre konkrétnu stránku na internete.
Všeobecne štruktúra vyzerá takto:
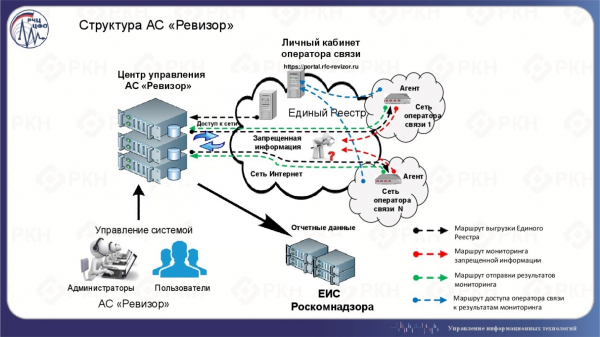
Softvérové a softvérovo-hardwareové riešenia na filtrovanie internetovej prevádzky (DPI riešenia) umožňujú operátorom blokovať prístup používateľov na webové stránky zo zoznamu RKN. Či už ich blokujú alebo nie, to overuje klient AС Revizor. Automaticky preveruje dostupnosť webovej stránky podľa zoznamu RKN.
Príklad monitorovacieho protokolu je k dispozícii .
Minulý rok Roskomnadzor začal testovať riešenia na blokovanie, ktoré môže operátor použiť na realizáciu tohto schémy. Citujem výsledok tohto testovania:
„Pozitívne záväzky získali špecializované softvérové riešenia „UBIC“, „EcoFilter“, „SKAT DPI“, „Tiksen-Blokovanie“, „SkyDNS Zapret ISP“ a „Carbon Reductor DPI“.
Takisto bolo prijaté záväzné stanovisko Roskomnadzoru, ktoré potvrdzuje možnosť používania softvéru „ZapretService“ operátormi komunikácií ako prostriedku na obmedzenie prístupu k zakázaným zdrojom na internete. Výsledky testovania ukázali, že pri inštalácii podľa odporúčanej výrobcom schémy pripojenia „do prerušenia“ a správnom nastavení siete operátora, počet zistených porušení podľa Jednotného registra zakázaných informácií nepresahuje 0,02%.
Takým spôsobom operátori komunikácií dostali možnosť vybrať si najvhodnejšie riešenie na obmedzenie prístupu k zakázaným zdrojom, vrátane zoznamu softvérových produktov, ktoré získali kladné stanovisko Roskomnadzoru.
Spolu s tým v priebehu testovania softvérového produktu IdecoSelecta ISP, kvôli dlhému procesu jeho nasadenia a nastavenia, niektorí operátori nedokázali začať testy v stanovených termínoch. U viac ako polovice operátorov komunikácií, ktorí sa zúčastnili testovania, nepresiahla doba testovacej prevádzky Ideco Selecta ISP jeden týždeň. Vzhľadom na malý objem získaných štatistických údajov a malé množstvo účastníkov testovania Roskomnadzor vo svojom oficiálnom stanovisku uviedol, že nie je možné získať jednoznačné závery o účinnosti produktu „Ideco Selecta ISP“ ako prostriedku na obmedzenie prístupu k zakázaným zdrojom na internete.
Doplním, že v testovaní každého softvérového produktu sa zúčastnilo až 27 operátorov, ktorí predstavovali rôzne počty zákazníkov z rôznych federálnych okruhov Ruskej federácie.
S oficiálnymi závermi z výsledkov testovania sa môžete oboznámiť . V týchto záveroch takmer žiadne technické informácie. O produkte „Ideco Selecta ISP“ si môžete prečítať, aby ste vedeli, ako to nie je správne robiť.
Testovanie tento rok pokračuje a v súčasnosti, podľa správ Roskomnadzoru, bol vybraný už jeden produkt a ďalšie 2 sú v blízkých plánoch.
Čo ak došlo k blokovaniu omylom?
Na záver by som chcel pripomenúť, že Roskomnadzor „sa nemýli“, čo potvrdzuje Ústavný súd.
Uznesenie, ktoré fakticky zbavuje Roskomnadzor zodpovednosti za chybné blokovanie stránok, bolo prijaté v rámci posudzovania sťažnosti v Ústavnom súde od riaditeľa asociácie internetových vydavateľov Vladimíra Charitonova. V ňom sa uvádzalo, že v decembri 2012 Roskomnadzor omylom zablokoval jeho internetovú knižnicu digital-books.ru. Ako vysvetľoval pán Charitonov, jeho zdroj bol na tej istej IP adrese ako portál rastamantales(.)ru (teraz rastamantales(.)com), ktorý bol pôvodným objektom blokovania. Vladimír Charitonov sa pokúsil v súdnom konaní napadnúť rozhodnutie Roskomnadzoru, ale v júni 2013 Taganský okresný súd uznal blokovanie za zákonné a v septembri 2013 toto rozhodnutie potvrdil Moskovský mestský súd.
Odtiaľto:
V Roskomnadzore „Ъ“ vyhlásili, že sú rozhodnutím Ústavného súdu spokojní. „Ústavný súd potvrdil, že Roskomnadzor plní zákon. Ak operátor nemá technickú možnosť obmedziť prístup k jednotlivým stránkam webu, nie k jeho sieťovej adrese, tak to je zodpovednosť operátora,“ povedal „Ъ“ hovorca úradu.
Táto otázka je relevantná aj pre cloudových poskytovateľov a hostingové spoločnosti, pretože podobné incidenty sa stávali aj s nimi. V júni 2016 bol v Rusku zablokovaný cloudový služba Amazon S3, hoci do registra na požiadanie Federálnej daňovej služby bola uvedená len stránka pokrového roomu 888poker nachádzajúca sa na jeho platforme. Zablokovanie celého zdroja bolo spôsobené tým, že Amazon S3 používa zabezpečený protokol https, ktorý neumožňuje zablokovať jednotlivé stránky. Až po tom, čo samotný Amazon odstránil stránku, na ktorú mali ruské orgány sťažnosti, bol zdroj vyňatý z registra.
Zdroj: habr.com
