

Raz raz prišla k nám žiadosť o cloudové služby. Odhadli sme v hrubých črtách, čo od nás bude potrebné, a poslali sme na to zoznam otázok na objasnenie detailov. Potom sme analyzovali odpovede a pochopili sme: zákazník chce uložiť do cloudu osobné údaje druhého stupňa ochrany. Odpovedáme mu: „Máte druhý stupeň osobných údajov, prepáčte, môžeme spraviť len súkromný cloud.“ A on: „Viete, v spoločnosti X mi môžu všetko nahradiť aj v verejnom.“
Foto Steve Crisp, Reuters
Podivné veci! Šli sme na web spoločnosti X, preskúmali sme ich certifikačné dokumenty, zakrývali sme hlavy a pochopili sme: otvorených otázok pri uložení osobných údajov je veľmi veľa a je potrebné ich dôkladne prešetriť. Čo aj spravíme v tomto príspevku.
Ako by to malo fungovať
Na začiatok sa pozrime, podľa akých znakov sú osobné údaje zaradené do rôznych úrovní ochrany. Závisí to od kategórie údajov, od počtu subjektov týchto údajov, ktoré uchováva a spracováva operátor, ako aj od typu aktuálnych hrozieb.
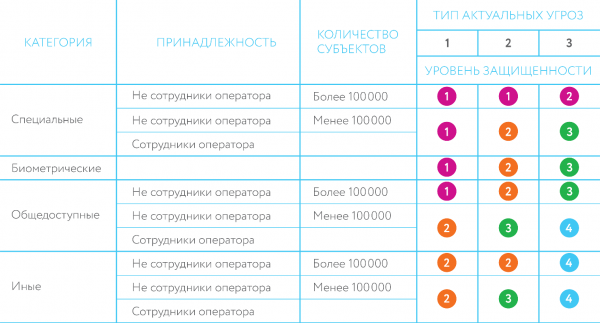
Definícia typov aktuálnych hrozieb je uvedená v zo dňa 1. novembra 2012: «O schválení požiadaviek na ochranu osobných údajov pri ich spracovaní v informačných systémoch osobných údajov»:
«Hrozby 1. typu sú aktuálne pre informačný systém, ak sú pre neho aj aktuálne hrozby súvisiace s prítomnosťou nediokumetovaných (nedeklarovaných) možností v systémovom softvéri, ktorý sa používa v informačnom systéme.
Hrozby 2. typu sú aktuálne pre informačný systém, ak sú pre neho aj aktuálne hrozby súvisiace s prítomnosťou nediokumetovaných (nedeklarovaných) možností v aplikačnom softvéri, ktorý sa používa v informačnom systéme.
Hrozby 3. typu sú aktuálne pre informačný systém, ak sú pre neho aktuálne hrozby, ktoré nie sú s prítomnosťou nediokumetovaných (nedeklarovaných) možností v systémovom a aplikačnom softvéri, ktorý sa používa v informačnom systéme.»
Hlavné v týchto definíciách — prítomnosť nediokumetovaných (nedeklarovaných) možností. Na potvrdzovanie absencie nediokumetovaných možností softvéru (v prípade cloudu je to hypervizor) sa vykonáva certifikácia FSTEK Ruska. Ak operátor PD akceptuje, že také možnosti v softvéri neexistujú, potom sú aj príslušné hrozby neaktívne. Hrozby 1. a 2. typu operátori PD veľmi zriedka považujú za aktuálne.
Okrem stanovenia úrovne ochrany osobných údajov musí prevádzkovateľ tiež identifikovať konkrétne aktuálne hrozby pre verejný cloud a na základe zisteného úrovne ochrany osobných údajov a aktuálnych hrozieb určiť potrebné opatrenia a prostriedky ochrany pred nimi.
FSTEK má všetky hlavné hrozby jasne uvedené v (databáze hrozieb). Poskytovatelia a certifikátori cloudových infraštruktúr túto databázu využívajú vo svojej činnosti. Tu sú príklady hrozieb:
: „Hrozba spočíva v možnosti porušenia ochrany používateľských údajov programami, ktoré fungujú v rámci virtuálnej mašiny, škodlivým softvérom fungujúcim mimo virtuálnej mašiny“. Táto hrozba je spôsobená prítomnosťou zraniteľností softvéru hypervízora, ktorý zabezpečuje izoláciu adresného priestoru používaného na uchovávanie používateľských údajov programov, ktoré fungujú vo virtuálnej mašine, pred neoprávneným prístupom škodlivého softvéru, ktorý funguje mimo virtuálnej mašiny.
Realizácia tejto hrozby je možná za podmienky, že škodlivý kód úspešne prekročí hranice virtuálnej mašiny nielen prostredníctvom zneužitia zraniteľností hypervízora, ale aj vykonaním takého zásahu z nižších (vo vzťahu k hypervízoru) úrovní fungovania systému.
: „Hrozba spočíva v možnosti neoprávneného prístupu k chráneným informáciám jedného užívateľa cloudových služieb zo strany iného. Táto hrozba je spôsobená tým, že z dôvodu charakteristík cloudových technológií musia uživatelia cloudových služieb zdieľať rovnakú cloudovú infraštruktúru. Realizácia tejto hrozby je možná v prípade, že dôjde k chybám pri rozdelení prvkov cloudovej infraštruktúry medzi užívateľov cloudových služieb, ako aj pri izolácii ich zdrojov a oddelení údajov navzájom.
Pred týmito hrozbami sa možno chrániť iba pomocou hypervízora, pretože ten riadi virtuálne zdroje. Preto je potrebné považovať hypervízor za prostriedok ochrany.
A v súlade s od 18. februára 2013, hypervízor musí prejsť certifikáciou na absenciu NDU na 4. úrovni, inak bude použitie osobných údajov 1. a 2. úrovne s ním nezákonné („b.12. … Na zabezpečenie 1. a 2. úrovne ochrany osobných údajov, ako aj na zabezpečenie 3. úrovne ochrany osobných údajov v informačných systémoch, pre ktoré sú relevantné hrozby 2. typu, sa používajú prostriedky ochrany informácií, ktorých softvér prešiel overením minimálne podľa 4. úrovne kontroly absencie nedeklarovaných možností“).
Potrebnou úrovňou certifikácie, NDU-4, disponuje len jeden hypervízor, ruského vývoja — . Mierne povedané, nie najpopulárnejšie riešenie. Komerčné cloudy sú zvyčajne postavené na základe VMware vSphere, KVM, Microsoft Hyper-V. Žiadny z týchto produktov nemá certifikáciu na NDU-4. Prečo? Pravdepodobne získanie takejto certifikácie je pre výrobcov zatiaľ ekonomicky neopodstatnené.
A zostáva nám pre osobné údaje 1. a 2. úrovne v verejnom cloude iba Horizont BS. Smutné, ale pravdivé.
Ako všetko (podľa nášho názoru) funguje naozaj
Na prvý pohľad je všetko dostatočne prísne: uvedené hrozby by mali byť odstránené správnym nastavením štandardných mechanizmov ochrany hypervízora, certifikovaného podľa NDU-4. Ale existuje jedna kľučka. V súlade s Príkazom FSTEK č. 21 („b.2 Bezpečnosť osobných údajov pri ich spracovaní v informačnom systéme osobných údajov (ďalej — informačný systém) zabezpečuje prevádzkovateľ alebo osoba, ktorá spracováva osobné údaje na základe pokynu prevádzkovateľa v súlade s Ruskej federácie“), poskytovatelia samostatne hodnotia aktuálnosť možných hrozieb a v súlade s tým si vyberajú ochranné opatrenia. Preto, ak sa hrozby UBI.44 a UBI.101 neuznajú za aktuálne, nevznikne ani potreba používať certifikovaný hypervízor podľa NDU-4, ktorý má práve zabezpečovať ochranu pred nimi. A to bude stačiť na získanie osvedčenia o zhode verejného cloudu s 1. a 2. úrovňom ochrany osobných údajov, s ktorým bude Roskomnadzor úplne spokojný.
Samozrejme, okrem Roskomnadzoru môže prísť na kontrolu aj FSTEK — a táto organizácia je oveľa podrobnejšia na technické otázky. Určite ju zaujme, prečo boli práve hrozby UBI.44 a UBI.101 považované za nezamestnané? Avšak FSTEK zvyčajne vykonáva kontrolu len vtedy, keď dostane informáciu o nejakom výraznom incidente. V takom prípade federálna služba najprv navštívi prevádzkovateľa osobných údajov — teda objednávateľa cloudových služieb. V najhoršom prípade prevádzkovateľ dostane malú pokutu — napríklad pre Twitter na začiatku roka v podobnom prípade bola 5000 rubľov. Potom FSTEK pokračuje ďalej, k poskytovateľovi cloudových služieb. Ktorého môže úplne zbaviť licencie z dôvodu nesplnenia normatívnych požiadaviek — a to už sú úplne iné riziká, ako pre cloudového poskytovateľa, tak aj pre jeho klientov. Ale opakujem, pre kontrolu FSTEK zvyčajne potrebuje jasný dôvod. Takže cloudoví poskytovatelia sú pripravení riskovať. Až do prvého vážneho incidentu.
Existuje aj skupina „oveľa zodpovednejších“ poskytovateľov, ktorí sa domnievajú, že je možné uzavrieť všetky hrozby doplnením hypervízora nadstavbou typu vGate. Ale v distribuovanom medzi objednávateľmi virtuálnom prostredí je efektívny mechanizmus ochrany pre niektoré hrozby (napríklad vyššie uvedená UBI.101) možné realizovať len na úrovni certifikovaného hypervízora podľa NDV-4, pretože akékoľvek systémy nadstavieb nemajú vplyv na štandardné funkcie hypervízora pri správe zdrojov (predovšetkým operačnej pamäte).
Ako pracujeme my
Máme cloudový segment realizovaný na hypervízore, certifikovanom FSTEK (ale bez certifikácie na NDV-4). Tento segment je atestovaný, takže v cloude je možné na jeho základe umiestňovať osobné údaje 3 a 4 úrovne ochrany — požiadavky na ochranu pred nevyhlásenými možnosťami tu dodržiavať nie je potrebné. Tu je btw architektúra nášho zabezpečeného cloudového segmentu:
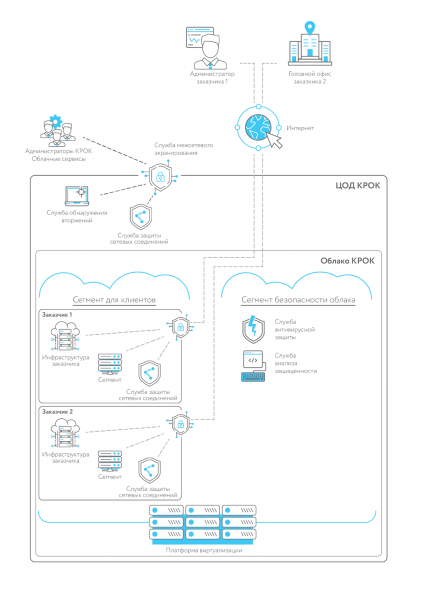
Systémy pre osobné údaje 1 a 2 úrovne ochrany Realizujeme len na vyhradenom hardvéri. Iba v takom prípade, napríklad, hrozba UBI.101 naozaj nie je aktuálna, pretože serverové skrinky, ktoré nie sú spojené jednou virtuálnou prostredím, nemôžu ovplyvniť navzájom, aj keď sú umiestnené v jednom dátovom centre. Pre takéto prípady ponúkame službu prenájmu vyhradeného hardvéru (nazýva sa to tiež Hardware as a service, hardvér ako služba).
Ak si nie ste istí, aká úroveň ochrany je potrebná pre váš systém osobných údajov, tiež vám pomáhame v ich klasifikácii.
Záver
Naše malé prieskum trhu ukázal: niektorí cloudoví operátori sú ochotní riskovať bezpečnosť údajov svojich klientov a svoj vlastný budúcnosť, aby získali zakázku. Ale my v týchto otázkach dodržiavame inú politiku, ktorú sme stručne popsali vyššie. Radi zodpovieme na vaše otázky v komentároch.
Zdroj: habr.com
