

Chcem sa podeliť o to, ako bezpečne uchovávať SSH kľúče na lokálnom počítači, bez obáv, že nejaká aplikácia ich môže ukradnúť alebo dešifrovať.
Článok bude užitočný pre tých, ktorí nenašli elegantné riešenie po v roku 2018 a naďalej uchovávajú kľúče v $HOME/.ssh.
Na vyriešenie tohto problému navrhujem použiť , ktorý je jedným z najlepších manažérov hesiel, využíva silné šifrovacie algoritmy a má integrovaného SSH agenta.
To umožňuje bezpečne uchovávať všetky kľúče priamo v databáze hesiel a automaticky ich pridávať do systému pri jeho otvorení. Hneď ako sa databáza uzavrie, používanie SSH kľúčov sa taktiež stane nemožným.
Najprv pridáme automatické spúšťanie SSH agenta pri prihlásení do systému, na to otvorte ~~/.bashrc v obľúbenom editore a na koniec pridajte:
SSH_ENV="$HOME/.ssh/environment"

function start_agent {
    echo "Inicializácia nového SSH agenta..."
    /usr/bin/ssh-agent | sed 's/^echo/#echo/' > "${SSH_ENV}"
    echo succeeded
    chmod 600 "${SSH_ENV}"
    . "${SSH_ENV}" > /dev/null
}

# Načítať SSH nastavenia, ak sú aplikovateľné
if [ -f "${SSH_ENV}" ]; then
    . "${SSH_ENV}" > /dev/null
    #ps ${SSH_AGENT_PID} nefunguje pod cygwin
    ps -ef | grep ${SSH_AGENT_PID} | grep ssh-agent$ > /dev/null || {
        start_agent;
    }
else
    start_agent;
fi
Po čom potrebujeme zapnúť podporu v KeePassXC:
Nástroje —> Parametre —> SSH agent —> Povoliť SSH agenta
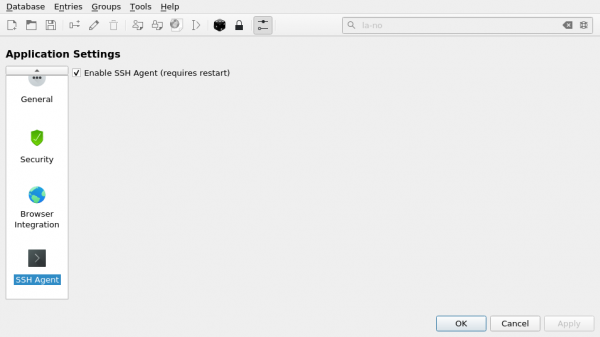
Týmto sa nastavenie končí, teraz skúsime pridať nový SSH kľúč do KeePassXC:
Klikneme na ikonu s kľúčom a potom vyplníme údaje:
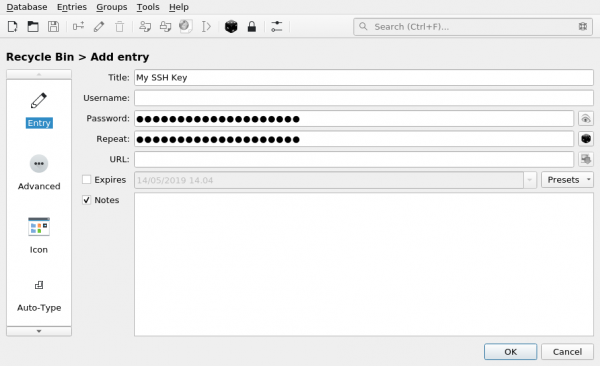
Ak je kľúč chránený heslom, zadajte aj heslo k nemu.
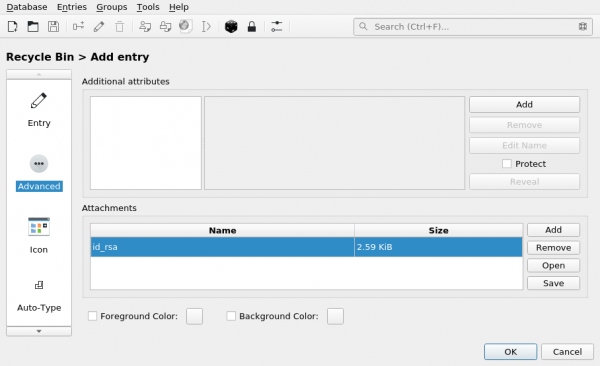
Na karte Dodatočné nahráme prílohu s naším id_rsa:
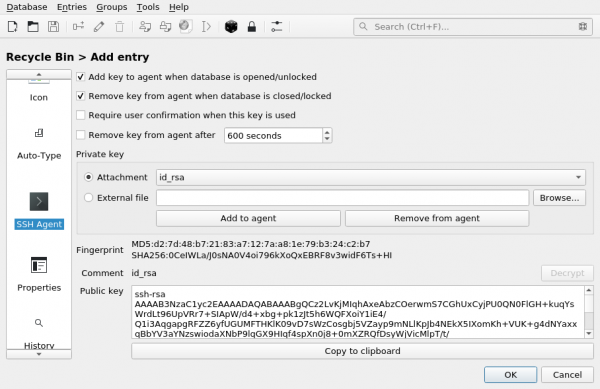
Na karte SSH agent, poznačíme:
- Pridať kľúč do agenta pri otvorení/odomknutí databázy
- Odobrať kľúč z agenta pri uzavretí/zamknutí databázy
Potom vyberieme náš kľúč (id_rsa) v prílohe
A stlačíme tlačidlo Pridať do agenta:
Teraz pri spustení KeePassXC bude kľúč automaticky pridaný do SSH agenta, takže ho už nemusíme uchovávať na disku!
Zdroj: habr.com
