

Spoločnosť Google uvedenie webového prehliadača . Súčasne stabilné vydanie otvoreného projektu , ktoré je základom Chrome. Prehliadač Chrome používaním logotypov Google, možnosťou načítania modulu Flash na požiadanie, existenciou systému zasielania oznámení v prípade zlyhania, modulmi na prehrávanie chráneného video obsahu (DRM), systémom automatickej inštalácie aktualizácií a prenášaním pri vyhľadávaní . Nasledujúca verzia Chrome 76 je plánovaná na 30. júla.
:
- V metóde canvas.getContext() praporek „desynchronized“ na spracovanie kontextov Canvas (2D alebo WebGL) s použitím alternatívneho systému vykreslenia, ktorý zabezpečuje minimálne oneskorenia obídením štandardného mechanizmu aktualizácie DOM a priamym výstupom cez OpenGL;
- API bolo rozšírené (objekt navigator.share), pomocou ktorého je možné namiesto zoznamu jednotlivých tlačidiel vygenerovať jednotné tlačidlo na zdieľanie na sociálnych sieťach, relevantných pre návštevníka. V novej verzii v API sa pridala možnosť výstupu typového dialógu na zasielanie súborov iným aplikáciám (napríklad na Android sa zobrazí blok na zasielanie cez e-mail, Bluetooth a pod.);
- možnosť rozdelenia skupín čísel v číselných literáloch symbolom podčiarknutia. Napríklad, na zlepšenie čitateľnosti veľkých čísel v kóde je možné uvádzať 1_000_000_000 a toto číslo bude spracované ako 1000000000;
- Pre všetkých používateľov stolnej verzie je zapnutý predvolene , pri ktorom stránky rôznych hostiteľov sú vždy umiestnené v pamäti rôznych procesov, v každom z ktorých sa uplatňuje svoj sandbox. Hlavnou charakteristikou režimu prísnej izolácie je rozdelenie nie podľa záložiek, ale podľa domén, t.j. ak predtým sa obsah načítaný z iných domén skriptov, iframe a popup-ov vykonával v jednom procese s základnou stránkou, teraz budú rozdelené do rôznych procesov;
- Rozšírenia, ktoré boli zaradené do čierneho zoznamu, teraz budú úplne odstránené, a nie len deaktivované prevodom do neaktívneho režimu.
- Vo vstavanom správcu úloh Chrome (Nastavenia > Viac nástrojov > Správca úloh) sa zobrazujú spracovatelia Service worker;
- Do metódy window.open() bol pridaný atribút „“, ktorý umožňuje otvoriť stránku bez vyplnenia záhlavia Referer;
- direktívy (Content Security Policy) „script-src-attr“, „script-src-elem“, „style-src-attr“ a „style-src-elem“, poskytujúce funkčnosť direktív script a style, ale s možnosťou uplatniť ich na jednotlivé spracovateľov udalostí, prvky alebo atribúty;
- V API Web Authentication podpora FIDO CTAP2 PIN na používanie určeného používateľského PIN kódu na autorizáciu vykonávania operácií s kľúčmi, ktoré podporujú protokol . V konfigurátore v sekcii „Pokročilé“ sa objavil bod „Spravovať bezpečnostné kľúče“, v ktorom je možné priradiť PIN kód na ochranu kľúčov umiestnených na USB disku, ako aj možnosť resetovania kľúča (vyčistenie všetkých dát a PIN);
- V API Web Animations boli pridané objekty
, ktoré umožňujú interaktívne spravovať animované prvky a časovanie (trvanie, oneskorenia).
Okrem toho bol pridaný nový konštruktor , ktorý poskytuje rozsiahlejšie prostriedky na správu animácie. Predtým API Web Animations umožňovalo vytvárať animáciu pomocou metódy Element.animate(), ktorá vracala už vytvorený objekt Animation. Teraz má vývojár možnosť spravovať jeho vytvorenie prostredníctvom explicitného volania konštruktora, v ktorom je možné napríklad zadať objekt KeyframeEffect; - Pridaná možnosť , predpisujúca prehliadaču zobraziť video v oblasti prehrávania prvku (napríklad na poskytnutie metódy prehrávania na celú obrazovku);
- V metóde MediaStreamTrack.getCapabilities() bola implementovaná funkcia na získavanie rozmedzia povolených hodnôt pre vlastnosti súvisiace so zvukovými zariadeniami (vzorkovacia frekvencia, oneskorenia, počet kanálov atď.);
- V WebRTC bol pridaný API na získanie informácií o aktívnych transportoch, napríklad o použití SCTP alebo DTLS (Datagram Transport Layer Security), prostredníctvom ktorých sú posielané alebo prijímané pakety RTP a RTCP. Takisto bol pridaný rozhranie RTCIceTransport na poskytovanie informácií o stave transportov
ICE, použitých v objekte RTCPeerConnection; - V hlavičke Cache-Control bola implementovaná direktíva „“, ktorá umožňuje stanoviť dodatočný časový interval, počas ktorého môže prehliadač používať zdroj s preplateným časom asynchrónneho overovania aktuálnosti;
- Scroll Snap Stop na určenie pripevnenia k prvkom pri inerčnom posúvaní (napríklad široké listovanie pri výbere v zozname obrázkov povedie k výberu nie posledného prvku, ale nasledujúceho);
- Vo verzii pre Android bol vylepšený rozhranie automatického doplňovania parametrov účtov vo formulároch autentifikácie. Blok s návrhmi je teraz zobrazený priamo nad obrazovkovou klávesnicou a pri kliknutí zobrazuje možné uložené varianty namiesto obrazovkovej klávesnice, pričom nezakrýva formulár na vstup;
- Pridaná experimentálna podpora režimu čitateľa (Reader Mode), pri ktorom sa zobrazuje iba relevantný text, zatiaľ čo všetky sprievodné ovládacie prvky, bannery, ponuky, navigačné panely a iné časti stránky nesúvisiace s obsahom sú skryté. Aktivácia novej funkcie sa vykonáva možností chrome://flags/#enable-reader-mode, po čom sa v rozbaľovacom menu objaví položka na jej použitie;
- V JavaScriptovom engíne V8 bol implementovaný režim explicitného cacheovania výsledkov kompilácie WebAssembly (pri opakovanom otvorení stránky budú predtým spracované komponenty WebAssembly spustené z cache). V
WebAssembly tiež pridalo nové inštrukcie memory.copy, memory.fill, table.copy, memory.init a table.init na kopírovanie, plnenie a inicializáciu veľkých oblastí pamäte; - Pridaná podpora priameho parsovania skriptov naživo počas ich načítania z siete bez zapojenia hlavného vlákna Chrome. Predtým sa vlákno najprv prijímalo v hlavnom vlákne, ktoré ho následne presmerovávalo do parsera. Takéto usporiadanie mohlo byť zablokované inými úlohami vykonávanými v hlavnom vlákne, ako je parsovanie HTML a vykonávanie ďalších skriptov JavaScript. Teraz bolo takéto presmerovanie zrušené;
- Vylepšenia v nástrojoch pre webových vývojárov:
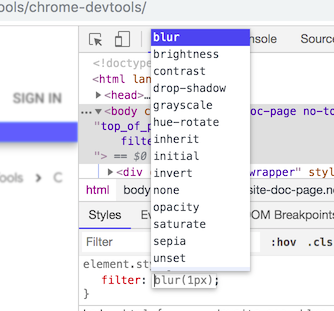
- V režime inšpekcie CSS je zabezpečené automatické doplňovanie názvov a základných hodnôt funkcií, ktoré sa dajú aplikovať na vlastnosti CSS (napríklad „filter: blur(1px)“). Navrhované hodnoty sa okamžite odrážajú na zobrazenom rozložení stránky;

- V príkazovom paneli zobrazenom po stlačení Ctrl+Shift+P bola implementovaná príkaz „Clear Site Data“ na vymazanie všetkých údajov súvisiacich so stránkou (analóg vyvolanie menu Application > Clear Storage), vrátane Service workers, localStorage, sessionStorage, IndexedDB, Web SQL, Cookies, Cache a Application Cache;
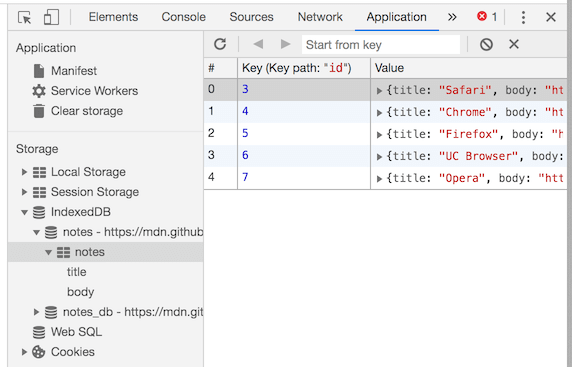
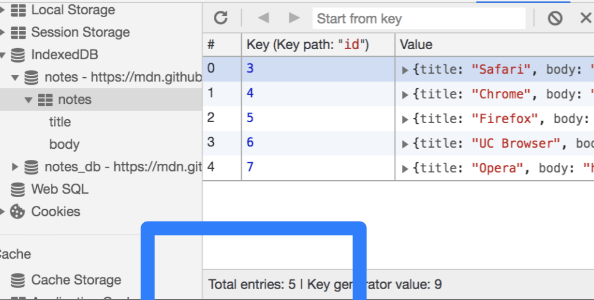
- Pridaná bola možnosť prehliadať všetky existujúce databázy IndexedDB (predtým v Application > IndexedDB bolo možné zobraziť databázy pre aktuálnu doménu, čo neumožňovalo napríklad preskúmanie používania IndexedDB v blokoch načítavaných cez iframe);

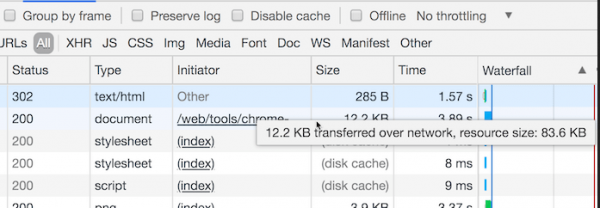
- V rozhraní na inšpekciu siete sa v nápovedách, ktoré sa zobrazujú pri najetí na polia v stĺpci „Size“, teraz zobrazuje veľkosť zdroja v pôvodnej podobe, bez kompresie;

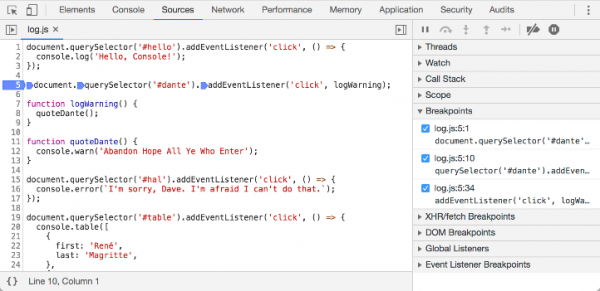
- V bočnej lište ladice je zabezpečený samostatný výstup informácií o stave zarážok viazaných na jednotlivé časti zložitých výrazov v riadku (inline breakpoint), napríklad nastavených v reťazci volania metód;

- V paneloch na inšpekciu IndexedDB a Cache je implementované zobrazenie počítadiel celkového počtu zdrojov v databáze alebo v cache;

- V režime inšpekcie CSS je zabezpečené automatické doplňovanie názvov a základných hodnôt funkcií, ktoré sa dajú aplikovať na vlastnosti CSS (napríklad „filter: blur(1px)“). Navrhované hodnoty sa okamžite odrážajú na zobrazenom rozložení stránky;
- V experimentálnych Canary verziach podpora
prístup k DNS cez HTTPS (DoH, DNS over HTTPS), ktorý je možné aktivovať v chrome://flags#dns-over-https. DoH môže byť užitočný na vylúčenie únikov informácií o požadovaných menách hostiteľov cez DNS servery poskytovateľov, boj proti MITM útokom a zamieňaniu DNS prenosov, odolávanie blokovaniu na úrovni DNS alebo na organizovanie činnosti v prípade nemožnosti priamého prístupu k DNS serverom (napríklad pri práci cez proxy);
Okrem noviniek a opravy chýb bola v novej verzii odstránená . Mnohé z zraniteľností boli odhalené prostredníctvom automatizovaného testovania nástrojmi , , , a . Kritické problémy, ktoré umožňujú obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia, neboli zistené. V rámci programu vyplácania peňažných odmien za objavenie zraniteľností v aktuálnom vydaní spoločnosť Google vyplatila 13 cien v celkovej sume 9000 USD (jedna cena 5000 USD, dve ceny 1000 USD a štyri ceny 500 USD). Výška 7 odmien zatiaľ nebola určená.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish