Dostupný verzia Firefox 68.
Hlavné zmeny:
- Kód adresného riadku bol úplne prepísaný — namiesto XUL sa používajú HTML a JavaScript. Vonkajšie rozdiely medzi starým (Awesome Bar) a novým (Quantum Bar) riadkom spočívajú len v tom, že konce riadkov, ktoré sa nezmestia do adresného riadku, teraz vyblednú namiesto orezania (…), a na odstránenie záznamov z histórie je potrebné použiť Shift+Delete/Shift+Backspace namiesto Delete/Backspace. Nový adresný riadok pracuje rýchlejšie a umožňuje rozšíriť svoje možnosti pomocou doplnkov.
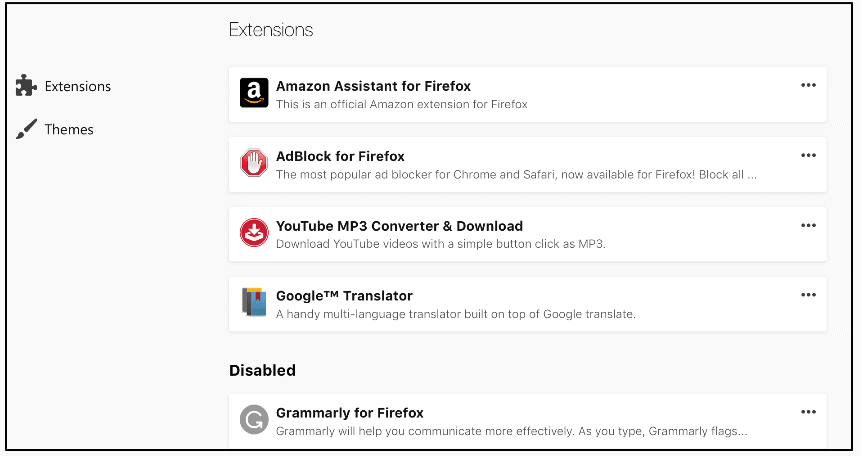
- Stránka správy doplnkov (about:addons) bola taktiež úplne prepísaná na Web API. Tlačidlá na odstránenie/vypnutie sa presunuli do ponuky. V vlastnostiach doplnkov je možné vidieť požadované povolenia a poznámky k vydaniu. Pridaná samostatná sekcia pre vypnuté doplnky (predtým boli jednoducho umiestnené na koniec zoznamu), ako aj sekcia so odporúčanými doplnkami (každá verzia prechádza dôkladnou bezpečnostnou kontrolou). Objavila sa možnosť nahlásiť škodlivý alebo príliš pomalý doplnok.
- Kód zodpovedný za obnovenie predchádzajúcej relácie prepisovaný bol prekopaný z JS na C++.
- Pridaná stránka about:compat, kde je možné spravovať „opravy“ špecifické pre konkrétne stránky. Toto sú dočasné opravy pre nesprávne fungujúce stránky (napr. zmena user agenta alebo spustenie skriptov, ktoré opravujú fungovanie v Firefox). about:compat uľahčuje prehľad aktívnych opráv a umožňuje webovým vývojárom ich vypnúť na testovanie.
- Prístup k nastaveniam synchronizácie je možný priamo z hlavného menu.
- Tmavá téma v režime čítania sa uplatňuje nielen na obsah stránky, ale aj na rozhranie (nástrojové panely, bočné panely, ovládacie prvky).
- Firefox sa pokúsi automaticky opraviť chyby HTTPS, spôsobené externým antivírusovým softvérom. Firefox historicky používa vlastný úložný priestor certifikátov namiesto systémového, čo kladne vplýva na bezpečnosť, ale vyžaduje, aby antivírusový softvér importoval svoj koreňový certifikát do úložiska prehliadača, čo niektorí výrobcovia zanedbávajú. Ak prehliadač zistí útok MitM (ktorý môže byť spôsobený antivírusom snažiacim sa dešifrovať a overiť prenos), automaticky aktivuje nastavenie security.enterprise_roots.enabled a pokúsi sa použiť certifikáty zo systémového úložiska (používajú sa iba certifikáty pridané tam externým softvérom, certifikáty dodané s OS sú ignorované). Ak to pomôže, nastavenie zostane aktívne. Ak používateľ výslovne vypne security.enterprise_roots.enabled, prehliadač sa nebude pokúšať o jeho opätovné aktivovanie. V novej verzii ESR je toto nastavenie predvolene zapnuté. Okrem toho bol do oblasti oznámení (vľavo od adresného riadka) pridaný symbol, ktorý naznačuje, že navštevovaná stránka používa certifikát importovaný zo systémového úložiska. Vývojári zdôrazňujú, že používanie systémových certifikátov neovplyvňuje bezpečnosť (používajú sa iba certifikáty pridané do systému externým softvérom, a keď už externý softvér získal právo ich tam pridať, mohol by ich rovnako tak pridať aj do úložiska Firefoxu).
- Žiadosti o povolenie na push notifikácie sa nebudú zobrazovať, kým používateľ výslovne neinteraguje so stránkou.
- Prístup k kamere a mikrofónu odteraz môže byť realizovaný iba z bezpečného kontextu (t.j. zo stránok načítaných pomocou protokolu HTTPS).
- Po 2 rokoch boli do čierneho zoznamu (zoznam znakov, ktoré sú neprijateľné v názvoch domén) pridané znaky Κʻ / ĸ (U+0138, *Kra*). V písanej podobe vyzerá ako latinské 'k' alebo cyrilické 'к', čo mohlo pomôcť podvodníkom. Počas tejto doby sa vývojári snažili vyriešiť problém prostredníctvom technického výboru Unicode (pridať tento znak do kategórie 'historických'), ale tí na to pri vydaní ďalšej verzie normy zabudli.
- Vo oficiálnych zostavách už nie je možné vypnúť viacvláknový režim. Jednovláknový režim (kde sa rozhranie prehliadača a obsah kariet vykonáva v jednom procese) je menej bezpečný a nie je plne testovaný, čo môže viesť k problémom so stabilitou. Pre tých, ktorí preferujú jednovláknový režim, sú predpokladané obchádzacie cesty.
- Zmenené správanie pri synchronizácii nastavení. Odteraz sa štandardne synchronizujú iba nastavenia, ktoré sú súčasťou konkrétneho zoznamu vyvinutého vývojármi. Predchádzajúce správanie (synchronizovať všetky zmenené nastavenia) je možné obnoviť prostredníctvom about:config.
- Boli implementované nasledujúce CSS vlastnosti: scroll-padding, scroll-margin, scroll-snap-align, counter-set, -webkit-line-clamp.
- Pridaná podpora pseudo-elementu ::marker a jeho animácie.
- Podpora primitiva BigInt.
- window.open() teraz berie do úvahy predaný parameter «noreferrer».
- Pridaná podpora HTMLImageElement.decode() (načítanie obrázkov pred ich pridaním do DOM).
- Rôzne vylepšenia v nástrojoch pre vývojárov.
- Lokalizácie bn-BD a bn-IN boli zlúčené do bengálčiny (bn).
- Boli odstránené lokalizácie bez udržiavateľov: assamský (as), juhoafrický dialekt angličtiny (en-ZA), maithili (mai), malayalam (ml), orija (or). Používatelia týchto jazykov budú automaticky prepnúť na britský dialekt angličtiny (en-GB).
- API WebExtensions dostalo nástroje pre prácu s užívateľskými skriptami.To potencionalne môže vyriešiť problémy so zabezpečením (na rozdiel od Greasemonkey/Violetmonkey/Tampermonkey sa každý skript vykonáva v samostatnej pieskovnici) a stabilitou (vylučuje závod medzi načítaním stránky a vložením skriptu), ako aj umožňuje vykonať skript v požadovanej fáze načítania stránky.
- Nastavenie view_source.tab, ktoré umožňuje otvoriť zdrojový kód stránky v tej istej karte, a nie v novej, bolo vrátené.
- Tmavý režim môže byť teraz použitý aj na systémové stránky prehliadača (napríklad na stránke nastavení), za čo zodpovedá nastavenie browser.in-content.dark-mode.
- Na zariadeniach s operačným systémom Windows 10 a grafickými kartami AMD je povolená podpora WebRender.
- Pri novom inštalovaní bude v systéme Windows 10 pridaná skratka na panel s nástrojmi.
- Verzia pre Windows teraz používa službu na pozadí inteligentného prenosu (BITS)..
Poznámky k vydaniu pre vývojárov
Zdroj: linux.org.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish