

Dnes sa budeme zaoberať protokolom IPv6. Predchádzajúca verzia kurzu CCNA nevyžadovala podrobné oboznámenie s týmto protokolom, avšak v tretej verzii 200-125 je jeho hĺbkové štúdium povinné na zloženie skúšky. Protokol IPv6 bol vyvinutý už pomerne dávno, avšak dlhý čas sa široko nepoužíval. Je veľmi dôležitý pre ďalší rozvoj internetu, pretože slúži na odstránenie nedostatkov všade rozšíreného protokolu IPv4.
Keďže protokol IPv6 je dosť rozsiahla téma, rozdelil som ju na dva videokurzy: Deň 24 a Deň 25. Prvý deň sa zameriame na základné pojmy, a v druhý preskúmame nastavenie IP adries podľa protokolu IPv6 pre zariadenia Cisco. Dnes, ako zvyčajne, sa pozrieme na tri témy: potreba IPv6, formát adries IPv6 a typy adries IPv6.
Doteraz sme vo našich lekciách používali IP adresy podľa protokolu v4 a už ste si zvykli na to, že vyzerajú dosť jednoducho. Keď ste videli adresu zobrazenú na tomto snímku, presne ste chápali, o čom je reč.
Avšak IP adresy v6 vyzerajú úplne inak. Ak nie ste oboznámený s princípom vytvárania adries v tejto verzii internetového protokolu, najprv vás prekvapí, že IP adresa tohto typu zaberá veľmi veľa miesta. V štvrtej verzii protokolu sme mali len 4 desatinné čísla, a s nimi to bolo jednoduché, ale predstavte si, že budete musieť povedať nejakému pánovi X jeho novú IP adresu typu 2001:0db8:85a3:0000:0000:8a2e:0370:7334.
Ale nebojte sa – na konci tohto videokurzu budeme v oveľa lepšej pozícii. Poďme sa najprv pozrieť, prečo vznikla potreba používať IPv6.
Dnes väčšina ľudí používa IPv4 a je s ním celkom spokojná. Prečo teda prechádzať na novú verziu? Po prvé, IP adresy štvrtej verzie pozostávajú z 32 bitov. To umožňuje vytvoriť na internete približne 4 miliardy adries, čo znamená, že presný počet IP adries je 2^32. Pri vytváraní IPv4 vývojári verili, že také množstvo adries je viac než dostatočné. Ak si pamätáte, adresy tejto verzie sú rozdelené do 5 tried: aktívne triedy A, B, C a rezervné triedy D (multicast) a E (výskum). Tým pádom, hoci počet aktívnych IP adries tvoril len 75% zo štyroch miliárd, tvorcovia protokolu boli presvedčení, že ich bude dosť pre celé ľudstvo. Avšak v súvislosti s rýchlym rozvojom internetu sa s každým rokom začal prejavovať nedostatok voľných IP adries, a keby nebolo technológie NAT, voľné adresy IPv4 by dávno došli. Fakticky sa NAT stal záchrancom tohto internetového protokolu. Preto vznikla potreba vytvoriť novú verziu internetového protokolu, ktorá by bola zbavená nedostatkov štvrtej verzie. Môžete sa opýtať, prečo sa prešlo z štvrtej verzie hneď na šiestu. To súvisí s tým, že verzia 5, rovnako ako verzie 1, 2 a 3, bola experimentálna.
Takže IP adresy v6 majú 128-bitový adresný priestor. Ako si myslíte, koľkokrát sa zvýšil počet možných IP adries? Pravdepodobne poviete: „4-krát!“. Ale nie je to tak, pretože 234 je už 4-krát viac ako 232. Takže hodnota 2128 je neuveriteľne veľká – je rovná 340282366920938463463374607431768211456. Toľko IP adries je k dispozícii prostredníctvom protokolu IPv6. To znamená, že môžete priradiť IP adresu čomukoľvek, čo si, želáte: vašemu autu, telefónu, inteligentným hodinkám. Moderný človek môže mať laptop, niekoľko smartfónov, inteligentné hodinky, inteligentný dom – televízor pripojený k internetu, práčku pripojenú k internetu, celý dom pripojený k sieti Internet. Toto množstvo adries umožňuje uskutočniť koncept „internet vecí“, ktorý podporuje Cisco. To znamená, že vo vašom živote sú všetky veci pripojené k internetu a všetkým potrebujete svoju IP adresu. S IPv6 je to možné! Každý človek na Zemi môže používať milióny adries tejto verzie pre svoje zariadenia a aj tak zostane príliš veľa voľných. Nemôžeme predpovedať, ako sa budú technológie vyvíjať, avšak môžeme dúfať, že ľudstvo nedôjde do doby, keď na Zemi zostane iba 1 počítač. Môžeme predpokladať, že IPv6 bude existovať ešte veľmi, veľmi dlho. Poďme sa pozrieť, čo predstavuje formát IP adresy šiestej verzie.
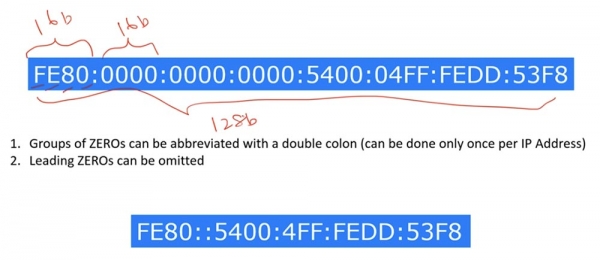
Tieto adresy sa zobrazujú ako 8 skupín hexadecimálnych čísel. To znamená, že každá znaky adresy má dĺžku 4 bity, takže každá skupina zo 4 takýchto znakov pozostáva zo 16 bitov, zatiaľ čo celý adresa má dĺžku 128 bitov. Každá skupina zo 4 znakov je oddelená od nasledujúcej skupiny dvojbodkou, na rozdiel od adries IPv4, kde sa skupiny oddeľovali bodkami, pretože bodka je desiatkovou formou reprezentácie čísel. Keďže zapamätať si takú adresu nie je ľahké, existuje niekoľko pravidiel, ktorá umožňujú jej skrátenie. Prvé pravidlo hovorí, že skupiny, ktoré sa skladajú iba z núl, môžu byť nahradené zdvojenou dvojbodkou. Takúto operáciu je možné vykonať nad každou IP adresou iba 1-krát. Pozrime sa, čo to znamená.
Ako vidíte, v uvedenom príklade adresy sú tri skupiny po 4 nuly. Celkový počet dvojbodiek, ktoré oddeľujú tieto skupiny 0000:0000:0000, je 2. Takže ak použijete dvojité dvojbodky ::, to znamená, že na tomto mieste adresy sú skupiny núl. Ako teda zistiť, koľko skupín núl predstavuje toto dvojité dvojbodky? Ak sa pozriete na skrátenú formu adresy, počítajte 5 skupín po 4 znaky. Ale keďže vieme, že plná adresa sa skladá z 8 skupín, znamená to, že dvojité dvojbodky predstavujú 3 skupiny po 4 nuly. Toto je prvé pravidlo skrátenej formy adresy.
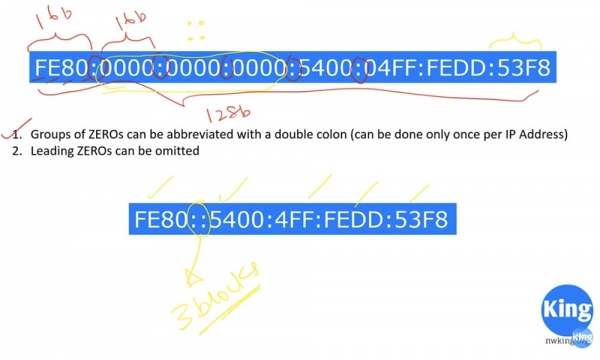
Druhé pravidlo hovorí, že môžete ignorovať počiatočné nuly v každej skupine znakov. Napríklad 6. skupina plnej formy adresy vyzerá ako 04FF, a jej skrátená forma bude vyzerať ako 4FF, pretože sme ignorovali počiatočnú nulu. Takto zápis 4FF neznamená nič iné ako 04FF.
Používaním týchto pravidiel môžete skrátiť akúkoľvek IP adresu. Avšak aj po skrátení táto adresa stále nevyzerá naozaj krátka. Neskôr sa pozrieme na to, čo s tým môžeme urobiť, zatiaľ si len zapamätajte tieto 2 pravidlá.
Pozrime sa, čo predstavujú hlavičky adries verzie IPv4 a IPv6.
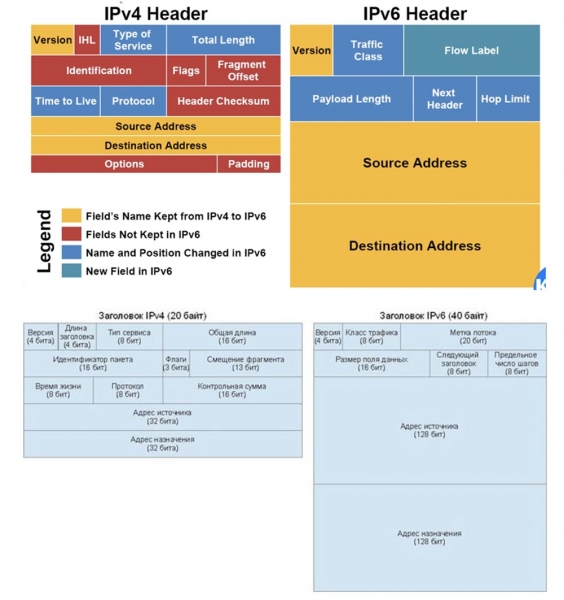
Tento obrázok, ktorý som vzal z internetu, veľmi dobre vysvetľuje rozdiel medzi oboma hlavičkami. Ako vidíte, hlavička adresy IPv4 je oveľa zložitejšia a obsahuje viac informácií než hlavička IPv6. Ak je hlavička zložitá, smerovač stráca viac času na jej spracovanie na prijatie rozhodnutia o smerovaní, preto pri používaní jednoduchších IP adries šiestej verzie smerovače fungujú efektívnejšie. Preto je IPv6 omnoho lepšie ako IPv4.
Dĺžka hlavičky IPv4 od 0 do 31 bitov zaberá 32 bitov. Bez ohľadu na posledný riadok Možnosti a Padding IP adresa verzie 4 predstavuje 20-bajtovú adresu, teda jej minimálna veľkosť je 20 bajtov. Dĺžka adresy šiestej verzie nemá minimálnu veľkosť, a táto adresa má pevnú dĺžku 40 bajtov.
V hlavičke IPv4 najprv ide verzia, potom sa uvádza dĺžka hlavičky IHL. Predvolene je to 20 bajtov, ale ak sa v hlavičke uvádza dodatočná informácia Options, môže mať väčšiu dĺžku. Pri použití Wiresharku je možné prečítať hodnotu Version, ktorá je rovná 4, a hodnotu IHL, ktorá je rovná 5, čo znamená päť vertikálnych blokov po 4 bajty (32 bitov) v každom, bez zohľadnenia bloku Options.
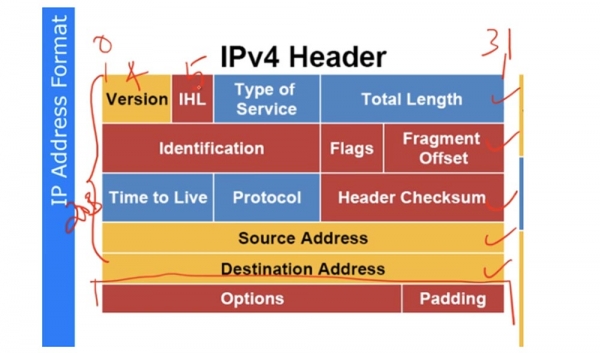
Typ služby Type of Service určuje charakter paketu – napríklad hlasový paket alebo dátový paket, pretože hlasový prenos má prednosť pred ostatnými druhmi prenosu. Jednoducho povedané, toto pole určuje prioritu prenosu. Celková dĺžka Total Length predstavuje súčet dĺžky hlavičky 20 bajtov a dĺžky payloadu, ktorá predstavuje prenášané údaje. Ak je to 50 bajtov, celková dĺžka bude mať hodnotu 70 bajtov. Identifikácia paketu Identification slúži na overenie integrity paketu, pomocou parametra kontrolného súčtu hlavičky Header Checksum. Ak je paket fragmentovaný na 5 častí, každá z nich musí mať rovnaké identifikačné číslo – posunutie fragmentu Fragment Offset, ktoré môže mať hodnotu od 0 do 4, pričom každý fragment paketu musí mať rovnakú hodnotu posunu. Príznaky ukazujú, či je povolené posunutie fragmentov. Ak nechcete, aby k fragmentácii údajov došlo, nastavíte príznak DF – don’t fragment. Existuje príznak MF – more fragment. To znamená, že ak je prvý paket fragmentovaný na 5 častí, pre druhý paket bude nastavené 0, čo znamená – žiadne ďalšie fragmenty! V tomto prípade bude posledný fragment prvého paketu označený 4, takže prijímajúce zariadenie bude môcť ľahko dekomponovať paket, t.j. aplikovať defragmentáciu.
Všimnite si farby použité na tomto snímku. Červenou farbou sú označené polia, ktoré boli vylúčené z hlavičky IPv6. Modrou farbou sú zobrazené parametre, ktoré prešli z tretej do šiestej verzie protokolu v pozmenenej podobe. Žlté polia zostali bez zmien v oboch verziách. Zelenou farbou je zobrazené pole, ktoré sa objavilo prvýkrát iba v IPv6.
Polia Identification, Flags, Fragment Offset a Header Checksum boli vylúčené z dôvodu, že v súčasných podmienkach prenosu dát nedochádza k fragmentácii a kontrola súčtu nie je potrebná. Pred mnohými rokmi, pri pomalom prenose dát, bola fragmentácia pomerne bežným javom, ale dnes sa všeobecne používa Ethernet štandardu IEEE 802.3 s MTU veľkosťou 1500 bajtov, a fragmentácia sa už nevyskytuje.
TTL, alebo čas života paketu, predstavuje čítač s odpočítavaním – keď čas života dosiahne 0, paket sa vyhodí. V skutočnosti ide o maximálny počet skokov, ktoré je možné vykonať v tejto sieti. Pole Protocol ukazuje, ktorý protokol, TCP alebo UDP, sa používa v sieti.
Header Checksum je zastaraný parameter, preto bol vylúčený z novej verzie protokolu. Ďalej sa nachádzajú polia 32-bitovej adresy zdroja a 32-bitovej adresy cieľa. Ak máme nejaké informácie v riadku Options, hodnota IHL sa mení z 5 na 6, čo ukazuje, že v hlavičke je dodatočné pole.
V hlavičke IPv6 sa tiež používa verzia Version, a trieda prevádzky Traffic Class zodpovedá poľu Type of Service v hlavičke IPv4. Označenie toku Flow Label je podobné Traffic Class a slúži na zjednodušenie smerovania homogénnych tokov paketov. Payload Length znamená dĺžku užitočnej záťaže alebo veľkosť poľa dát, ktoré sa nachádzajú pod hlavičkou. Dĺžka samotnej hlavičky 40 bajtov je konštantná a preto nie je nikde spomenutá.
Pole „ďalšia hlavička“, Next Header, ukazuje, aký typ hlavičky bude mať ďalší paket. Je to veľmi užitočná funkcia, ktorá určuje typ nasledujúceho transportného protokolu – TCP, UDP atď., a ktorá bude veľmi žiadaná v budúcich technológiách prenosu dát. Aj keď používate vlastný protokol, budete vedieť, aký protokol bude nasledujúci.
Maximálny počet skokov, alebo Hop Limit, je analóg TTL v hlavičke IPv4, je to mechanizmus na prevenciu cyklického smerovania. Ďalej sa nachádzajú polia 128-bitovej adresy zdroja a 128-bitovej adresy cieľa. Celá hlavička má veľkosť 40 bajtov. Ako som povedal, IPv6 je oveľa jednoduchšie než IPv4 a ďaleko efektívnejšie na prijímanie rozhodnutí smerovania smerovačom.
Pozrime sa na typy adries IPv6. Vieme, že unicast je zameraný prenos, keď je jedno zariadenie priamo spojené s iným a obe zariadenia môžu komunikovať len navzájom. Multicast predstavuje vysielanie a znamená, že niekoľko zariadení môže súčasne komunikovať s jedným zariadením, ktoré môže zároveň udržiavať komunikáciu s viacerými zariadeniami. V tomto zmysle je multicast podobný rádiovej stanici, ktorej signály sa šíria všetkými smermi. Ak chcete počuť konkrétny kanál, musíte nastaviť svoje rádio na konkrétnu frekvenciu. Ak si pamätáte video lekciu o protokole RIP, viete, že tento protokol na rozosielanie aktualizácií používa vysielací domén 255.255.255.255, ku ktorému sú pripojené všetky podsiete. Ale tieto aktualizácie dostanú len tie zariadenia, ktoré používajú protokol RIP.
Ďalší typ vysielania, ktorý sa nevyskytoval v IPv4, sa nazýva Anycast. Používa sa vtedy, keď máte množstvo zariadení s rovnakou IP adresou a umožňuje posielať pakety najbližšiemu adresátovi z skupiny príjemcov.
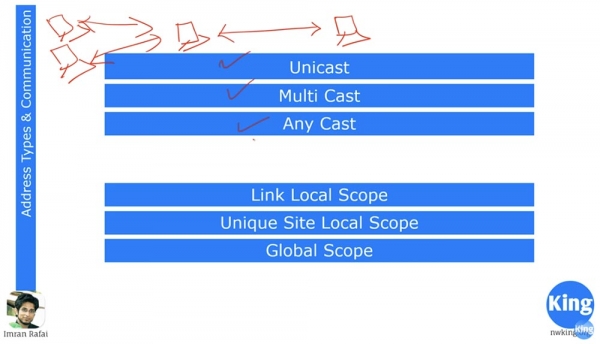
V prípade internetu, kde máme CDN siete, môžeme uviesť príklad služby YouTube. Tento službu používajú mnohí ľudia v rôznych častiach sveta, ale to neznamená, že sa všetci pripojujú priamo k serveru spoločnosti v Kalifornii. Služba YouTube má množstvo serverov po celom svete, napríklad server môjho indického YouTube sa nachádza v Singapure. Podobne protokol IPv6 má zabudovaný mechanizmus na vykonávanie prenosu pomocou technológie CDN prostredníctvom geograficky distribuovanej štruktúry siete, teda používa Anycast.
Ako ste si všimli, tu chýba ešte jeden typ vysielania, Broadcast, pretože protokol IPv6 ho nepoužíva. Ale Multicast v tomto protokole funguje podobne ako Broadcast v IPv4, iba oveľa efektívnejším spôsobom.
Šiesty verzia protokolu používa tri typy adries: Link Local, Unique Site Local a Global. Pamätáme si, že v IPv4 má jedno rozhranie iba jednu IP adresu. Predpokladajme, že máme dve smerovače prepojené navzájom, tak každé z pripojených rozhraní bude mať iba 1 IP adresu. Pri použití IPv6 dostáva každé rozhranie automaticky IP adresu typu Link Local. Tieto adresy začínajú s FE80::/64.
Tieto IP adresy sa používajú iba na miestne pripojenia. Ľudia pracujúci s Windows poznajú veľmi podobné adresy vo forme 169.254.X.X – sú to adresy, ktoré sa automaticky konfigrujú prostredníctvom protokolu IPv4.
Ak sa počítač obracia na DHCP server o získanie IP adresy, ale z nejakého dôvodu sa s ním nemôže spojiť, na zariadeniach Microsoft existuje mechanizmus, ktorý umožňuje počítaču priradiť IP adresu samo sebe. Táto adresa bude približne taká: 169.254.1.1. Podobná situácia nastane, ak máme počítač, prepínač a smerovač. Predpokladajme, že smerovač nedostal IP adresu od DHCP servera a automaticky si pridelil rovnakú IP adresu 169.254.1.1. Potom prostredníctvom prepínača rozosleje po sieti vysielací ARP dotaz, v ktorom sa opýta, či nejaké sieťové zariadenie nemá túto adresu. Po prijatí dotazu počítač odpovie: „Áno, mám presne takú istú IP adresu!“, po čom si smerovač pridelí novú náhodnú adresu, napríklad 169.254.10.10, a opäť rozosle po sieti ARP dotaz.
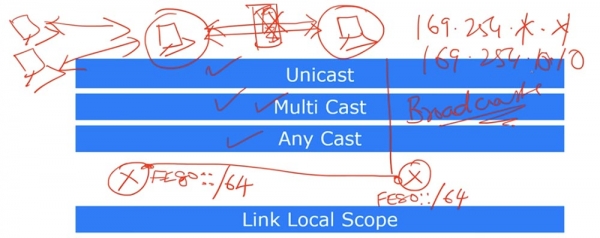
Ak nikto neinformuje, že má rovnakú adresu, tak si adresu 169.254.10.10 ponechá. Takto zariadenia v miestnej sieti nemusia vôbec používať DHCP server, využívajúc mechanizmus automatického priradenia IP adries sami sebe, aby sa navzájom spojili. To je podstata automatickej konfigurácie IP adries, s ktorou sme sa stretli mnohokrát, ale nikdy ju nepoužívali.
Podobným spôsobom v protokole IPv6 existuje mechanizmus priradenia lokálnych IP adries Link Local, začínajúcich s FE80::. Lomítko 64 znamená rozdelenie adries siete a adries hostiteľa. Prvé 64 znamená sieť a druhé 64 hostiteľa.
FE80:: znamená adresy typu FE80.0.0.0/, kde po lomke je časť adries hostiteľa. Tieto adresy nie sú rovnaké pre naše zariadenie a s ním spojené rozhranie a konfigurujú sa automaticky. Pri tom časť hostiteľa používa MAC-adresu. Ako je známe, MAC-adresa predstavuje 48-bitovú IP-adresu, pozostávajúcu z 6 blokov po 2 hexadecimálne čísla. Takýto systém používa Microsoft, zatiaľ čo Cisco používa 3 bloky po 4 hexadecimálne čísla.
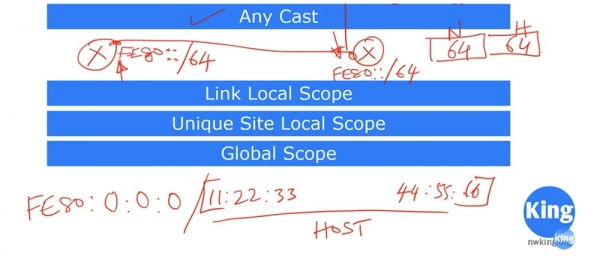
V našom príklade budeme používať sekvenciu Microsoftu vo forme 11:22:33:44:55:66. Ako sa priraďuje MAC-adresa zariadenia? Táto sekvencia číslic v adrese hostiteľa, ktorá predstavuje MAC-adresu, sa rozdelí na dve časti: vľavo sú tri skupiny 11:22:33, vpravo tri skupiny 44:55:66, a medzi nimi sa pridáva FF a FE. Takto vzniká 64-bitový blok IP-adresy hostiteľa.
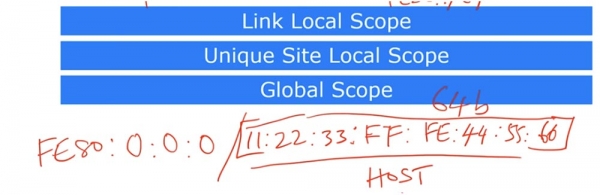
Ako je známe, sekvencia typu 11:22:33:44:55:66 predstavuje MAC-adresu, ktorá je unikátna pre každé zariadenie. Nastavením FF:FE medzi dvoma skupinami čísiel MAC-adresy získavame unikátnu IP-adresu daného zariadenia. Takto sa vytvára IP-adresa typu Local Link, ktorá sa používa iba na nadviazanie spojenia medzi susedmi bez špeciálnej konfigurácie a špeciálnych serverov. Takáto IP-adresa môže byť použitá iba v rámci jedného segmentu siete a nemôže sa použiť na externú komunikáciu mimo tohto segmentu.
Ďalším typom adresy je Unique Site Local Scope, ktorá zodpovedá vnútorným (private) IP adresám protokolu IPv4 typu 10.0.0.0/8, 172.16.0.0/12 a 192.168.0.0/16. Dôvod, prečo sa používajú vnútorné private a vonkajšie public IP adresy, spočíva v technológii NAT, o ktorej sme hovorili v predchádzajúcich lekciách. Unique Site Local Scope je technológia, ktorá vytvára vnútorné IP adresy. Môžete povedať: „Imran, predsa si hovoril, že každé zariadenie môže mať svoju IP adresu, a preto sme prešli na IPv6,“ a budete úplne pravdiví. Ale niektorí ľudia uprednostňujú používanie konceptu vnútorných IP adries z bezpečnostných dôvodov. V tomto prípade sa NAT používa ako firewall a vonkajšie zariadenia nemôžu voľne komunikovať so zariadeniami umiestnenými vnútri siete, pretože majú lokálne IP adresy, ktoré sú nedostupné z vonkajšej siete Internet. Avšak NAT vytvára množstvo problémov týkajúcich sa VPN, napríklad pre protokol ESP. Na zaistenie bezpečnosti protokol IPv4 používal IPSec, ale v protokole IPv6 je zabudovaný bezpečnostný mechanizmus, takže spojenie medzi vnútornými a vonkajšími IP adresami sa vytvára veľmi jednoducho.
Preto IPv6 má dva rôzne typy adries: ak adresy Unique Local zodpovedajú vnútorným IP adresám IPv4, adresy Global zodpovedajú vonkajším adresám IPv4. Mnohí ľudia uprednostňujú vôbec nepoužívať adresy typu Unique Local, iní sa bez nich nezaobídu, takže to je predmetom neustálych diskusií. Myslím si, že získate omnoho viac výhod, ak budete používať iba vonkajšie IP adresy, predovšetkým sa to týka mobility. Napríklad moje zariadenie bude mať rovnakú IP adresu bez ohľadu na to, kde sa nachádzam – v Bangalúre alebo New Yorku, takže bez problémov môžem používať akékoľvek svoje zariadenie kdekoľvek na svete.
Ako som už povedal, IPv6 má zabudovaný bezpečnostný mechanizmus, ktorý umožňuje vytvoriť bezpečný VPN tunel medzi miestom, kde sa nachádza váš kancelária, a vašimi zariadeniami. Predtým sme potrebovali externý mechanizmus na vytvorenie takého VPN tunela, ale v IPv6 je to zabudovaný štandardný mechanizmus.
Keďže sme dnes prebrali dostatok tém, ukončujem našu lekciu, aby sme pokračovali v diskusii o šiestej verzii internetového protokolu IP v nasledujúcom videu. Ako domáce úlohy vás prosím, aby ste si dôkladne naštudovali, čo predstavuje hexadecimálny systém číslovania, pretože pre pochopenie IPv6 je veľmi dôležité rozumieť konverzii medzi binárnym systémom a hexadecimálnym systémom. Napríklad by ste mali vedieť, že 1111 = F, a tak ďalej, jednoducho sa pozrite na Google, aby ste to pochopili. V nasledujúcej video lekcii sa pokúsim s vami trénovať túto konverziu. Odporúčam vám niekoľkokrát si pozrieť dnešnú video lekciu, aby ste nemali žiadne otázky ohľadom preberaných tém.
Ďakujeme, že s nami zostávate. Páčia sa vám naše články? Chcete vidieť viac zaujímavých materiálov? Podporte nás objednaním alebo odporúčaním priateľom, 30% zľava pre používateľov Chabra na unikátny ekvivalent entry-level serverov, ktorý sme pre vás vytvorili: (k dispozícii varianty s RAID1 a RAID10, až 24 jadier a až 40GB DDR4).
Dell R730xd za polovicu? Len u nás v Holandsku! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 dolárov! Prečítajte si o tom
Zdroj: habr.com
