

Systém doménových mien (DNS) je ako telefónny zoznam, ktorý premieňa užívateľsky priateľské názvy, ako napríklad „ussc.ru“, na IP adresy. Keďže aktivita DNS je prítomná takmer vo všetkých reláciách komunikácie, bez ohľadu na protokol, logovanie DNS je cenným zdrojom údajov pre odborníka na informačnú bezpečnosť, ktorý im umožňuje odhaľovať anomalie alebo získavať ďalšie informácie o skúmanom systéme.
V roku 2004 navrhol Florian Weimer metódu logovania nazvanú Passive DNS, ktorá umožňuje obnoviť históriu zmien DNS údajov s možnosťou indexácie a vyhľadávania, ktoré môžu poskytnúť prístup k nasledujúcim údajom:
- Doménové meno
- IP adresa požadovaného doménového mena
- Dátum a čas odpovede
- Typ odpovede
- a pod.
Údaje pre Passive DNS sa zbierajú z rekurzívnych DNS serverov pomocou vstavaných modulov alebo prostredníctvom zachytávania odpovedí od DNS serverov zodpovedných za zónu.
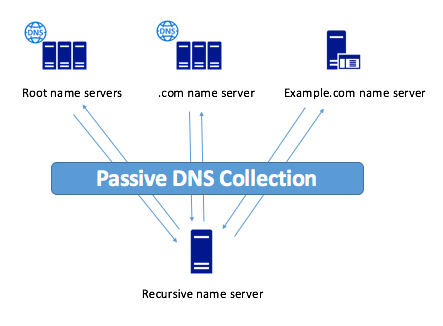
Obrázok 1. Passive DNS (prevzaté z webovej stránky )
Osobitosť Passive DNS spočíva v tom, že nie je potrebné registrovať IP adresu klienta, čo pomáha chrániť súkromie užívateľov.
V súčasnosti existuje množstvo služieb poskytujúcich prístup k údajom Passive DNS:
Spoločnosť
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Prístup
Na požiadanie
Nie je potrebná registrácia
Voľná registrácia
Na požiadanie
Nie je potrebná registrácia
Na požiadanie
API
Je prítomná
Je prítomná
Je prítomná
Je prítomná
Je prítomná
Je prítomná
Existencia klienta
Je prítomná
Je prítomná
Je prítomná
Nie je prítomná
Nie je prítomná
Nie je prítomná
Začiatok zberu údajov
Rok 2010
Rok 2013
Rok 2009
Zobrazuje iba posledné 3 mesiace
Rok 2008
Rok 2006
Tabuľka 1. Služby s prístupom k údajom Passive DNS
Možnosti využitia Passive DNS
Použitím Passive DNS je možné rekonštruovať spojenia medzi doménovými menami, NS servermi a IP adresami. To umožňuje vytvárať mapy skúmaných systémov a sledovať zmeny tejto mapy od prvého zistenia až po súčasnosť.
Taktiež Passive DNS uľahčuje odhaľovanie anomálií v prevádzke. Napríklad sledovanie zmien v zónach NS a záznamoch typu A a AAAA umožňuje identifikovať zlé stránky, ktoré využívajú metódu fast flux, snažiacu sa skryť C&C pred detekciou a blokovaním. Keďže legitímne doménové mená (s výnimkou tých, ktoré sa používajú na rozloženie záťaže) nebudú často meniť svoje IP adresy, a väčšina legitímnych zón zriedka mení svoje NS servery.
Pasívne DNS v porovnaní s priamym prehľadávaním subdomén podľa slovníkov umožňuje nájsť aj tie najexotickejšie doménové mená, napríklad "222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru". Takisto to niekedy umožňuje nájsť testovacie (a zraniteľné) oblasti webových stránok, materiály pre vývojárov a podobne.
Skúmanie odkazu z emailu pomocou Pasívneho DNS
V súčasnosti je spam jedným z hlavných spôsobov, ako sa útočník dostáva na počítač obete alebo kradne dôverné informácie. Pokúsime sa preskúmať odkaz z takéhoto emailu pomocou Pasívneho DNS, aby sme zhodnotili účinnosť tejto metódy.
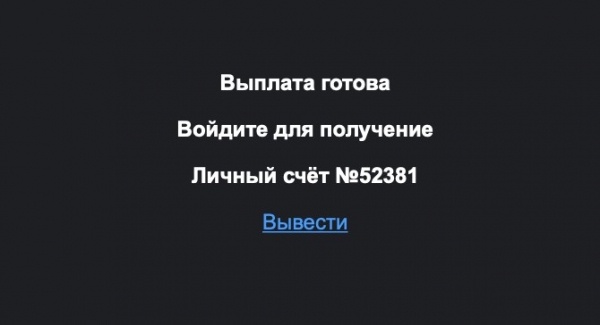
Obrázok 2. Spamový email
Odkaz z tohto emailu smeroval na stránku magnit-boss.rocks, ktorá automaticky ponúkala zbierať bonusy a získať peniaze:
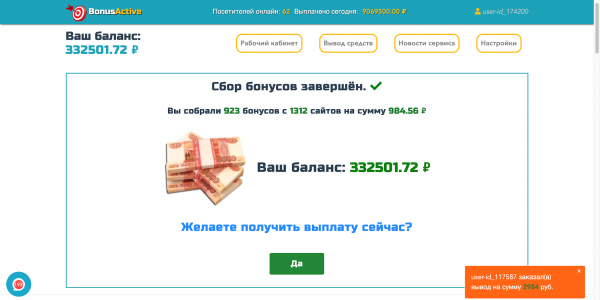
Obrázok 3. Stránka umiestnená na doméne magnit-boss.rocks
Na skúmanie tejto stránky bol použitý , ktorý už má 3 hotových klientov na , a .
Najskôr sa dozvieme celú históriu tohto doménového mena, na to využijeme príkaz:
pt-client pdns —query magnit-boss.rocks
Tento príkaz vygeneruje informácie o všetkých DNS resolvách spojených s týmto doménovým menom.
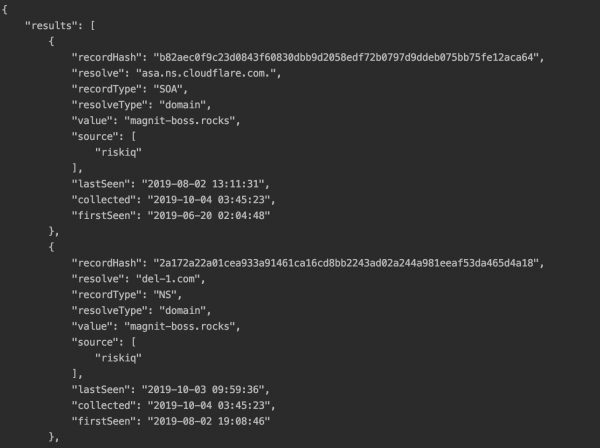
Obrázok 4. Odpoveď od API Riskiq
Privedieme odpoveď od API do prehľadnejšieho formátu:
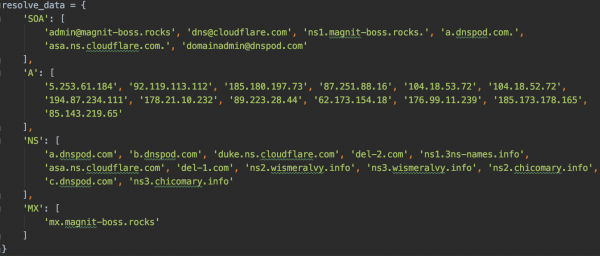
Obrázok 5. Všetky záznamy z odpovede
Na ďalšie skúmanie boli vzaté IP adresy, na ktoré sa toto doménové meno resolvovalo v čase prijatia emailu 01.08.2019, pričom takéto IP adresy sú 92.119.113.112 a 85.143.219.65.
Použitím príkazu:
pt-client pdns —query
je možné získať všetky doménové mená, ktoré sú spojené s údajnými IP adresami.
IP adresa 92.119.113.112 má 42 jedinečných doménových mien, ktoré sa resolvovali na túto IP adresu, medzi ktorými sú aj takéto názvy:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- a ďalšie
IP adresa 85.143.219.65 má 44 jedinečných doménových mien, ktoré sa resolvovali na túto IP adresu, medzi ktorými sú aj takéto názvy:
- cvv2.name (stránka na predaj údajov o kreditných kartách)
- emaills.world
- www.mailru.space
- a ďalšie
Spojenia s týmito doménovými menami naznačujú phishing, ale predsa len veríme v dobrých ľudí, takže sa pokúsime získať bonus vo výške 332 501,72 rubľov? Po stlačení tlačidla “ÁNO” nás stránka žiada o prevod 300 rubľov z karty na odblokovanie účtu a presmeruje nás na stránku as-torpay.info na zadanie údajov.
Obrázok 6. Hlavná stránka webu ac-pay2day.net
Navonok legalna stránka, má HTTPS certifikát a hlavná stránka ponúka pripojenie tohto platobného systému na vašu stránku, ale bohužiaľ všetky odkazy na pripojenie nefungujú. Toto doménové meno sa rozlíši iba na 1 IP adresu — 190.115.19.74. Tá má na druhej strane 1475 unikátnych doménových mien, ktoré sa rozlíšili na túto IP adresu, medzi ktorými sú aj také mená ako:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- a ďalšie
Ako vidíme, Passive DNS umožňuje dostatočne rýchlo a efektívne zhromaždiť údaje o skúmanom zdroji a dokonca zostaviť akýsi odtlačok, ktorý umožňuje odhaliť celú schému krádeže osobných údajov, od ich získania po pravdepodobné miesto predaja.
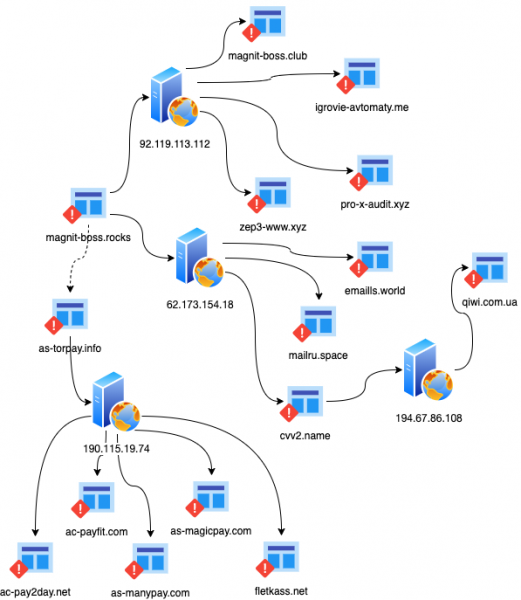
Obrázok 7. Mapa skúmaného systému
Nie všetko je tak ružové, ako by sme si želali. Napríklad takéto vyšetrovania sa ľahko môžu rozbiť o CloudFlare alebo podobné služby. A účinnosť zhromaždenej databázy veľmi závisí od počtu DNS požiadaviek prechádzajúcich cez modul na zber Passive DNS údajov. Napriek tomu je však Passive DNS zdrojom dodatočných informácií pre odborníka na vyšetrovanie.
Autor: Špecialista Uralského centra systémovej bezpečnosti
Zdroj: habr.com
