

Vítam vás! Vitajte na siedmom lekcii kurzu . Na zoznámili sme sa s takými profilmi bezpečnosti ako Web Filtering, Application Control a HTTPS inspekcia. V tejto lekcii budeme pokračovať v zoznamovaní s profilmi bezpečnosti. Najprv sa oboznámime s teoretickými aspektmi fungovania antivírusu a systému prevencie narušení, a potom preskúmame prácu týchto profilov bezpečnosti v praxi.
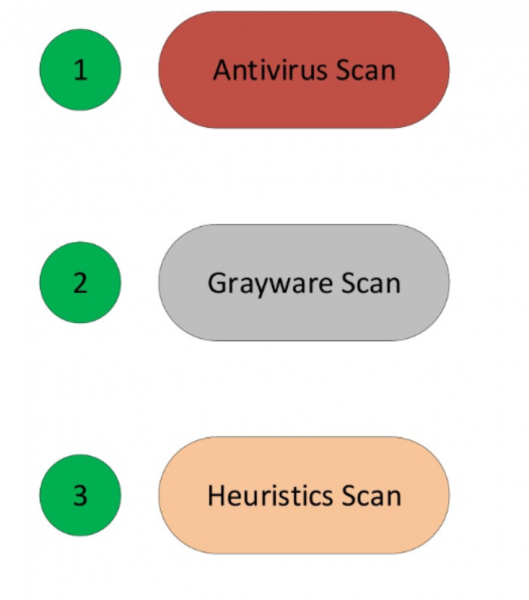
Začneme s antivírusom. Najprv prediskutujeme technológie, ktoré používa FortiGate na detekciu vírusov:
Antivírusové skenovanie je najjednoduchšou a najrýchlejšou metódou detekcie vírusov. Určuje vírusy, ktoré sa úplne zhodujú so signatúrami obsiahnutými v antivírusovej databáze.
Grayware skenovanie alebo skenovanie nežiaduceho softvéru - táto technológia určuje neželané programy, ktoré sa inštalujú bez vedomia alebo súhlasu používateľa. Technicky tieto programy nie sú vírusy. Zvyčajne prichádzajú spolu s inými programami, ale pri inštalácii nepriaznivo ovplyvňujú systém, a preto sa klasifikujú ako škodlivé programy. Často je možné takéto programy objaviť pomocou jednoduchých grayware signatúr z výskumnej databázy FortiGuard.
Heuristické skenovanie - táto technológia je založená na pravdepodobnostiach, takže jej použitie môže spôsobiť falošné pozitívne účinky, avšak s jej pomocou je možné odhaliť zero day vírusy. Zero day vírusy sú nové vírusy, ktoré ešte neboli preskúmané a zatiaľ neexistujú žiadne signatúry, ktoré by ich mohli odhaliť. Heuristické skenovanie sa nepoužíva predvolene, je potrebné ho aktivovať v príkazovom riadku.
Ak sú všetky možnosti antivírusu aktivované, FortiGate ich aplikuje v nasledujúcom poradí: antivírusové skenovanie, grayware skenovanie, heuristické skenovanie.
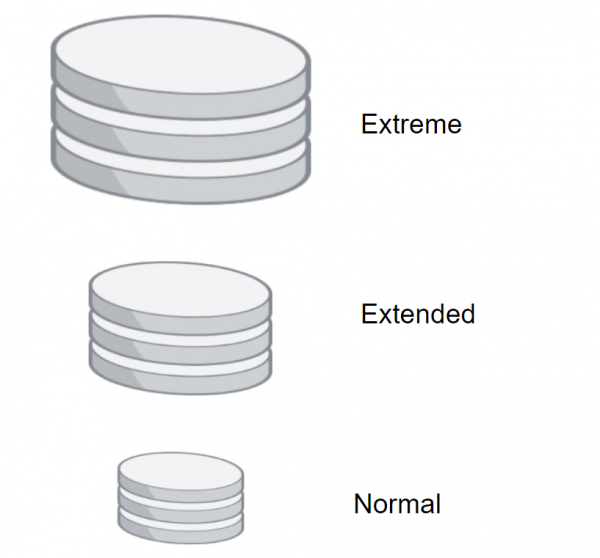
FortiGate môže používať niekoľko antivírusových databáz, v závislosti od úloh:
- Normálna antivírusová databáza (Normal) - nachádza sa vo všetkých modeloch FortiGate. Obsahuje signatúry pre vírusy, ktoré boli zistené v posledných mesiacoch. Je to najmenšia antivírusová databáza, takže pri jej použití sa skenovanie vykonáva najrýchlejšie. Avšak, táto databáza nemôže odhaliť všetky známe vírusy.
- Rozšírená (Extend) – táto databáza je podporovaná väčšinou modelov FortiGate. Pomáha odhaľovať víry, ktoré už nie sú aktívne. Mnoho platforiem je stále zraniteľných voči týmto vírusom. Tieto vírusy môžu spôsobiť problémy aj v budúcnosti.
- A posledná, extrémna databáza (Extreme) – používa sa v infraštruktúrach, kde je potrebná vysoká úroveň bezpečnosti. S jej pomocou je možné odhaliť všetky známe vírusy, vrátane tých, ktoré sú zamerané na zastarané operačné systémy, ktoré v súčasnosti nie sú široko rozšírené. Tento typ signatúrnej databázy nie je podporovaný všetkými modelmi FortiGate.
Existuje tiež kompaktná databáza signatúr určená na rýchle skenovanie. O tejto databáze si povieme viac neskôr.
Antivírusové databázy je možné aktualizovať rôznymi metódami.
Prvá metóda – Push Update – umožňuje aktualizovať databázy hneď, ako výskumná databáza FortiGuard vydá aktualizáciu. To je užitočné pre infraštruktúry, ktoré potrebujú vysokú úroveň bezpečnosti, pretože FortiGate dostane urgentné aktualizácie hneď po ich vydaní.
Druhá metóda – nastaviť harmonogram. Takto možno kontrolovať aktualizácie každú hodinu, deň alebo týždeň. Časový rámec sa nastavuje podľa vášho uváženia.
Tieto metódy je možné používať spoločne.
Ale treba mať na pamäti, že na to, aby sa aktualizácie vykonávali, je potrebné aktivovať antivírusový profil aspoň pre jednu pravidlo firewallu. Inak sa aktualizácie nebudú vykonávať.
Aktualizácie je možné tiež stiahnuť z webovej stránky podpory Fortinet a potom ich ručne nahrať na FortiGate.
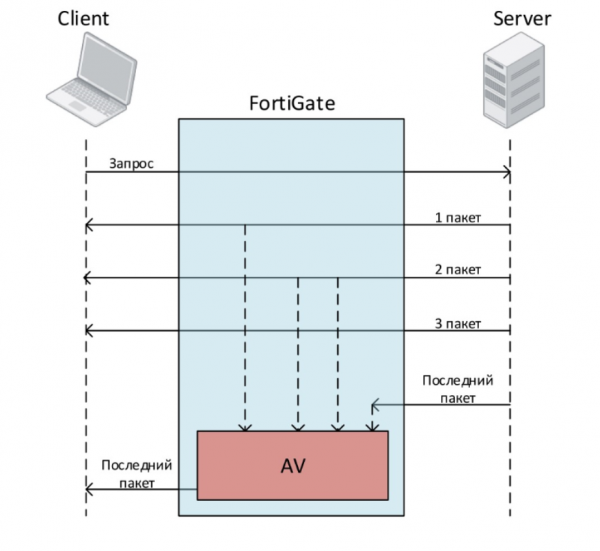
Pozrime sa na režimy skenovania. Existujú tri – Full Mode v režime Flow Based, Quick Mode v režime Flow Based a Full Mode v proxy režime. Začneme s Full Mode v režime Flow.
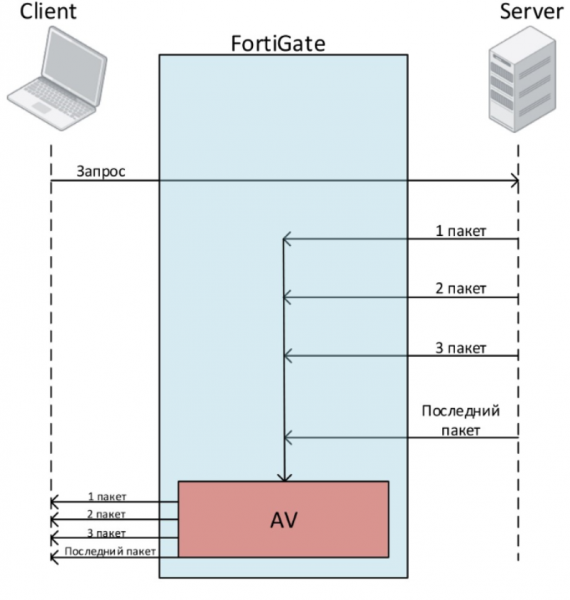
Predpokladajme, že používateľ chce stiahnuť súbor. Pošle žiadosť. Server začne posielať balíčky, z ktorých sa skladá súbor. Používateľ ihneď dostáva tieto balíčky. No predtým, ako ich posunie používateľovi, FortiGate ich ukladá do cache. Po prijatí posledného balíčka FortiGate začne súbor skenovať. V tomto čase je posledný balíček zaradený do fronty a nie je odoslaný používateľovi. Ak súbor neobsahuje vírusy, posledný balíček je odoslaný používateľovi. Ak je zistený vírus, FortiGate prerušuje spojenie s používateľom.
Druhý režim skenovania dostupný vo Flow Based je Rýchly režim. Používa kompaktnú databázu podpisov, ktorá obsahuje menej podpisov ako bežná databáza. Má tiež niektoré obmedzenia v porovnaní s Kompletným režimom:
- Nemôže posielať súbory do pieskoviska
- Nemôže používať heuristickú analýzu
- Tiež nemôže používať balíčky súvisiace s mobilnými malvárami
- Niektoré základné modely tento režim nepodporujú.
Rýchly režim tiež kontroluje prenos dát na prítomnosť vírusov, červov, trojanov a malvéru, ale bez vyrovnávacej pamäte. To poskytuje lepší výkon, ale zároveň sa znižuje pravdepodobnosť zistenia vírusu.
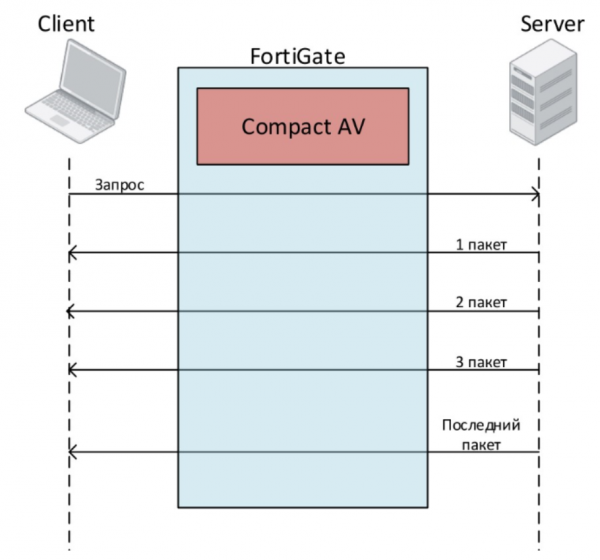
V režime Proxy je dostupný iba jeden režim skenovania — Kompletný režim. Pri takomto skenovaní FortiGate najprv uloží celý súbor (ak samozrejme nie je prekročená povolená veľkosť súborov na skenovanie). Klient musí čakať, kým sa skenovanie dokončí. Ak sa pri skenovaní zistí vírus, používateľ bude okamžite informovaný. Pretože FortiGate najprv uloží celý súbor a potom ho skenuje, môže to trvať pomerne dlho, čo môže viesť k prerušeniu spojenia zo strany klienta pred prijatím súboru kvôli dlhému oneskoreniu.
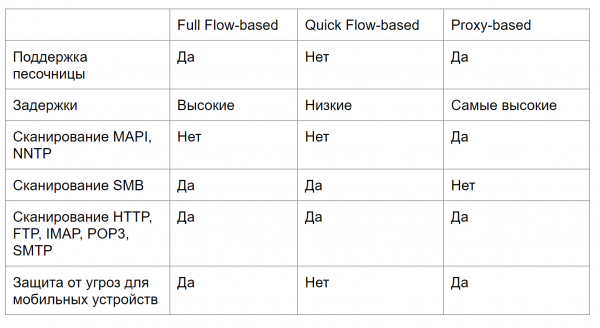
Na obrázku nižšie je uvedená porovnávacia tabuľka pre režimy skenovania — táto tabuľka vám pomôže určiť, ktorý typ skenovania bude vyhovovať vašim potrebám. Nastavenie a kontrola funkčnosti antivírusu sú ukázané prakticky v videu na konci článku.
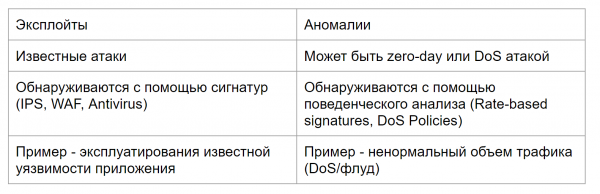
Prejdeme k druhej časti lekcie — systému prevencie narušení. Aby sme však mohli pokračovať v štúdiu IPS, musíme si objasniť rozdiely medzi exploitmi a anomáliami a pochopiť, aké mechanizmy FortiGate používa na ich ochranu.
Exploity sú známe útoky s konkrétnymi vzormi, ktoré je možné odhaliť pomocou IPS, WAF alebo antivírusových podpisov.
Anomálie sú nezvyčajné správania v sieti, ako napríklad nezvyčajne veľký objem prevádzky alebo vyššie ako obvykle využitie CPU. Anomálie je potrebné sledovať, pretože môžu byť príznakmi novej, ešte nepreskúmanej hrozby. Anomálie sa zvyčajne odhaľujú pomocou behaviorálnej analýzy — takzvaných rate-based podpisov a politík DoS.
Výsledkom je, že IPS na FortiGate používa podpisové databázy na odhaľovanie známych útokov a Rate-Based podpisy a politiky DoS na odhaľovanie rôznych anomálií.
Predvolene je v každej verzii operačného systému FortiGate zapnutý základný súbor IPS podpisov. Pomocou aktualizácií FortiGate dostáva nové podpisy. Takto zostáva IPS efektívne proti novým exploitom. Služba FortiGuard často aktualizuje IPS podpisy.
Dôležitý bod, ktorý sa týka ako IPS, tak aj antivírusu — ak máte vypršané licencie, stále môžete používať posledné získané podpisy. Ale nové bez licencií nedostanete. Preto je absencia licencií veľmi nežiaduca — pri výskyte nových útokov nebudete schopní chrániť sa starými podpismi.
Databázy IPS podpisov sú rozdelené na bežné a rozšírené. Bežná databáza obsahuje podpisy pre rozšírené útoky, ktoré veľmi zriedka alebo vôbec nevyvolávajú falošné poplachy. Prednastavená akcia pre väčšinu takýchto podpisov je blokovanie.
Rozšírená databáza obsahuje dodatočné podpisy útokov, ktoré majú značne negatívny vplyv na výkon systému alebo ktoré nemôžu byť zablokované kvôli ich osobitnej povahe. Z dôvodu veľkosti takejto databázy nie je dostupná pre modely FortiGate s malým diskovým priestorom alebo RAM. Avšak pre vysoko chránené prostredia môže byť potrebné použiť rozšírenú databázu.
Nastavenie a overenie funkčnosti IPS je rovnako uvedené v nižšie uvedenom videu.
V nasledujúcej lekcii sa pozrieme na prácu s používateľmi. Aby ste ju nezmeškali, sledujte aktualizácie na nasledujúcich kanáloch:
Zdroj: habr.com
