

Spoločnosť Google uvedenie webového prehliadača . Súčasne stabilné vydanie otvoreného projektu , ktoré je základom Chrome. Prehliadač Chrome využíva logá Google, má systém posielania notifikácií v prípade pádu, možnosť načítania modulu Flash na vyžiadanie, moduly na prehrávanie chráneného videa (DRM), systém automatickej inštalácie aktualizácií a prenášanie pri vyhľadávaní . Ďalšia verzia Chrome 80 je naplánovaná na 4. februára.
:
- komponent Password Checkup, určený na analýzu spoľahlivosti používateľských hesiel. Pri pokuse o prihlásenie na akúkoľvek stránku Password Checkup overuje prihlásenie a heslo proti databáze skompromitovaných účtov s upozornením v prípade zistenia problémov (overenie sa vykonáva na základe hash-prefixu na strane používateľa). Overenie sa uskutočňuje na databáze pokrývajúcej viac než 4 miliardy skompromitovaných účtov, ktoré sa objavili v únikoch používateľských databáz. Upozornenie sa taktiež zobrazuje pri pokuse o použitie triviálnych hesiel, ako napríklad "abc123". Na správu aktivácie Password Checkup v sekcii „Synchronizácia a služby Google“ je implementované špeciálne nastavenie.
- Predstavená nová technológia na detekciu phishingu v reálnom čase. Predtým sa overenie vykonávalo prostredníctvom lokálne sťahovaných čiernych zoznamov Safe Browsing, ktoré sa aktualizovali približne každých 30 minút, čo sa ukázalo ako nedostatočné, napríklad v prípade častého preklínania domén útočníkmi. Nová metóda umožňuje kontrolovať URL na cestách s predbežným overením prostredníctvom bielych zoznamov, do ktorých sú zahrnuté hash-e tisícov populárnych, dôveryhodných stránok. Ak otvorená stránka nie je v bielom zozname, prehliadač kontroluje URL na serveri Google, pričom prenáša prvých 32 bitov hash-e SHA-256 odkazu, z ktorého sú vystrihnuté možné osobné údaje. Podľa odhadov Google nový prístup zvyšuje efektivitu výstupu upozornení na nové phishingové stránky o 30 %.
- Pridaná proaktívna ochrana proti prenosu prihlasovacích údajov Google a akýchkoľvek hesiel uložených v správcovi hesiel na phishingových stránkach. Pri pokuse o zadanie uloženého hesla na stránke, na ktorej sa toto heslo zvyčajne nepoužíva, bude používateľovi zobrazené upozornenie na potenciálne nebezpečnú akciu.
- Pre pripojenia s použitím TLS 1.0 a 1.1 sa teraz zobrazuje indikátor nezabezpečeného pripojenia. Plná podpora TLS 1.0 a 1.1 v Chrome 81, naplánovanom na 17. marca 2020.
- Pridaná možnosť zmrazenia neaktívnych záložiek, ktorá automaticky uvoľňuje z pamäte záložky, ktoré sú v pozadí viac ako 5 minút a nevykonávajú žiadne významné akcie. Rozhodnutie o vhodnosti jednotlivých záložiek na zmrazenie sa zakladá na heuristike. Ovládanie aktivácie funkcie sa vykonáva prostredníctvom praporku „chrome://flags/#proactive-tab-freeze“.
- blokovanie zmiešaného obsahu na stránkach otvorených cez HTTPS, aby sa zabezpečilo, že stránky otvorené cez https:// obsahujú iba zdroje načítané cez zabezpečený komunikačný kanál. Napriek tomu, že najnebezpečnejšie druhy zmiešaného obsahu, ako sú skripty a iframe, sú už predvolene blokované, obrázky, zvukové súbory a videá sa stále mohli načítať cez http://. Predtým používaný indikátor zmiešaného obsahu pre takéto vloženia bol považovaný za neefektívny a zavádzajúci, pretože neposkytoval jednoznačné hodnotenie bezpečnosti stránky. Napríklad prostredníctvom manipulácie s obrázkami mohol útočník vložiť sledovacie Cookies používateľa, pokúsiť sa zneužiť zraniteľnosti v spracovateľoch obrázkov alebo zmeniť zobrazené informácie. Na vypnutie blokovania zmiešaných komponentov bola pridaná špeciálna nastavenie, ktoré sa aktivuje prostredníctvom menu, ktoré sa zjaví po kliknutí na symbol zámku.
- Pridaná experimentálna možnosť zdieľania obsahu schránky medzi desktopovou a mobilnou verziou Chrome. V prepojených inštanciách Chrome s jedným účtom sa teraz dá získať prístup k obsahu schránky iného zariadenia, vrátane možnosti zdieľania schránky medzi mobilným a desktopovým systémom. Obsah schránky je šifrovaný pomocou end-to-end šifrovania, čo znemožňuje prístup k textu na serveroch Google. Funkcia sa aktivuje prostredníctvom možností chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui a chrome://flags#sync-clipboard-service.
- V adresnom riadku sa v určitých momentoch (napríklad pri uložení hesla) pri vypnutej synchronizácii profilu okrem avatara zobrazuje meno aktuálneho účtu Google, aby používateľ mohol presne identifikovať aktuálne aktívny účet.
- Pre 1% používateľov je aktivovaná „DNS cez HTTPS“ (DoH, DNS over HTTPS). V experimente sa zúčastňujú iba používatelia, ktorí v systémových nastaveniach už majú uvedených poskytovateľov DNS, ktorí podporujú DoH. Napríklad, ak používateľ v systémových nastaveniach uvedie DNS 8.8.8.8, v Chrome sa aktivuje DoH služba Google („https://dns.google.com/dns-query“), ak je DNS 1.1.1.1, aktivuje sa DoH služba Cloudflare („https://cloudflare-dns.com/dns-query“) atď. Na správu zapínania DoH je k dispozícii nastavenie „chrome://flags/#dns-over-https“. Podporujú sa tri režimy: „secure“, „automatic“ a „off“. V režime „secure“ sa hostitelia určujú iba na základe predtým vyrovnaných bezpečných hodnôt (získaných cez zabezpečené spojenie) a dopytov cez DoH, návrat na bežný DNS sa neuplatňuje. V režime „automatic“ ak DoH a zabezpečený cache nie sú dostupné, je povolené získavanie údajov z nebezpečného cache a dopytovanie cez tradičný DNS. V režime „off“ sa najprv kontroluje všeobecný cache a ak sú údaje nedostupné, dopyt sa posiela cez systémový DNS.
- Pridaná experimentálna cacheovanie vykresleného obsahu pri prechode stránkami pomocou tlačidiel dopredu a dozadu, čo umožňuje podstatne znížiť oneskorenia pri takomto type navigácie vďaka plnému cacheovaniu celej stránky, ktoré nevyžaduje opätovné vykreslenie a načítanie zdrojov. Optimalizácia je obzvlášť výrazná vo verzii pre mobilné zariadenia, kde nárast výkonu pri navigácii dosahuje 19%. Režim sa aktivuje pomocou voľby „chrome://flags#back-forward-cache“.
- nastavenie „chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains“, ktoré umožňovalo vrátiť zobrazenie protokolu v adresnom riadku (teraz sa všetky odkazy vždy zobrazujú bez https:// a http://, ako aj bez „www.“).
- V zostavách pre Windows je zahrnutá sandboxová izolácia služby reprodukcie zvuku. Na správu zapínania izolácie je navrhnuté vlastnosť AudioSandboxEnabled.
- V centrálnej administratíve pre podniky bola implementovaná možnosť určenia pravidiel, ktoré určujú množstvo pamäte, ktoré môže inštancia prehliadača spotrebovať, kým nezačnú byť uvoľňované pozadie záložky. Pamäť uvoľnená po vyložením záložky sa stáva dostupnou na použitie, a obsah záložky sa znova načíta pri prechode na ňu.
- V systéme Linux je implementovaný zabudovaný spracovateľ verifikácie certifikátov, ktorý nahradil predtým používaný systém NSS. Zároveň tento zabudovaný spracovateľ naďalej využíva úložisko NSS pri overovaní, ale kladie prísnejšie požiadavky pri spracovaní nesprávne kódovaných a separátne podpísaných certifikátov (všetky certifikáty musia byť nevyhnutne podpísané certifikačným úradom).
- Vo verzii pre platformu Android možnosť priradenia adaptívnych ikon pre inštalované webové aplikácie, ktoré fungujú v režime Progressive Web Apps (PWA). Adaptívne ikony sa môžu prispôsobovať používateľskému rozhraniu, ktoré používa výrobca zariadenia, napríklad môžu byť okrúhle, štvorcové alebo so zaoblenými rohmi.
- API , poskytujúci prístup k komponentom na vytváranie virtuálnej a rozšírenej reality. API umožňuje unifikované fungovanie s rôznymi typmi zariadení, od stationárnych helmy virtuálnej reality, ako sú Oculus Rift, HTC Vive a Windows Mixed Reality, po riešenia založené na mobilných zariadeniach, ako sú Google Daydream View a Samsung Gear VR. Medzi aplikácie, v ktorých môže byť nový API použitý, sa spomínajú programy na prezeranie videa v režime 360°, systémy vizualizácie 3D priestoru, vytváranie virtuálnych kín na prezentáciu videa, vykonávanie experimentov na vytvorenie 3D rozhraní obchodov a galérií;
- V režime Origin Trials (experimentálne funkcie, vyžadujúce osobitnú ) bolo navrhnutých niekoľko nových API. Origin Trial predpokladá možnosť práce s uvedeným API z aplikácií, ktoré sú načítané z localhostu alebo 127.0.0.1, alebo po registrácii a získaní špeciálneho tokenu, ktorý platí obmedzený čas pre konkrétnu stránku.
- Pre všetky HTML prvky bol navrhnutý atribút „rendersubtree“, ktorý zabezpečuje zachovanie zobrazenia DOM prvku. Pri priradení hodnoty „invisible“ tomuto atribútu sa obsah prvku nebude vykresľovať ani kontrolovať, čo umožňuje optimalizovať rendering. Pri nastavení hodnoty „activatable“ prehliadač odstráni neviditeľný atribút, vykreslí obsah a sprístupní ho.
- Pridaná možnosť API na základe mechanizmu Promise, poskytujúci bezpečnejší spôsob správy vypínania automatickej blokácie obrazovky a prevodu zariadení do úsporných režimov.
- Implementovaná možnosť aplikácie atribútu pre všetky HTML a SVG prvky, na ktoré môže byť zameraná vstupná fokusa.
- Pre obrázky a videá výpočet pomeru strán na základe atribútov Width alebo Height, čo môže byť použité na určenie veľkosti obrázku pomocou CSS v štádiu, keď obrázok ešte nie je načítaný (rieši problém s prestavovaním stránky po načítaní obrázkov).
- Pridaná CSS vlastnosť , ktorá automaticky nastavuje veľkosť variabilného písma (variable font) v optických osiach „“, ak písmo ich podporuje. Tento režim umožňuje vybrať optimálnu formu glifov pre zadanú veľkosť, napríklad použiť kontrastnejšie glify pre nadpisy.
- Pridaná CSS vlastnosť , umožňujúce použitie akýchkoľvek symbolov namiesto bodiek v zoznamoch, napríklad „-“, „+“, „★“ a „▸“.
- Pri nemožnosti vykonať Worklet.addModule() teraz vracia objekt s podrobnými informáciami o povahu chyby, čo umožňuje presnejšie posúdiť príčinu chyby (problémy so sieťovým pripojením, nesprávna syntax atď.).
- Spracovanie prvkov <script> bolo zastavené pri ich presune medzi dokumentmi. Pri presune medzi dokumentmi sa tiež zakázalo vykonávanie pripojených skriptových udalostí „error“ a „load“.
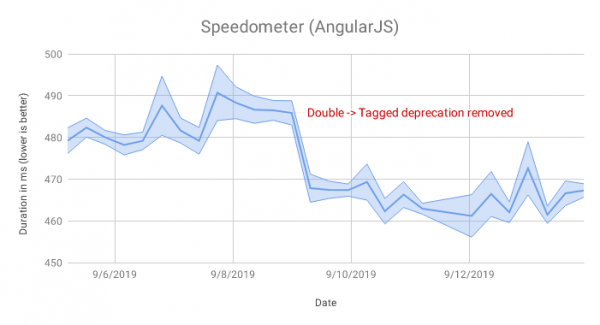
- V JavaScript engine V8 optimalizácia spracovania zmien zobrazenia polí v objektoch, v dôsledku čoho sa vykonávanie kódu AngularJS v teste Speedometer zrýchlilo o 4%.

- V V8 bola tiež vykonaná optimalizácia spracovania getterov definovaných v zabudovaných API, ako je Node.nodeType a Node.nodeName, za podmienok bez spracovateľa IC (inline caching). Zmena o približne 12% znížila náklady na čas IC runtime pri vykonávaní testov Backbone a jQuery z balíka Speedometer.
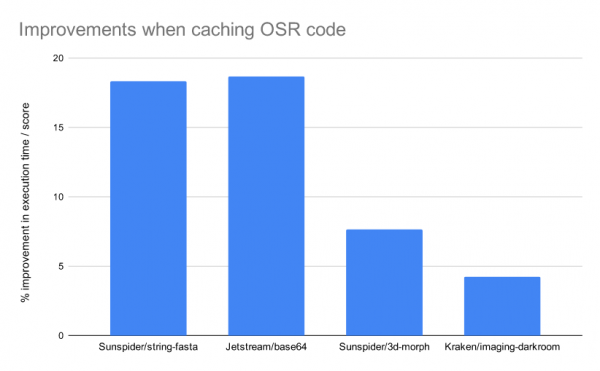
- Je zabezpečené cacheovanie výsledkov práce mechanizmu OSR (called on-stack replacement), ktorý realizuje výmenu optimalizovaného kódu počas vykonávania funkcie (umožňuje začať používať optimalizovaný kód pre dlhodobo vykonávané funkcie bez čakania na ich opätovné spustenie). Cacheovanie OSR umožňuje využívať výsledky optimalizácie aj pri opätovnom spustení funkcie bez potreby prechodu opätovnou optimalizáciou.
V niektorých testoch zmena umožnila zvýšiť maximálny výkon o 5–18%.
- Zmeny v nástrojoch pre webových vývojárov:
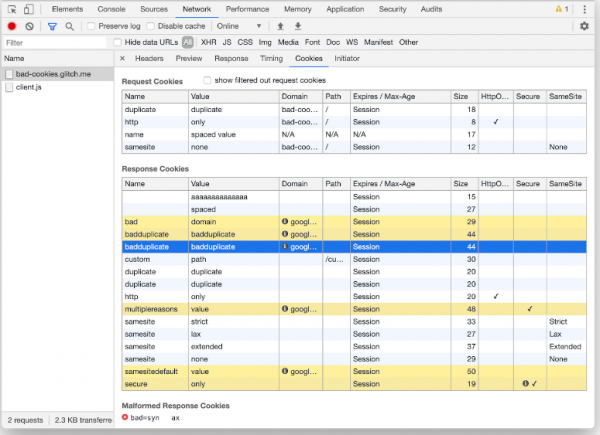
- debagovací režim na určenie príčin zablokovania požiadavky alebo vydania Cookie.
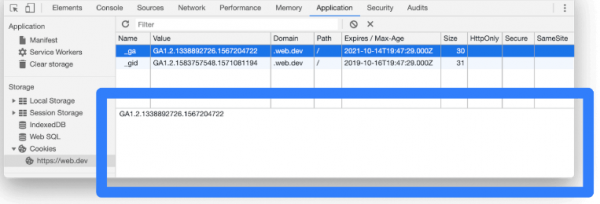
- Do bloku so zoznamom Cookie bola pridaná možnosť rýchlej kontroly hodnoty vybranej Cookie kliknutím na konkrétny riadok.

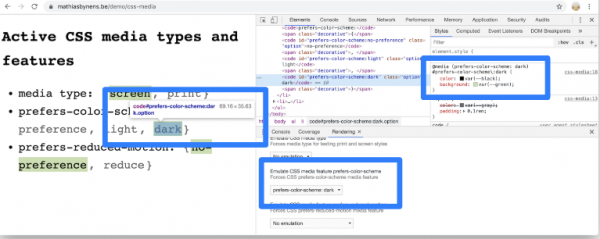
- Pridaná možnosť simulácie rôznych nastavení pre media-žiadosti prefers-color-scheme a prefers-reduced-motion (napríklad na kontrolu správania stránky pri tmavých systémových témach alebo pri vypnutých animovaných efektoch).

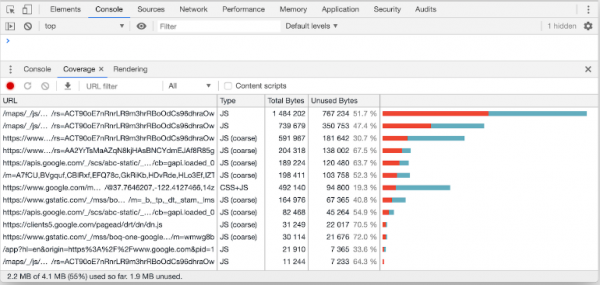
- Modernizovaný vzhľad záložky Coverage, umožňujúcej posúdiť používaný a nepoužívaný kód. Pridaná možnosť filtrovania informácií podľa jej typu (JavaScript, CSS). Informácie o používaní kódu boli tiež pridané pri zobrazovaní zdrojového textu.

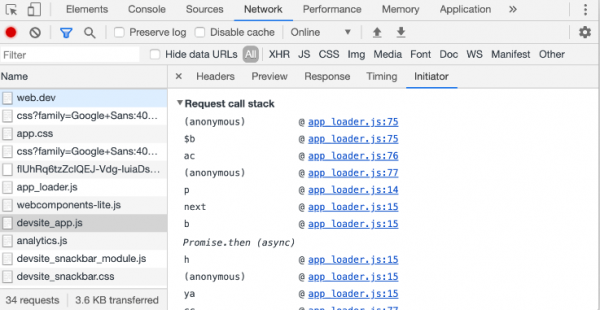
- Pridaná možnosť ladenia príčin požiadavky na konkrétny sieťový zdroj po zaznamenaní sieťovej aktivity (môžete si prezrieť trasovanie volania JavaScriptového kódu, ktoré viedlo k načítaniu zdroja).

- Pridané nastavenie „Settings > Preferences > Sources > Default Indentation“ na určenie typu odsadenia (2/4/8 medzier alebo tabulátor) v kóde, zobrazovanom v paneloch Console a Sources.

- Do bloku so zoznamom Cookie bola pridaná možnosť rýchlej kontroly hodnoty vybranej Cookie kliknutím na konkrétny riadok.
Okrem noviniek a opráv chýb v novej verzii bolo odstránených 51 zraniteľnosť. Mnohé z zraniteľností boli zistené prostredníctvom automatizovaného testovania nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Dve problémy (CVE-2019-13725, prístup na už uvoľnenú oblasť pamäte v kóde na podporu Bluetooth, a CVE-2019-13726, pretečenie zásobníka v manažéri hesiel) sú označené ako kritické, čo znamená, že umožňujú obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia. Prvýkrát boli v rámci jedného vývojového cyklu v Chrome zistené dve kritické problémy. Prvú zraniteľnosť objavili výskumníci z firmy Tencent Keen Security Lab a na súťaži Tianfu Cup, zatiaľ čo druhú našiel Sergej Glazunov z Google Project Zero.
V rámci programu na vyplácanie finančných odmien za objavenie zraniteľností pre aktuálnu verziu spoločnosť Google vyplatila 37 odmien v celkovej sume 80000 dolárov (jedna odmena 20000 dolárov, jedna odmena 10000 dolárov, dve odmeny 7500 dolárov, štyri odmeny 5000 dolárov, jedna odmena 3000 dolárov, dve odmeny 2000 dolárov, dve odmeny 1000 dolárov a osem odmien 500 dolárov). Výška 15 odmien zatiaľ nebola určená.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish