

Pozdravujem! Vitajte na šiestej lekcii kurzu . Na osvojili sme základy práce s technológiou NAT na , a taktiež sme uvoľnili nášho testového používateľa na Internet. Teraz je čas postarať sa o bezpečnosť používateľa v jeho rozšírení. V tejto lekcii preberieme nasledujúce profily bezpečnosti: Web Filtering, Application Control a HTTPS inspekciu.
Aby sme začali spoznávať profily bezpečnosti, musíme sa ešte oboznámiť s jednou vecou — režimami inspekcie.
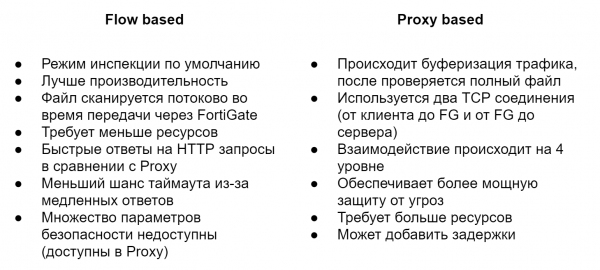
Predvolene sa používa režim Flow Based. Ten kontroluje súbory, keď prechádzajú cez FortiGate bez vyrovnávacej pamäte. Hneď ako paket dorazí, spracováva sa a posiela ďalej bez čakania na prijatie celého súboru alebo webovej stránky. Vyžaduje menej zdrojov a poskytuje väčší výkon ako režim Proxy, avšak nie je v ňom dostupný celý funkčný rozsah Security. Napríklad, systém prevencie únikov dát (DLP) je možné používať iba v režime Proxy.
Režim Proxy funguje inak. Vytvára dva TCP spojenia, jedno medzi klientom a FortiGate-om, druhé medzi FortiGate-om a serverom. To mu umožňuje vyrovnávať výkon, t.j. prijímať celý súbor alebo webovú stránku. Skenovanie súborov na rôzne hrozby sa začína až po tom, čo je celý súbor vyrovnaný. To umožňuje aplikovať ďalšie funkcie, ktoré nie sú dostupné v režime Flow based. Ako vidíte, tento režim je akoby protikladom Flow Based — bezpečnosť tu hrá hlavnú úlohu, zatiaľ čo výkon ide do pozadia.
Veľmi často sa pýtajú — ktorý režim je lepší? Ale tu neexistuje všeobecný recept. Všetko je vždy individuálne a závisí od vašich potrieb a úloh. V nasledujúcich častiach kurzu sa pokúsim ukázať rozdiely medzi profilmi zabezpečenia v režimoch Flow a Proxy. To pomôže porovnať funkcie a určiť, čo vám najlepšie vyhovuje.
Prejdime priamo k profilom zabezpečenia a najprv sa pozrime na Web Filtering. Pomáha kontrolovať alebo sledovať, aké webové stránky navštevujú používatelia. Myslím, že niet potrebné podrobne vysvetľovať potrebu takého profilu v súčasných realitách. Radšej sa pozrime, ako funguje.
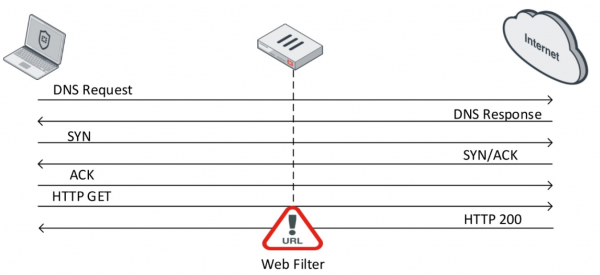
Po nainštalovaní TCP pripojenia používateľ pomocou požiadavky GET žiada obsah určitej webovej stránky.
Ak webový server odpovie kladne, pošle informácie o webovej stránke ako odpoveď. Tu vstupuje do hry webový filter. Skontroluje obsah tejto odpovede. Počas kontroly FortiGate v reálnom čase posiela požiadavku do FortiGuard Distribution Network (FDN), aby určil kategóriu tejto webovej stránky. Po určení kategórie konkrétnej webovej stránky webový filter, v závislosti od nastavení, vykoná konkrétne opatrenie.
V režime Flow sú k dispozícii tri akcie:
- Allow — povoliť prístup na webovú stránku
- Block — zakázať prístup na webovú stránku
- Monitor — povoliť prístup na webovú stránku a zaznamenať to do protokolov
V režime Proxy sa pridávajú ďalšie dve akcie:
- Warning — upozorniť používateľa na to, že sa pokúša navštíviť určitý zdroj a poskytnúť mu možnosť — pokračovať alebo opustiť webovú stránku
- Authenticate — požiadať o údaje používateľa — to umožňuje povoliť určitým skupinám prístup k zakázaným kategóriám webových stránok.
Na stránke môžete sa oboznámiť so všetkými kategóriami a podkategóriami webového filtra, ako aj zistiť, do ktorej kategórie patrí konkrétna webová stránka. A celkovo, pre používateľov riešení Fortinet je to dosť užitočná stránka, odporúčam si ju v voľnom čase podrobnejšie prezrieť.
O Application Control môžeme povedať len málo. Z názvu je jasné, že umožňuje kontrolovať prácu aplikácií. A robí to pomocou vzorov rôznych aplikácií, takzvaných podpisov. Podľa týchto podpisov môže určiť konkrétnu aplikáciu a aplikovať na ňu konkrétnu akciu:
- Allow — povoliť
- Monitor — povoliť a zaznamenať to do protokolov
- Block — zakázať
- Quarantine — zaznamenať udalosť do protokolov a zablokovať IP adresu na určitý čas
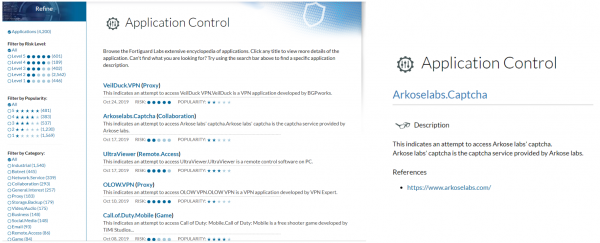
Existujúce podpisy si môžete pozrieť aj na stránke .
Teraz sa pozrime na mechanizmus HTTPS inspekcie. Podľa štatistík na konci roku 2018 podiel HTTPS prevyšoval 70%. To znamená, že bez použitia HTTPS inspekcie dokážeme analyzovať len asi 30% prichádzajúceho sieťového prenosu. Najprv si priblížime, ako HTTPS funguje.
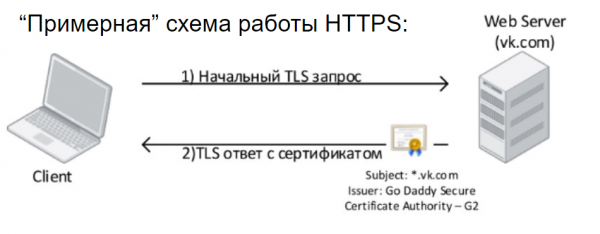
Klient iniciuje TLS požiadavku na webový server a dostáva TLS odpoveď, a taktiež vidí digitálny certifikát, ktorý by mal byť dôveryhodný pre daného používateľa. Toto je minimálne, čo potrebujeme vedieť o fungovaní HTTPS, v skutočnosti je jeho schéma oveľa zložitejšia. Po úspešnom TLS handshake začína prenos dát vo šifrovanej podobe. A to je dobré. Nikto nemôže získať prístup k dátam, ktorými si vymieňate s webovým serverom.
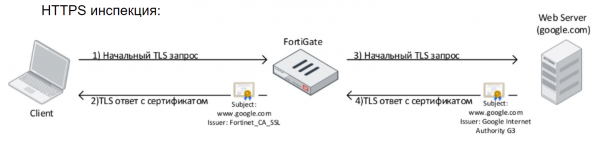
Avšak pre bezpečnostných pracovníkov firiem je to skutočná hlava bolesť, pretože nemôžu vidieť tento traffic a kontrolovať jeho obsah ani antivírusom, ani systémom prevencie narušenia, ani DLP systémami, proste ničím. Taktiež to negatívne ovplyvňuje kvalitu určenia používaných aplikácií a webových zdrojov v sieti — presne to, čo sa týka našej témy lekcie. Technológia HTTPS inspekcie si kladie za cieľ tento problém vyriešiť. Jej podstata je veľmi jednoduchá — v skutočnosti zariadenie, ktoré sa zaoberá HTTPS inspekciou, organizuje útok Man In The Middle. Vypadá to asi takto: FortiGate zachytáva požiadavku používateľa, organizuje s ním HTTPS spojenie a už od seba vytvára HTTPS session so zdrojom, na ktorý sa používateľ obrátil. Pri tom na počítači používateľa bude viditeľný certifikát vydaný FortiGateom. Musí byť dôveryhodný, aby prehliadač povolil pripojenie.
V skutočnosti je HTTPS inspekcia dosť zložitá a má množstvo obmedzení, ale v rámci tohto kurzu to skúmať nebudeme. Pridám len to, že zavedenie HTTPS inspekcie nie je záležitosťou na minútu, zvyčajne to trvá asi mesiac. Je potrebné zhromaždiť informácie o potrebných výnimkách, urobiť príslušné nastavenia, získať spätnú väzbu od používateľov a upraviť nastavenia.
Predložená teória, ako aj praktická časť sú prezentované v tomto videoučení:
V nasledujúcej lekcii sa pozrieme na iné bezpečnostné profily: antivírus a systém prevencie narušenia. Aby ste ho neprehliadli, sledujte aktualizácie na nasledujúcich kanáloch:
Zdroj: habr.com
