

Vitajte na našom ďalšom mini kurze. Tentokrát sa budeme rozprávať o našej novej službe — . Čo to je? V podstate ide len o marketingový názov bezplatného auditu sieťového trafficu (vnútorného aj vonkajšieho). Samotný audit sa vykonáva pomocou skvelého nástroja ako je , ktorý môže využiť akákoľvek spoločnosť bezplatne na 30 dní. Uisťujem vás, že už po prvých hodinách testovania začnete získavať cenné informácie o svojej sieti. A tieto informácie budú cenné ako pre sieťových administrátorov, tak aj pre bezpečnostných pracovníkov. Nuž, poďme prediskutovať, aké informácie to sú a v čom spočíva ich hodnota (Na konci článku, ako obvykle, video lekcia).
Dovtedy sa urobíme krátku odbočku. Som si istý, že mnohým sa teraz mihla myšlienka: „Čím sa to líši od ?”. Наши подписчики наверняка знают, что это (мы потратили на это очень много сил) 🙂 Не спешите с выводами, по ходу урока все встанет на свои места.
Čo môže kontrolovať sieťový administrátor pomocou tohto auditu:
- Analýza sieťového trafficu — čím sú preťažené kanály, aké protokoly sú používané, ktoré servery alebo používatelia spotrebúvajú najviac trafficu.
- Zdržania a straty v sieti — priemerný čas odozvy vašich služieb, prítomnosť strát na všetkých vašich kanáloch (možnosť nájsť bottleneck).
- Analýza trafficu používateľov — komplexná analýza trafficu používateľov. Objem trafficu, používané aplikácie, problémy s prístupom k firemným službám.
- Hodnotenie práce aplikácií — identifikácia príčin problémov s firemnými aplikáciami (sieťové zdržania, doba odozvy služieb, databáz, aplikácií).
- Monitorovanie SLA — automaticky určuje a oznamuje kritické zdržania a straty pri používaní vašich verejných webových aplikácií na základe reálneho trafficu.
- Vyhľadávanie sieťových anomálií — DNS/DHCP spoofing, slučky, falošné DHCP servery, abnormálny DNS/SMTP traffic a mnoho ďalšieho.
- Problémy s konfiguráciami — odhaľovanie nelegitímneho trafficu používateľov alebo serverov, čo môže naznačovať nesprávne nastavenia prepínačov alebo firewallov.
- Komplexná správa — podrobný report o stave vašej IT infraštruktúry, ktorý umožňuje plánovať práce alebo nákup dodatočného vybavenia.
Čo môže skontrolovať odborník na kybernetickú bezpečnosť:
- Vírusová aktivita — odhaľuje vírusový prenos v rámci siete, vrátane dosiaľ neznámych škodlivých programov (0-day) na základe behaviorálnej analýzy.
- Šírenie ransomvérov — schopnosť detekovať ransomvéry, aj keď sa šíria medzi susednými počítačmi bez opustenia svojho segmentu.
- Anomálna aktivita — anomálny prenos používateľov, serverov, aplikácií, ICMP/DNS tunelovanie. Odhaľovanie skutočných alebo potenciálnych hrozieb.
- Sieťové útoky — skenovanie portov, brut-force útoky, DoS, DDoS, zachytávanie prenosu (MITM).
- Únik firemných dát — odhaľovanie anomálneho sťahovania (alebo nahrávania) firemných dát z firemných súborových serverov.
- Neautorizované zariadenia — odhaľovanie nelegitímnych zariadení pripojených k firemnej sieti (určenie výrobcu a operačného systému).
- Nežiaduce aplikácie — používanie zakázaných aplikácií v sieti (Bittorent, TeamViewer, VPN, anonymizátory atď.).
- Kryptomajstri a botnety — kontrola siete na prítomnosť infikovaných zariadení pripojujúcich sa k známym C&C serverom.
Spr reporting
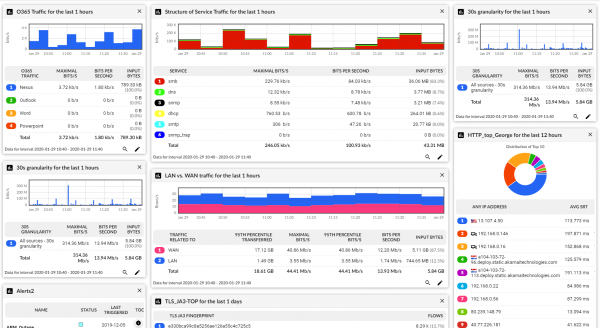
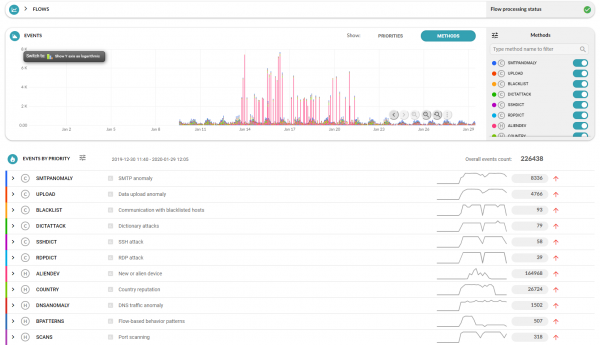
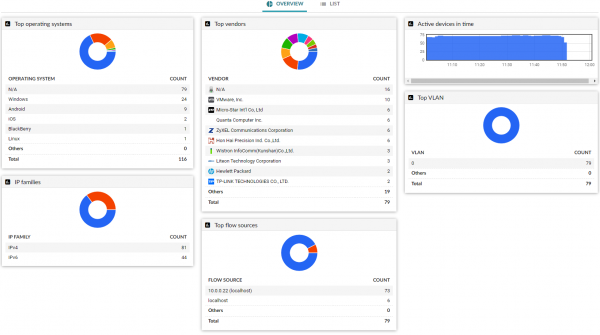
Na základe výsledkov auditu môžete vidieť všetku analytiku na paneloch Flowmon alebo v PDF správach. Nižšie sú uvedené niektoré príklady.
Celková analýza prenosu
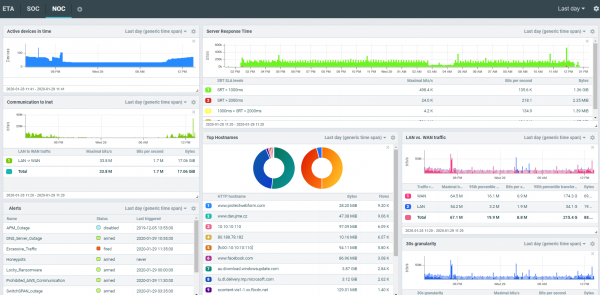
Prispôsobený panel
Anomálna aktivita
Odhalené zariadenia
Štandardný testovací scenár
Scenár č. 1 — jedna kancelária
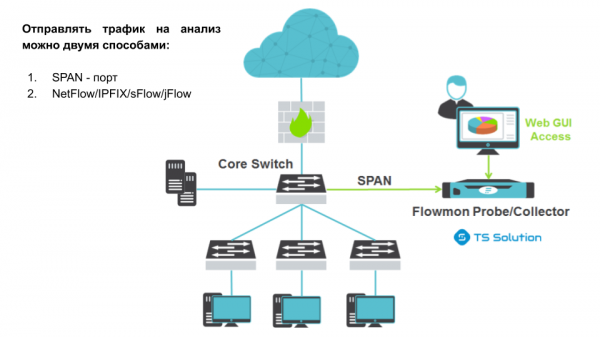
Kľúčová vlastnosť — môžete analyzovať ako externý, tak aj interný prenos, ktorý nie je analyzovaný zariadeniami na ochranu perimetra siete (NGFW, IPS, DPI atď.).
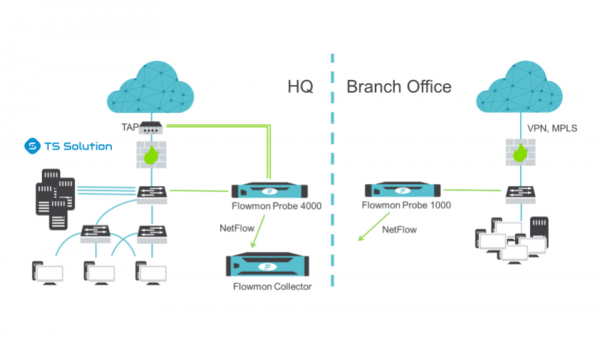
Scenár č. 2 — niekoľko kancelárií
Videonávod
Zhrnutie
Audit CheckFlow je vynikajúca príležitosť pre IT/IB manažérov:
- Odhaľte aktuálne a potenciálne problémy vo vašej IT infraštruktúre;
- Odhaľte problémy s informačnou bezpečnosťou a účinnosťou existujúcich ochranných prostriedkov;
- Určte kľúčový problém v práci biznis aplikácií (sieťová časť, serverová, softvérová) a zodpovedných za jeho riešenie;
- Podstatne znížte čas na odstránenie problémov v IT infraštruktúre;
- Odôvodnite potrebu rozšírenia kanálov, serverových kapacít alebo dodatočného nákupu ochranných prostriedkov.
Odporúčam tiež prečítať si náš predchádzajúci článok — .
Ak vás táto téma zaujíma, sledujte aktualizácie (, , , , .
Len registrovaní používatelia sa môžu zúčastniť prieskumu. , prosím.
Používate analyzátory NetFlow/sFlow/jFlow/IPFIX?
55,6%Áno5
11,1%Nie, ale plánujem ich použiť1
33,3%Nie3
Hlasovalo 9 používateľov. Zdržal sa 1 používateľ.
Zdroj: habr.com
